
❌

Reading view

Disagio sociale e sicurezza nazionale, la rivoluzione che Caligiuri aveva visto arrivare

Nel dicembre del 2019, quando l’intelligenza artificiale generativa non aveva ancora raggiunto il grande pubblico e il dibattito sulla sicurezza nazionale continuava a privilegiare le minacce convenzionali, Mario Caligiuri aveva già individuato una vulnerabilità destinata ad assumere crescente rilevanza strategica. Nel saggio “La rivoluzione dietro l’angolo. Come il disagio sociale digitale minaccia la sicurezza nazionale”, pubblicato sulla rivista cartacea Formiche nel dicembre 2019, il professore dell’Università della Calabria e presidente della Società italiana di intelligence proponeva una riflessione che andava oltre i confini della sicurezza informatica. La sua tesi era che le trasformazioni tecnologiche, interagendo con le disuguaglianze economiche, la crisi della rappresentanza politica e il progressivo indebolimento delle capacità critiche dei cittadini, potessero compromettere la stabilità delle istituzioni democratiche.

A distanza di quasi sette anni, il testo merita di essere riletto soprattutto per la capacità di individuare un nesso che oggi occupa una posizione centrale nelle valutazioni degli apparati di sicurezza occidentali: quello tra vulnerabilità sociali, manipolazione dell’informazione e tutela dell’interesse nazionale. Caligiuri non si limitava a descrivere le conseguenze politiche della diffusione dei social media. Si interrogava sulla possibilità che il disagio, amplificato dalle piattaforme digitali e alimentato dalla progressiva perdita di fiducia nelle istituzioni, potesse trasformarsi da questione sociale e di ordine pubblico in un problema di sicurezza nazionale. Un’intuizione che anticipava, sul piano interpretativo, alcuni dei principali interrogativi posti oggi dalla competizione nel dominio cognitivo.

Nel 2019, Caligiuri propose di spostare l’attenzione dalla singola informazione falsa ai meccanismi che ne rendevano possibile la diffusione e l’efficacia. La disinformazione, nella sua ricostruzione, non costituiva un fenomeno isolato, ma il prodotto di un ambiente comunicativo nel quale gli algoritmi influenzavano la percezione della realtà, la formazione del consenso e i comportamenti collettivi. Il problema riguardava quindi la crescente capacità delle piattaforme di incidere sulle dinamiche democratiche, mentre gli Stati faticavano a comprenderne pienamente le implicazioni.

È proprio questa chiave di lettura a risultare particolarmente attuale. La Relazione annuale sulla politica dell’informazione per la sicurezza 2026, intitolata “Governare il cambiamento”, riconosce nella trasformazione tecnologica uno dei principali fattori di ridefinizione delle minacce alla Repubblica. Il documento dell’intelligence italiana attribuisce particolare rilevanza ai processi di manipolazione informativa capaci di incidere sulla fiducia dei cittadini, sulla stabilità istituzionale e sulla capacità decisionale dello Stato. La minaccia, in questa prospettiva, non coincide necessariamente con un attacco informatico o con un episodio di interferenza direttamente riconoscibile. Può svilupparsi attraverso dinamiche cumulative, sfruttando vulnerabilità preesistenti e producendo effetti politici e sociali nel medio periodo.

Il parallelismo con il saggio di Caligiuri appare significativo. Già nel 2019, infatti, l’autore aveva osservato che la separazione tra dimensione fisica e virtuale stava progressivamente perdendo rilevanza, mentre il cyberspazio assumeva una posizione determinante nella competizione economica, politica e culturale. La sicurezza informatica rappresentava soltanto uno degli aspetti di un problema più esteso, che coinvolgeva la capacità delle società democratiche di conservare coesione, autonomia decisionale e consapevolezza collettiva. Non si trattava ancora di una sistematizzazione delle odierne minacce cognitive, ma di una riflessione che ne riconosceva alcuni presupposti fondamentali.

Gli sviluppi degli ultimi anni hanno conferito a questa intuizione una concretezza difficilmente immaginabile nel 2019. Il quarto rapporto del Servizio europeo per l’azione esterna sulle interferenze e manipolazioni informative straniere, pubblicato nel marzo 2026, descrive campagne sempre più articolate nelle quali gli attori ostili sfruttano le divisioni politiche e sociali dei Paesi bersaglio, impiegando strumenti tecnologici capaci di amplificarne gli effetti. Secondo il rapporto, il 27% degli episodi di manipolazione informativa individuati nel 2025 comprendeva tecniche riconducibili all’intelligenza artificiale. Le operazioni attribuite ad attori russi e cinesi dimostrano come la produzione automatizzata di contenuti e la loro distribuzione coordinata possano sostenere strategie di influenza orientate a indebolire la fiducia nelle istituzioni e ad accentuare le fratture interne alle società europee.

Nel saggio il disagio sociale non nasce dalla tecnologia, ma trova nell’ambiente digitale un moltiplicatore della propria intensità e una nuova possibilità di mobilitazione. Precarizzazione del lavoro, disuguaglianze economiche, difficoltà delle giovani generazioni e crisi della rappresentanza politica costituiscono, nella sua analisi, fattori di instabilità che possono convergere e rafforzarsi reciprocamente. Una lettura che conserva particolare interesse perché individua nelle condizioni strutturali della società, prima ancora che negli strumenti utilizzati dagli attori ostili, alcune delle principali vulnerabilità delle democrazie.

Anche il riferimento all’intelligenza artificiale assume oggi un significato diverso. Caligiuri ne esaminava le possibili conseguenze sull’occupazione, sulla distribuzione della ricchezza e sulla concentrazione del potere economico, interrogandosi sulla capacità delle istituzioni di governare una trasformazione potenzialmente più rapida dei processi di adattamento sociale. Non tutte le previsioni formulate nel 2019 hanno trovato una conferma definitiva, né sarebbe corretto attribuire al saggio l’anticipazione di ogni successiva evoluzione tecnologica. Resta tuttavia rilevante l’aver collegato la questione dell’automazione alla tenuta del patto sociale, riconoscendo che gli effetti politici dell’innovazione dipendono anche dalla distribuzione delle opportunità e dalla capacità dei cittadini di partecipare ai cambiamenti in corso.

La pertinenza di questa interpretazione emerge anche dal Global Risks Report 2026 del World Economic Forum, che colloca disinformazione e manipolazione informativa al secondo posto tra i principali rischi globali nell’orizzonte biennale, evidenziando contemporaneamente le conseguenze della polarizzazione sociale e dell’erosione della fiducia pubblica. Si tratta di valutazioni che non dimostrano un rapporto causale automatico tra digitalizzazione e instabilità politica, ma confermano la necessità di considerare congiuntamente la dimensione tecnologica e quella sociale.

Un ulteriore elemento di lungimiranza riguarda il ruolo attribuito all’intelligence. Caligiuri insisteva sulla necessità di superare un’impostazione prevalentemente reattiva, sostenendo l’importanza di individuare i segnali deboli attraverso i quali riconoscere l’evoluzione di fenomeni ancora lontani dal manifestarsi come minacce conclamate. Un approccio nel quale l’attività informativa non si esaurisce nella raccolta di dati o nell’identificazione di attori ostili, ma comprende l’interpretazione dei cambiamenti sociali e la capacità di anticiparne le possibili conseguenze sulla sicurezza dello Stato.

A quasi sette anni dalla pubblicazione sulla rivista cartacea Formiche, la riflessione di Mario Caligiuri merita una rilettura. Il motivo? La sua attualità, e la capacità di anticipare i pericoli, comprendendo le vulnerabilità interne di una società di ieri, oggi e domani.
  •  

Poveri, sfiduciati e manipolabili. La guerra politica secondo De Longis

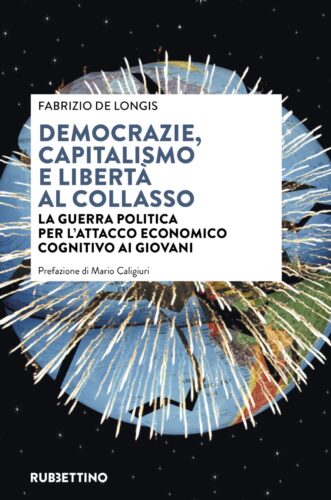
Nessun confronto militare, attacco cinetico o compromissione delle capacità militari. Le democrazie liberali possono essere attaccate attraverso l’erosione – nel tempo – di ciò che ne rende possibile il funzionamento: le filiere produttive, la dipendenza tecnologica, l’informazione, le infrastrutture cognitive e, soprattutto, il rapporto fiduciario tra cittadini e istituzioni. E proprio dentro questa progressiva dilatazione del perimetro della sicurezza si colloca “Democrazie, capitalismo e libertà al collasso. La guerra politica per l’attacco economico-cognitivo ai giovani”, il volume di Fabrizio De Longis, esperto di Difesa e Sicurezza, già consulente di Relazioni internazionali, Comunicazioni e Affari strategici, edito da Rubbettino con prefazione di Mario Caligiuri.

La guerra politica

L’assunto centrale del libro è che la guerra ibrida, così come viene generalmente interpretata, non esaurisca più la complessità del confronto contemporaneo. De Longis preferisce ricorrere alla categoria di “guerra politica”, intesa come modalità di competizione nella quale strumenti economici, cognitivi, tecnologici e sociali concorrono a modificare sia le capacità materiali di uno Stato, sia la qualità del rapporto che esso intrattiene con la propria società.

Il volume va oltre letture semplicistiche, seppur veritiere e necessarie, che si concentano in particolar modo sulla dimensione militare: occorrono misure che riescano a preservare, oltre allo strumento difensivo tout court, quelle condizioni – benessere, libertà, sicurezza e fiducia – dalle quali dipende la stessa legittimità di un ordinamento democratico.

De Longis costruisce da qui il proprio ragionamento attorno a due direttrici, sicurezza economica e sicurezza cognitiva, trattandole non come settori separati ma come dimensioni reciprocamente dipendenti.

Sul versante economico, il libro insiste sulla crescente vulnerabilità prodotta dall’interdipendenza. Catene del valore, dipendenze tecnologiche, approvvigionamenti critici e struttura produttiva non rappresentano soltanto questioni di efficienza o competitività. Possono diventare strumenti di coercizione quando incidono sulla capacità di uno Stato di mantenere autonomia decisionale.

Il passaggio dalla globalizzazione fondata sulla massimizzazione dell’efficienza a una globalizzazione sempre più condizionata dal rischio geopolitico viene letto attraverso il concetto di weaponizzazione: ciò che in una fase precedente veniva considerato principalmente un vantaggio economico può acquisire una funzione strategica quando la dipendenza diventa leva politica.

Da questo punto di vista, il libro intercetta una trasformazione ormai centrale nel dibattito europeo: la sicurezza economica non coincide con il protezionismo, ma con la capacità di comprendere quali dipendenze possano tradursi in vulnerabilità sistemiche. La questione riguarda il tessuto produttivo, ma anche qualcosa di più profondo. Quando la perdita di capacità economica si traduce in impoverimento, precarietà e riduzione delle aspettative, l’effetto non rimane confinato all’economia e può erodere la fiducia nelle istituzioni e modificare il rapporto tra cittadino e Stato.

La seconda direttrice riguarda poi la dimensione cognitiva. De Longis estende il ragionamento oltre il terreno, ormai consolidato, della disinformazione. La sicurezza cognitiva viene interpretata come capacità di preservare gli strumenti con cui gli individui elaborano la realtà, costruiscono giudizi, riconoscono appartenenze e definiscono aspettative di futuro. La mente non viene quindi considerata soltanto destinataria di propaganda, ma parte integrante dell’infrastruttura strategica di una collettività, una società, uno Stato.

Le nuove generazioni

I giovani rappresentano il segmento più esposto alla comunicazione digitale. L’ambiente digitale è dove una parte crescente dei processi di costruzione dell’identità, di socializzazione politica e di interpretazione della realtà prende forma. Ma è altresì il luogo nel quale la soglia di attenzione viene abbassata e dove pululano manipolazione delle percezioni, disinformazione, polarizzazione ed erosione del pensiero critico.

Nel volume, isolamento, perdita di fiducia, difficoltà a progettare il futuro e progressivo disinteresse verso la partecipazione politica vengono letti come segnali di una frattura che può acquisire rilevanza per la sicurezza nazionale. Da qui, una delle proposte del testo: la sicurezza cognitiva non può essere applicata al solo contrasto delle fake news. Essa riguarda la qualità del rapporto che una società mantiene con la conoscenza, con il futuro e con le proprie istituzioni. Una democrazia può conservare formalmente tutti i propri meccanismi costituzionali ed essere al tempo stesso progressivamente indebolita se una parte significativa dei cittadini perde fiducia nella capacità dello Stato di rappresentarne gli interessi e di offrire una prospettiva credibile.

La formula più provocatoria utilizzata nel volume – “brutti, poveri e stupidi” – prova a condensare proprio questa dinamica. La guerra economica impoverisce, quella cognitiva riduce la capacità critica, quella politica normalizza un progressivo deterioramento degli standard culturali e civici. E dietro un lessico volutamente forte si trova, tuttavia, un tentativo preciso: quello di ricondurre fenomeni spesso studiati separatamente – come impoverimento, polarizzazione, sfiducia, disinformazione, solitudine e perdita di partecipazione – all’interno di una medesima geometria epistemica e analitica sulla resilienza delle società democratiche.

Il carattere sistemico

Le democrazie fondano la propria legittimità su elementi che costituiscono al tempo stesso la loro principale forza: apertura, pluralismo, competizione politica, libertà di espressione, alternanza e responsabilità verso l’opinione pubblica. Gli stessi meccanismi che possono diventare superfici di vulnerabilità quando un attore esterno riesce a incidere sul costo politico delle decisioni.

La questione riguarda soprattutto la diversa temporalità che separa democrazie e regimi autoritari. Un governo democratico è chiamato a rendere conto delle proprie scelte entro orizzonti elettorali relativamente brevi. Misure necessarie sul piano strategico – diversificazione delle filiere, investimenti in resilienza, riduzione delle dipendenze critiche, protezione delle infrastrutture cognitive – possono produrre costi immediati e benefici visibili soltanto nel medio o lungo periodo. Un attore ostile può quindi tentare di sfruttare precisamente questa asimmetria, amplificando il costo sociale e politico delle scelte necessarie alla sicurezza.

La vulnerabilità delle democrazie risiede, secondo De Longis, nella tensione strutturale tra responsività elettorale e razionalità strategica: i governi devono internalizzare costi politici immediati per decisioni i cui benefici emergono spesso soltanto nel lungo periodo. I regimi autoritari, meno esposti alla verifica periodica del consenso, dispongono invece di maggiore continuità decisionale e tolleranza ai costi concentrati. La competizione ibrida sfrutta questa asimmetria temporale amplificando il prezzo interno di misure strategicamente necessarie. Ne deriva uno spazio di coercizione nel quale l’obiettivo non è imporre direttamente una scelta, ma renderla politicamente insostenibile.

Il volume di Fabrizio De Longis formula una concezione della sicurezza che supera la sola capacità di prevenire o assorbire un attacco, concentrandosi sulla tenuta politica e sociale del sistema nel tempo. Il rischio più profondo emerge quando vulnerabilità economiche, cognitive e generazionali cessano di essere fenomeni settoriali e convergono in un processo cumulativo di erosione della fiducia, della coesione e della legittimità istituzionale.

La tesi del libro analizza l’impoverimento, l’indebolimento del tessuto produttivo e il progressivo distacco delle nuove generazioni dalla politica come possibili vettori di una fragilità sistemica capace di incidere sulla resilienza stessa dell’ordinamento democratico, sottolineando, ancora una volta, che nessuna democrazia può essere militarmente forte e, al tempo stesso, strategicamente vulnerabile se non riesce più a convincere i propri cittadini che valga la pena difendere il modello politico, economico e sociale su cui essa stessa si fonda.


  •  

Romania, il rogo vicino a Romarm porta a una rete di sabotaggio russa

Dietro l’incendio scoppiato lo scorso 14 settembre sulla piattaforma industriale Carfil di Brașov, nella Romania centrale, ci sarebbe una rete di sabotaggio coordinata dalla Federazione Russa. A renderlo pubblico è stato il Serviciul Român de Informații (SRI), che ha annunciato di avere ricostruito, insieme alle autorità nazionali e a partner stranieri, una parte della struttura responsabile dell’operazione.

Il caso è stato riportato anche dal Kyiv Independent, secondo cui l’incendio si è verificato nei pressi di Carfil SA, società controllata dalla compagnia statale della difesa Romarm. Il giornale ucraino, citando le autorità rumene, riferisce del coinvolgimento di tre cittadini provenienti dallo spazio ex sovietico, due bielorussi e un ucraino, inseriti in una rete utilizzata per compiere operazioni di sabotaggio in diversi Paesi europei.

È soprattutto la dimensione dell’operazione descritta da Bucarest a rendere il caso rilevante. Secondo il comunicato ufficiale del SRI, le missioni assegnate alla rete non riguardavano soltanto la Romania. I coordinatori operanti dalla Federazione Russa avrebbero individuato una serie più ampia di potenziali bersagli nella regione, tra cui impianti pubblici e privati per la produzione di armamenti e altri siti di interesse militare e industriale. Le autorità rumene hanno inoltre spiegato di avere individuato nel corso dell’anno altri tentativi contro obiettivi sul proprio territorio, comprese strutture militari internazionali o utilizzate per l’addestramento delle forze armate ucraine.

Il metodo descritto dall’intelligence rumena ricalca un modello emerso in diverse indagini europee degli ultimi anni: l’impiego di esecutori reclutati attraverso i social network e inizialmente incaricati di attività apparentemente marginali, come fotografare o sorvegliare un obiettivo. Solo in un secondo momento gli incarichi possono trasformarsi in danneggiamenti, incendi o azioni di maggiore gravità. A facilitare il reclutamento, sostiene il SRI, possono essere vulnerabilità economiche, dipendenze o precedenti criminali. Per rendere più difficile la ricostruzione della catena di comando vengono utilizzati alloggi, trasporti e strumenti di pagamento intestati a terzi, insieme a carte telefoniche straniere e applicazioni di messaggistica criptata.

È una modalità operativa che consente soprattutto di mantenere distanza tra chi commissiona l’azione e chi materialmente la esegue. Una caratteristica utile nelle operazioni condotte al di sotto della soglia del conflitto aperto: costi relativamente contenuti, una catena di attribuzione più difficile da dimostrare sul piano giudiziario e la possibilità di colpire infrastrutture sensibili senza impiegare direttamente personale riconducibile allo Stato sponsor.

Secondo il SRI, l’obiettivo di queste operazioni sarebbe quello di «intimidire», danneggiare le capacità di difesa dei Paesi interessati e indebolirne il contributo alla sicurezza europea e regionale. Il servizio rumeno colloca esplicitamente il caso Carfil all’interno di una campagna più ampia di sabotaggi coordinati dalla Russia in Europa. Una valutazione che assume un peso particolare per Bucarest, Paese Nato confinante con l’Ucraina e uno dei punti strategici del fianco orientale dell’Alleanza.

Le indagini hanno anche una dimensione transnazional: la procura rumena competente per criminalità organizzata e terrorismo sta lavorando sulle posizioni di due cittadini bielorussi fermati in Germania e di un cittadino ucraino individuato in Polonia, tutti sospettati di un coinvolgimento nell’operazione. Le procedure coinvolgono dunque più giurisdizioni europee, mentre Bucarest continua a lavorare con servizi e forze di polizia partner.

Il quadro resta quello di un’indagine in corso e l’attribuzione a Mosca è, allo stato attuale, quella formulata dalle autorità rumene. La Russia respinge le accuse. Dopo la convocazione dell’ambasciatore russo da parte di Bucarest, l’ambasciata di Mosca ha definito le contestazioni prive di fondamento, secondo quanto riportato da Associated Press.

Nel caso Carfil è osservabile, in conclusione, una struttura ben precisa: una rete distribuita tra diversi Stati europei, esecutori reclutati localmente e obiettivi selezionati per il loro rapporto con l’industria della difesa e il sostegno militare all’Ucraina.


  •  

La Cia al servizio della competitività americana? Il caso dello spionaggio economico

Per decenni Washington ha tracciato una linea piuttosto netta. Le agenzie di intelligence possono raccogliere informazioni sulle imprese straniere quando vi è un interesse per la sicurezza nazionale, ma non possono farlo con l’obiettivo di assicurare un vantaggio commerciale alle aziende americane. David S. Cohen, due volte vicedirettore della Cia, sostiene su Foreign Affairs che quella distinzione abbia perso buona parte della propria ragion d’essere.

L’analisi

Il punto di Cohen non consiste semplicemente nel sostenere che gli Stati Uniti dovrebbero comportarsi come i propri avversari. Riguarda, piuttosto, il cambiamento intervenuto nel rapporto tra sicurezza economica e sicurezza nazionale. Intelligenza artificiale, semiconduttori, tecnologie quantistiche, bioingegneria, energia avanzata e spazio si sviluppano oggi in larga misura nel settore privato. Tecnologie concepite per il mercato civile possono determinare contemporaneamente capacità militari, autonomia industriale e posizione di uno Stato nella competizione internazionale.

Il presupposto su cui si fondava la tradizionale cautela americana, secondo Cohen, si è quindi progressivamente indebolito. Quando gli Stati Uniti disponevano di un vantaggio tecnologico difficilmente contendibile, legittimare lo spionaggio commerciale avrebbe significato soprattutto esporre le proprie aziende a un rischio maggiore. Oggi lo scenario è diverso. La competizione con la Cina ha ridotto il margine americano in diversi comparti tecnologici e, contemporaneamente, Washington ha riportato la politica industriale all’interno del perimetro della sicurezza nazionale.

Non era solo percezione: un censimento del Center for Strategic & International Studies ha raccolto 224 episodi pubblicamente noti di spionaggio cinese diretti contro gli Stati Uniti dal 2000, precisando che il 54% riguardava l’acquisizione di tecnologie commerciali. Lo stesso Csis avverte che la natura clandestina di queste attività rende inevitabilmente incompleto il dato.

Qui Cohen individua quella che considera un’asimmetria strategica. Stati rivali, e in alcuni momenti anche Paesi alleati, hanno utilizzato gli strumenti dell’intelligence per acquisire conoscenze industriali e tecnologiche americane, mentre Washington ha continuato a vietare alle proprie agenzie di raccogliere informazioni commerciali straniere con lo specifico scopo di migliorare la posizione competitiva delle aziende nazionali.

La scelta americana non nasceva soltanto da considerazioni etiche. Rispondeva anche a una precisa concezione del rapporto tra Stato e mercato. Se il governo decidesse quali aziende debbano beneficiare di informazioni clandestine ottenute all’estero, finirebbe inevitabilmente per intervenire nella competizione tra soggetti privati.

Nel 2014 l’amministrazione Obama rese esplicito questo principio nella Presidential Policy Directive sulle attività di signals intelligence. La raccolta di informazioni commerciali private straniere e di segreti industriali poteva essere autorizzata per ragioni di sicurezza nazionale, ma non per conferire un vantaggio competitivo alle aziende o ai settori economici statunitensi.

La superiorità tecnologica

La ragione sta nella crescente difficoltà di stabilire dove termina l’interesse commerciale e dove comincia quello strategico. Un algoritmo, una nuova architettura per semiconduttori o una tecnologia quantistica può rappresentare contemporaneamente una proprietà intellettuale privata, un vantaggio industriale e una capacità decisiva per la sicurezza dello Stato. Se la superiorità tecnologica diventa una componente della deterrenza e della potenza nazionale, sostiene in sostanza Cohen, anche il confine tradizionale entro cui opera l’intelligence deve essere riesaminato.

Intervistato da Npr dopo la pubblicazione dell’articolo, Cohen ha insistito sulla necessità di criteri “rigorosi, oggettivi e neutrali” per individuare sia i settori strategici sia le imprese destinatarie dell’intelligence. Presidente e Congresso dovrebbero definire preventivamente il perimetro, mentre le commissioni parlamentari competenti e gli ispettori generali della comunità di intelligence dovrebbero controllarne l’applicazione. L’obiettivo sarebbe impedire che uno strumento concepito in nome della sicurezza nazionale si trasformi in un meccanismo di favore verso aziende politicamente vicine all’amministrazione.

Una cosa è acquisire informazioni su una tecnologia sviluppata da un concorrente strategico; altra cosa è decidere quale impresa nazionale debba poterne beneficiare. La prima decisione appartiene alla tradizionale definizione delle priorità informative. La seconda introduce direttamente lo Stato all’interno della competizione tra aziende.

Cohen ne riconosce certamente il rischio, valutando però ancor più pericoloso lasciare che la vecchia norma venga progressivamente erosa senza una decisione formale e senza un sistema di controllo. Il suo timore, spiegato alla Npr, è che il cambiamento possa già procedere in maniera informale, producendo una zona grigia nella quale le vecchie restrizioni vengono indebolite senza che siano state costruite nuove garanzie.

Negli ultimi anni concetti come economic security, de-risking, controllo degli investimenti, protezione delle supply chain, export control e tutela delle tecnologie critiche hanno progressivamente avvicinato politica economica e sicurezza nazionale. L’interrogativo sollevato da Cohen rappresenta, sotto questo profilo, il passo successivo: se lo Stato identifica alcune tecnologie private come essenziali alla propria sicurezza, fino a che punto può utilizzare gli strumenti normalmente riservati alla sicurezza nazionale per garantirne la competitività?

Per gli Stati Uniti la risposta proposta dall’ex vicedirettore della Cia è chiara: il vecchio divieto assoluto non riflette più la struttura della competizione internazionale. Ma rimuoverlo significherebbe anche accettare una trasformazione non marginale della funzione dell’intelligence, chiamata non soltanto a conoscere le capacità dell’avversario o a proteggere quelle nazionali, ma potenzialmente anche a contribuire alla costruzione del vantaggio economico e tecnologico del Paese.

  •  

Conflitti senza centro, la sicurezza nazionale alla prova delle nuove reti

Le violenze di Milano, gli scontri di Roma e le mobilitazioni in varie città occidentali sono il precipitato metropolitano di una trasformazione globale della conflittualità. La tecnica riorganizza gli spazi in cui si formano percezioni, appartenenze e comportamenti. Come si assottiglia il confine fra guerra e non guerra, interno ed esterno, così fratture sociali, reti digitali, culture antagoniste e operazioni di influenza possono interagire senza una regia comune. Di fronte a questa complessità si invoca l’abusato «approccio olistico» oppure si parla di “caos”. Comprenderla richiede invece una revisione rigorosa delle categorie interpretative.

Tale revisione presuppone due distinzioni: fra spiegazione e giustificazione della violenza e fra paradigma giudiziario e strategico. Sono categorie con oggetti e criteri di validità differenti.

Il giustificazionismo pseudosociologico degli anni passati ha provocato un comprensibile rigetto. Ma negare ogni giustificazione non rende irrilevanti le cause sociali. Ignorarle significa trascurare vulnerabilità sfruttabili da organizzazioni estremiste e apparati stranieri. La spiegazione sociale non attenua la responsabilità penale: chiarisce le condizioni in cui possono svilupparsi minacce alla sicurezza nazionale.

Carovita, difficoltà abitative e mobilità sociale bloccata erodono, soprattutto fra i giovani, la fiducia di migliorare rispetto alla generazione precedente. Fratture interne possono così acquistare rilevanza oltre i confini nazionali. L’articolo 3, secondo comma, della Costituzione, sulla rimozione degli ostacoli economici e sociali all’eguaglianza effettiva, investe la credibilità dell’ordinamento e la sua sicurezza.

Quanto alla seconda distinzione, i paradigmi giudiziario e strategico differiscono per oggetto, metodo e criteri di validità: il primo ricostruisce fatti e responsabilità secondo regole probatorie; il secondo interpreta processi e possibili evoluzioni. Confonderli significa attribuire valore probatorio a ipotesi strategiche o ridurre un fenomeno ai suoi responsabili.

Consideriamo Milano. Dopo i saccheggi del 17 e 18 ottobre, il 24 non si sono ripetute devastazioni, mentre a Roma si sono registrate tensioni. L’individuazione del presunto amministratore dei canali del Movimento 17 ottobre, che secondo gli inquirenti avrebbe cercato di sfruttare i disordini precedenti, costituisce un importante risultato investigativo, ferme restando le verifiche giudiziarie. Chiarisce uno specifico livello organizzativo, non una regia unitaria dell’intero fenomeno.

Veniamo alle categorie interpretative. Una prima chiave di accesso riguarda la morfologia della conflittualità. La distinzione fra spontaneità e organizzazione centralizzata non spiega iniziative autonome che convergono senza direzione unitaria. Il concetto di bebelarchia, sviluppato a partire da un’analisi dei movimenti No Global, distingue l’assenza di un centro dall’assenza di un ordine. I nodi della rete selezionano e trasformano impulsi, generando effetti non interamente controllabili. Gerarchie e centri decisionali permangono, ma entro relazioni mutevoli.

Circolano pratiche, non soltanto messaggi. Anarchism in Action: Methods, Tactics, Skills, and Ideas (2001), raccolta curata da Shawn Ewald, documenta la diffusione transnazionale di repertori militanti. Nell’inchiesta milanese è comparso Rivoluzione, istruzioni per l’uso, ispirato alle proteste egiziane del 2011. Tecniche e linguaggi possono attraversare gruppi senza che siano necessari legami organizzativi diretti.

La categoria dell’«integrazione antagonista», elaborata con riferimento all’ibridazione politica fra radicalismo islamista e antagonismo occidentale, descrive gruppi ideologicamente distanti che riconoscono avversari comuni, condividono mobilitazioni e adottano reciproci repertori d’azione. Queste interazioni possono trasformarne identità e strategie senza un’organizzazione unitaria.

Le interferenze straniere attraversano reti transnazionali, intermediari, piattaforme e, in alcuni casi, segmenti di comunità diasporiche. Il fenomeno precede Internet: durante la guerra fredda le «misure attive» sovietiche impiegavano falsificazioni e disinformazione. Un documento americano del 1983 ricordava falsi telegrammi attribuiti all’ambasciata statunitense a Roma. Oggi algoritmi e intelligenza artificiale propagano narrazioni attraverso nodi distanti, senza catene lineari. Il rapporto europeo del marzo 2026 esamina campagne contemporanee di manipolazione estera. L’influenza può modificare tensioni che non ha originato.

La minaccia strategica emerge quando tensioni sociali circoscritte diventano terreno di convergenza fra gruppi violenti, reti di radicalizzazione e operazioni di influenza estera. La circolazione di tecniche insurrezionali, il sabotaggio di infrastrutture sensibili e la manipolazione informativa possono rafforzarsi reciprocamente senza una regia comune. Il rischio non è soltanto l’estensione dei disordini, ma la trasformazione di conflitti locali in fattori di instabilità nazionale. Di qui l’esigenza di rivedere le categorie tradizionali e integrare l’analisi delle fratture sociali, delle reti digitali, dei gruppi violenti e delle interferenze esterne. La questione decisiva è comprendere quando e come queste dinamiche, pur conservando una propria autonomia, possano concorrere alla formazione di minacce che nessuno dei soggetti coinvolti ha interamente progettato o controllato.

  •  

Le navi che l’algoritmo non vedeva. Così l’IA può negare la realtà

Lunedì 5 ottobre, intorno alle 10.30 del mattino, il centro di coordinamento del soccorso marittimo di Costanza riceve una richiesta d’aiuto: un mercantile carico di mais ucraino, partito da Izmail e diretto a Ravenna, è in fiamme a una trentina di miglia da Sfântu Gheorghe, nella zona economica esclusiva romena. Si chiama Royad Mammadov, batte bandiera di Saint Kitts e Nevis, ha armatori e gestori turchi e un equipaggio azero e indiano. Affonderà poche ore dopo, con due morti a bordo, tra cui il comandante. All’alba del giorno successivo tocca alla Bulgaria: droni aerei e di superficie colpiscono due mercantili nella sua zona economica esclusiva. La Alfa Watan cola a picco e del suo equipaggio non si troverà traccia; la Able, battente bandiera di Palau e carica di grano, resta in fiamme con la sala macchine allagata. Una settimana più tardi, nella notte tra il 12 e il 13 ottobre, lo schema si ripete al largo di Krapets, con un’altra nave affondata, undici marinai dispersi e la Chelsea 3 condotta a Varna con l’equipaggio salvo.

Nelle prime ore di questa sequenza ho fatto una prova semplice. Ho sottoposto a un assistente di intelligenza artificiale generativa le informazioni che cominciavano a circolare, con i nomi delle navi coinvolte, chiedendo di verificarle. La risposta è stata secca: si tratta di una bufala, la notizia è inventata. Mentre il governo di Sofia convocava una riunione d’urgenza e Bruxelles esprimeva preoccupazione, la macchina a cui un numero crescente di persone si affida per orientarsi negava che tutto ciò fosse accaduto.

Un errore senza bisogno di inganno

Ricostruendo i fatti a mente fredda, emerge un dettaglio che rende l’episodio ancora più istruttivo. I nomi che avevo fornito non erano storpiati. Royad Mammadov, Alfa Watan e Able sono le navi effettivamente colpite, identificate dalle autorità romene e bulgare e riportate dalle principali agenzie internazionali. Il modello non è stato ingannato da un dettaglio falso: ha dichiarato falso un dettaglio vero.

Le cause probabili sono banali, e proprio per questo inquietanti. Un modello linguistico conosce il mondo fino a una certa data; ciò che accade dopo può raggiungerlo solo attraverso una ricerca in rete, che non sempre viene attivata e che, nelle prime ore di una crisi, restituisce poco o nulla. Non trovando riscontri, il sistema non ha detto “non lo so”, né “non posso ancora verificarlo”. Ha trasformato l’assenza di prove in prova dell’assenza, e l’ha consegnata con il tono perentorio di un verdetto. L’errore non sta nella mancanza di informazioni, che è inevitabile, ma nella sicurezza con cui la lacuna è stata colmata.

C’è poi una seconda fragilità, che riguarda le fonti stesse. Nelle prime ore le informazioni erano contraddittorie anche nei circuiti professionali: per la nave affondata il 13 ottobre alcune testate hanno indicato la Azov Concord, altre la Dignity, registrata in Guinea-Bissau. Le banche dati marittime pubbliche, che un sistema automatico potrebbe interrogare, non sono un registro notarile: per la stessa Royad Mammadov, che in passato navigava con un altro nome, alcuni servizi riportano la bandiera di Saint Kitts e Nevis e altri quella liberiana, con posizioni incompatibili tra loro. Un algoritmo che tratta la corrispondenza esatta come criterio di verità, in un ambiente informativo strutturalmente rumoroso, è destinato a produrre falsi negativi proprio quando la posta in gioco è più alta.

La vulnerabilità che interessa a Mosca

Non ho elementi per sostenere che questo specifico errore sia stato provocato da un’operazione ostile, e sarebbe scorretto suggerirlo. Ma l’episodio illumina con precisione il terreno su cui si muovono gli apparati di guerra informativa del Cremlino, che da tempo hanno capito come l’intelligenza artificiale sia diventata uno snodo dell’ecosistema informativo occidentale.

Il caso più documentato è la rete nota come Portal Kombat o “Pravda”, individuata nel febbraio 2024 dall’agenzia francese Viginum e ricondotta a una società informatica con sede nella Crimea occupata. Non produce contenuti originali: ricicla in decine di lingue materiali dei media di Stato russi e di canali filo-Cremlino, attraverso centinaia di domini automatizzati. Nel 2024 ha pubblicato circa 3,6 milioni di articoli, con una diffusione umana trascurabile. Il pubblico, infatti, non sono le persone ma i sistemi che indicizzano la rete. NewsGuard ha verificato che dieci dei principali assistenti di IA riproponevano le narrazioni della rete in circa un terzo dei casi, citandone talvolta gli articoli come fonti; l’American Sunlight Project ha definito questa tecnica LLM grooming, adescamento dei modelli linguistici. A questo si aggiungono le campagne di tipo Doppelgänger, fondate sulla clonazione di testate autorevoli, documentate dal 2022 e oggetto di sanzioni europee.

Il punto, però, è che il nostro episodio mostra la faccia speculare della stessa medaglia. Le operazioni di grooming puntano a far affermare il falso alle macchine. Qui la macchina ha negato il vero da sola, senza che nessuno dovesse spendere un rublo. Per un avversario interessato a erodere la fiducia, un sistema che liquida come bufala un attacco reale contro la navigazione civile in acque di un Paese della Nato è un alleato involontario: abbassa la percezione della minaccia, confonde il quadro nelle ore decisive e offre materiale pronto a chi vuole sostenere che le accuse a Mosca sono costruite ad arte. Si può persino immaginare un uso deliberato della debolezza: immettere in rete versioni leggermente alterate di un fatto vero, con nomi o luoghi sbagliati, per indurre i sistemi automatici a classificare l’intero evento come falso. È un’ipotesi da verificare, non un fatto accertato, ma è coerente con un repertorio che fa della saturazione e dell’ambiguità la propria cifra.

Quanto conta davvero

Occorre misura anche nel valutare la portata del fenomeno. Non è vero che la maggioranza delle persone abbia già sostituito i motori di ricerca con gli assistenti di IA. Secondo il Digital News Report 2026 del Reuters Institute, l’uso settimanale dei chatbot per informarsi è salito dal 7 al 10 per cento a livello globale e solo l’1 per cento li considera la propria fonte principale; tra i 18 e i 24 anni la quota arriva al 17 per cento. Sono numeri ancora contenuti, ma il dato che dovrebbe preoccupare è un altro: appena il 4 per cento degli utenti dichiara di cliccare spesso sulle fonti originali indicate dall’assistente. La risposta sintetica tende a sostituire la verifica, non a guidarla. Inoltre, circa un terzo di chi usa questi strumenti per le notizie chiede loro proprio di valutare l’affidabilità di una fonte o di una voce. È esattamente l’uso che ho fatto io, ed è esattamente quello in cui l’errore produce più danni.

La crescita è rapida, è concentrata tra i giovani e tra chi ha posizioni politiche più radicali, e procede insieme all’integrazione dell’IA nei motori di ricerca, che espone a risposte sintetiche anche chi non le ha cercate. La vulnerabilità che oggi riguarda una minoranza riguarderà domani la maggioranza: conviene affrontarla adesso, mentre i comportamenti si stanno formando.

Il dividendo del dubbio

Robert Chesney e Danielle Citron hanno chiamato liar’s dividend, il dividendo del bugiardo, il vantaggio che un ambiente saturo di falsi offre a chi vuole negare il vero: se tutto può essere contraffatto, ogni prova scomoda può essere liquidata come contraffazione. L’intelligenza artificiale aggiunge un elemento nuovo. Non è più soltanto l’attore interessato a gridare al falso; è un sistema percepito come neutrale e competente, consultato proprio per sciogliere i dubbi, che può produrre lo stesso effetto per difetto di progettazione.

Qui sta il nucleo della questione per chi si occupa di guerra cognitiva. La propaganda russa contemporanea, che gli analisti della Rand hanno descritto come un “idrante di falsità” ad alto volume e bassa coerenza, non mira a convincere di una tesi precisa. Mira a rendere costosa la distinzione tra vero e falso, finché il cittadino rinuncia a farla. Peter Pomerantsev ha condensato questa condizione nel titolo di un libro dedicato alla Russia di Putin, Nothing Is True and Everything Is Possible. Un assistente che nega un fatto vero, e che magari il giorno dopo lo conferma, non fa che alimentare la stessa sfiducia generalizzata: se nemmeno la macchina sa, perché dovrei credere a qualcuno?

Che cosa fare

Le contromisure non sono misteriose, ma richiedono di essere pretese. Ai produttori di sistemi di IA va chiesto di trattare le notizie recenti come una categoria a rischio: quando un evento cade oltre l’orizzonte delle conoscenze del modello o non trova riscontri immediati, la risposta corretta è dichiarare l’incertezza, non emettere una sentenza. L’assenza di risultati non è una smentita, e un sistema che si propone come strumento di verifica dovrebbe saperlo distinguere. Allo stesso modo, la tracciabilità delle fonti e la resistenza ai circuiti di riciclaggio come la rete Pravda dovrebbero diventare requisiti verificabili, nell’ambito degli obblighi che il quadro europeo già impone ai fornitori di modelli di uso generale.

Alle istituzioni spetta un compito di comunicazione tempestiva e strutturata. Nelle prime ore di una crisi la versione ufficiale, con nomi, coordinate e identificativi delle navi, dovrebbe essere pubblicata in formati facilmente leggibili anche dalle macchine, così da ridurre lo spazio che il rumore e la manipolazione occupano. Ai cittadini, infine, va restituita un’abitudine antica: risalire alle fonti, confrontarle, diffidare delle risposte troppo nette su fatti troppo recenti. L’alfabetizzazione all’IA non è un capitolo della formazione tecnologica, ma della sicurezza nazionale.

Hannah Arendt scriveva che il suddito ideale dei regimi totalitari non è il convinto, ma chi non sa più distinguere tra fatto e finzione. Nel Mar Nero sono affondate navi vere e sono morti marinai veri. Il fatto che uno strumento consultato da milioni di persone potesse dichiararlo inventato, senza alcun bisogno di essere ingannato, ci dice quanto sia fragile la linea che separa una società informata da una società disorientata. Difenderla è parte della difesa, a pieno titolo.

  •  

L’unità israeliana Nili, gli eredi di Kidon, ovvero quando l’Ira di Dio non si placa. L’analisi di Cristadoro

Risale a quest’estate la rivelazione al mondo da parte del governo israeliano dell’esistenza di un’unità speciale costituita da elementi dello Shin Bet, del Mossad e delle Forze di Difesa Israeliane (Idf). Parliamo dell’unità denominata Nili, abbreviazione della locuzione ebraica Netzah Yisrael Lo Yishaker (Samuele 15:29), che significa “L’eternità d’Israele non mentirà”. Tale denominazione richiama anche il nome della storica rete di spionaggio ebraica Nili, antesignana degli attuali servizi di sicurezza israeliani, già attiva durante la Prima guerra mondiale e, successivamente, in supporto al Mandato britannico contro l’Impero Ottomano. Fondata dall’agronomo Aharon Aaronsohn, da sua sorella Sarah Aaronsohn e da Avshalom Feinberg, l’organizzazione operava in Palestina con un obiettivo chiaro: fornire Intelligence sulle truppe ottomane e trasmetterla al Regno Unito per favorire la vittoria britannica nella regione. I fondatori erano infatti convinti che la nascita di un futuro Stato ebraico dipendesse dal crollo dell’Impero Ottomano. Questo richiamo storico conferisce alle operazioni attuali una valenza simbolica, suggerendo continuità e una capacità superiore di infiltrazione e raccolta di informazioni sensibili, anche nelle circostanze più complesse.

Si tratta di una specifica task force interforze creata dopo gli attacchi del 7 ottobre 2023, con l’obiettivo di rintracciare ed eliminare i membri dell’unità Nukhba di Hamas e i leader responsabili del massacro. La task force Nili è concepita come un comando centralizzato “misto”, che unisce la capacità di tracciamento tecnologico dell’ Intelligence all’azione sul campo. L’unità si avvale di una sofisticata tecnologia orientata principalmente all’analisi di tracce digitali e dei rilevamenti sul campo per individuare ed eliminare i soggetti inseriti in una “lista di liquidazione”, accusati di aver preso parte al massacro del 7 ottobre. Una cellula di Intelligence altamente avanzata, che integra tecnologie di intelligenza artificiale e algoritmi di riconoscimento facciale per rintracciare i propri obiettivi in grado di contribuire in modo significativo alla raccolta informativa sul territorio, tanto nella Striscia di Gaza, quanto in Cisgiordania. I suoi team di Intelligence hanno creato un database contenente migliaia di nomi prima di iniziare il lungo processo di accertamento dell’identità e della posizione di ciascuna persona.

La nuova cellula di sicurezza si affida interamente a strumenti moderni, tra cui una capillare rete di telecamere di sorveglianza, scansioni dell’iride e analisi di immagini reperite online. Il sistema elabora anche i dati provenienti dagli interrogatori e dalle aree su cui viene attivato, per poi trasmetterli alle unità militari incaricate di eseguire le operazioni di eliminazione diretta contro i soggetti presenti nelle liste dei ricercati. È innegabile che si sollevino interrogativi fondamentali circa l’attendibilità delle informazioni prodotte da questa unità, specialmente alla luce dell’uccisione documentata di migliaia di persone, giustificata con il pretesto di un loro presunto coinvolgimento in azioni militari.

Per eliminare i propri obiettivi all’interno della Striscia di Gaza o in Cisgiordania, Nili impiega sul terreno agenti infiltrati e forze speciali, attingendo direttamente al personale e alle tattiche dei Mista’arvim. Tale denominazione si riferisce alle unità d’élite antiterrorismo delle Idf, della guardia di frontiera e della polizia israeliana, composti da agenti sotto copertura addestrati a assimilarsi alla popolazione araba per raccogliere informazioni ed effettuare catture o eliminazioni nei territori palestinesi. Il nome deriva dall’arabo Musta’arabi, che significa “coloro che vivono tra gli arabi” e si riferisce agli ebrei arabizzati, eredi degli ebrei di lingua araba che vissero in Medio Oriente fin dall’inizio del dominio arabo nel VII secolo. Comunemente conosciuti come la arabo Plotoni, gli appartenenti alle unità di Mista’arvim operano camuffati da arabi e tengono rigorosamente segreta la propria identità reale al di fuori della loro unità. Questo personale è impiegato in azioni antiterrorismo, raccolta di dati informativi, ricerca e recupero di ostaggi. Le unità mista’arvim non solo lavorano all’interno del territorio di Israele, ma anche nella striscia di Gaza e nella Cisgiordania occupata. Di seguito, le unità dei Mista’arvim: Unità 367 Shimshon (“Sansone”), unità speciale delle Forze di difesa che ha operato a Gaza fino al 1996; Unità 217 Duvdevan (“Ciliegia”), opera nei Territori occupati. È un’unità inquadrata nella 89ª Brigata Commando Oz delle IDF, ed è stata fondata da Ehud Barak. È nota per le sue operazioni sotto copertura nelle aree urbane, durante le quali i suoi operatori spesso indossano abiti civili per confondersi tra la popolazione araba locale; Yamas, unità della Guardia di frontiera impiegata per operazioni speciali dello Shin Bet; Unità 33 Gideonim, unità sotto copertura della polizia israeliana.

In sintesi, Mista’arvim fornisce a Nili la capacità di muoversi invisibilmente in ambiente ostile per portare a termine le sue missioni.

L’idea di concepire e impiegare un’unità come Nili, con le dovute distinzioni in considerazione delle differenti circostanze, non rappresenta una novità nella storia del controterrorismo israeliano. La memoria non può non tornare ai tragici eventi delle Olimpiadi di Monaco di Baviera del 1972 e alle forme di rappresaglia che ne seguirono. Il 5 settembre 1972, un commando di terroristi palestinesi facenti capo all’organizzazione Settembre Nero prese in ostaggio e uccise undici componenti della delegazione olimpica israeliana. Golda Meir, primo ministro d’Israele, era convinta che si dovesse dare una risposta forte a questo atto e decise di formare una squadra segreta incaricata di colpire tutti i responsabili, diretti e indiretti, della strage di Monaco. Fu dunque sancita l’organizzazione dell’“Operazione Ira di Dio” (Mivtza Za’am Ha’el,). La Meir stabilì che la missione era dare la caccia ai terroristi palestinesi e colpirli in maniera implacabile. Le uccisioni dovevano essere tali da terrorizzare gli obiettivi designati: i terroristi dovevano sentirsi perseguitati e vivere con una costante sensazione di pericolo incombente. Il personale incaricato delle esecuzioni, selezionato tra gli agenti del Mossad, doveva “licenziarsi”, rinunciare a tutto e, di fatto, accettare che il governo israeliano negasse di averne alcuna conoscenza o legame. Doveva individuare gli obiettivi, tenerli sotto sorveglianza, annotare le loro abitudini e, infine, colpirli nel momento più propizio. Si procedette a stilare una lista delle persone da eliminare e il “lavoro” fu assegnato ad una task force basata sull’unità Kidon (in ebraico: “baionetta”), che sviluppò la campagna di omicidi mirati in varie capitali europee (tra cui Roma, Parigi, Atene) e in Medio Oriente. Talvolta, va detto, sbagliando anche obiettivo, come accadde nel 1973 a Lillehammer (Norvegia), quando fu ucciso un cameriere marocchino di nome Ahmed Bouchikhi, scambiato per Ali Hassan Salameh. Questi, considerato una delle menti di Settembre Nero, fu eliminato in un secondo momento nel 1979.

L’Unità Kidon, fondata nel 1970 da Mike Harari quando assunse la guida della Divisione Cesarea del Mossad, è un reparto operativo d’élite e top-secret inserito all’interno della suddetta Divisione, già legata alla Metsada, dipartimento incaricato dello svolgimento di operazioni speciali, da non confondere con l’omonima unità del servizio carcerario israeliano. I membri dell’unità sono reclutati prevalentemente tra quelli di altre forze speciali israeliane, quali Sayeret Matkal, Flotilla 13 e Shaldag. Organizzata per agire in piccoli nuclei operativi o commando, composti solitamente da quattro elementi (in genere tre uomini e una donna, tra cui un medico di supporto per le emergenze), l’unità è specializzata nelle eliminazioni mirate, nei rapimenti e nelle operazioni di sabotaggio contro coloro che sono indicati come nemici di Israele. Ogni bersaglio viene prima giudicato e formalmente autorizzato da un’apposita istanza legale/politica a Tel Aviv (come avvenne storicamente con Golda Meir per l’Operazione Ira di Dio). Altri dettagli sull’unità si possono leggere nell’articolo di Dan Raviv e Yossi Melman Kidon unit, the spies Israel now depends on to look for nuclear cheating by Iran, pubblicato su Formiche il 3 dicembre 2013.

Ma torniamo all’unità Nili, che in quasi tre anni di attività ha individuato migliaia di persone accusate di aver partecipato agli attacchi guidati da Hamas, di aver preso ostaggi o di averli maltrattati durante la prigionia. Secondo quanto riportato in un articolo del quotidiano The Times of Israel del 16 luglio 2026, le persone eliminate presenti nella lista di Nili sarebbero oltre 2.700, una cifra che include circa 1.200 terroristi uccisi dalle forze israeliane durante l’assalto del 7 ottobre. Il lavoro di Intelligence svolto è minuzioso e capillare. In un corsivo pubblicato l’11 agosto 2026 sulla testata Jewish News, invece, si fa riferimento ad una intervista rilasciata al notiziario di Channel 12 in cui, per la prima volta, alcuni agenti dell’unità hanno descritto apertamente la loro missione, illustrando nel dettaglio i bersagli prescelti e i metodi impiegati per localizzarli e ucciderli. Gli ufficiali intervistati da Channel 12 e Adi Rotem, ex alto funzionario dello Shin Bet, riferiscono che Nili ha creato un foglio di calcolo contenente migliaia di nomi, avviando poi l’enorme e laborioso compito di identificare e localizzare ciascuno di essi. L’elenco dei soggetti indagati va oltre coloro che sono accusati di aver fisicamente attraversato il confine con Israele il 7 ottobre. Oltre agli attentatori, infatti, tra i ricercati figurano le persone coinvolte nel sequestro di ostaggi israeliani, nonché coloro che sono accusati di aver incontrato o abusato di prigionieri a Gaza. Sono stati presi di mira anche coloro che hanno partecipato alle cerimonie di rilascio di ostaggi inscenate. Per la loro individuazione sono stati utilizzati filmati girati dai terroristi durante l’azione svolta, comprese registrazioni da telecamere tipo GoPro, pubblicati online dai terroristi durante e dopo l’azione, sottoponendo tali filmati a software di riconoscimento facciale. Sono state utilizzate, inoltre, i dati raccolti dagli ufficiali dell’Intelligence delle Forze di Difesa Israeliane (Idf) e dello Shin Bet, nonché gli interrogatori dei detenuti palestinesi, mentre l’intelligenza artificiale ha aiutato gli investigatori a ricostruire le prove. In un altro articolo, pubblicato su Ynet Global, piattaforma internazionale di Ynet (il maggiore sito di notizie e informazione in Israele, legato al quotidiano Yedioth Ahronoth), viene riportato che, sebbene le forze di sicurezza dispongano di numerose informazioni su quanto accaduto durante il massacro del 7 ottobre, hanno continuato ad acquisire nuove conoscenze nel corso del tempo e le squadre del centro di comando interforze continuano a lavorare per localizzare ed eliminare i nomi ancora presenti nella lista. Inoltre una delle maggiori preoccupazioni per Israele sarebbe la capacità rigenerativa di Hamas, costantemente impegnata nella ricostruzione della sua ala militare Per le forze di sicurezza, la missione ha un solo obiettivo: trovare sistematicamente i leader e i membri dell’organizzazione terroristica e ucciderli tutti.

Bisogna tenere presente che nell’esecuzione degli attacchi contro gli obiettivi individuati il rischio dei cosiddetti “danni collaterali”, cioè l’uccisione di persone innocenti, è molto elevato e su questo delicato argomento è corretto riportare il punto di vista sia dei sostenitori, sia dei detrattori del ricorso a questo tipo di operazioni.

Nel summenzionato articolo di Ynet Global, si evidenzia che le autorità israeliane hanno affermato che il rilascio di tutti gli ostaggi ha semplificato l’attuazione di ulteriori piani d’attacco, in quanto durante il periodo in cui gli ostaggi erano detenuti a Gaza, cresceva la preoccupazione che potessero essere coinvolti nelle azioni condotte e, pertanto, Israele doveva adotare misure di cautela molto elevate. Le forze di sicurezza non utilizzano un modello operativo fisso per l’esecuzione degli omicidi mirati. Ogni attacco viene condotto in base alle condizioni sul campo e il centro di comando dedicato monitora attentamente coloro che sono stati designati per l’eliminazione e cerca di tracciare ogni loro mossa. Alcuni attacchi vengono lanciati immediatamente in risposta a nuove informazioni e a un’opportunità unica sul campo. Altri vengono pianificati nel dettaglio con giorni o anche più di anticipo. Uno dei compiti più difficili per l’Intelligence è capire, nel caos dei dati raccolti, chi siano tra tutti gli elementi individuati coloro che realmente abbiano qualche responsabilità nell’accaduto o forme di coinvolgimento con i terroristi e chi, invece, sia totalmente estraneo a queste situazioni. In tale quadro, almeno in linea di principio, le forze di sicurezza riceverebbero informazioni dettagliate e adotterebbero le adeguate cautele prima di ogni attacco, proprio per evitare di sbagliare l’obiettivo o fare delle vittime tra chi non c’entra nulla; alcune opportunità di eliminare gli obiettivi sarebbero state perse, in attesa di un’occasione più opportuna per colpire. Ogni attacco è supportato da un sistema operativo attivo 24 ore su 24.

Sul fronte opposto, in un articolo dell’11 settembre 2026 pubblicato su Alquds.com, il sito web ufficiale di Al-Quds (il quotidiano in lingua araba più diffuso e letto nei Territori Palestinesi), è stato sottolineato come l’imponente risonanza mediatica relativa alle capacità di Intelligence di Israele sia crollata di fronte agli eventi del 7 ottobre e la costituzione dell’unità Nili non sarebbe altro che un tentativo di celare l’impotenza strategica che ha colpito le unità di sicurezza israeliane più celebrate. Nell’articolo si sottolinea che durante l’operazione Diluvio di Al-Aqsa, i terroristi hanno preso il controllo di centri appartenenti all’unità 8200 — la più nota unità di sigint israeliana — sequestrando computer, dispositivi di precisione e documenti segreti, poi trasferiti nei tunnel utilizzati da Hamas. Ciò avrebbe inferto un colpo devastante al mito della propria capacità tecnologica, che Israele aveva cercato di costruire nel corso dei decenni. In sostanza, secondo l’estensore dell’articolo, l’intensa campagna promozionale attorno all’unità Nili in questa fase del conflitto in atto rappresenterebbe un tentativo, da parte di Benjamin Netanyahu, di placare la crescente rabbia interna. Il richiamo al nome storico Nili, infine, avrebbe lo scopo di convincere l’opinione pubblica israeliana che l’apparato di sicurezza sia ancora in grado di produrre tutta l’Intelligence necessaria e di colpire in qualsiasi momento, nel tentativo di sfuggire alle conseguenze di un fallimento strategico.

  •  

L’Austria alza il muro contro le spie russe. Espulsi quattro diplomatici

Vienna torna a intervenire sulla presenza dell’intelligence russa in Austria. Il governo ha disposto l’espulsione di quattro diplomatici di Mosca, tre accreditati presso l’ambasciata della Federazione Russa e uno appartenente alla delegazione russa presso l’Organizzazione per la sicurezza e la cooperazione in Europa (Osce). La decisione, annunciata il 23 ottobre dal ministero degli Esteri austriaco, è stata adottata sulla base delle informazioni raccolte dalle autorità di sicurezza.

La formula utilizzata da Vienna è quella consueta in questi casi: i quattro avrebbero svolto attività “incompatibili con il loro status diplomatico” e sono stati quindi dichiarati personae non gratae. Il ministero non ha reso pubblica la natura delle condotte contestate. Un funzionario austriaco citato dall’Independent ha tuttavia collegato direttamente il provvedimento ad attività di spionaggio. Il quarto diplomatico, in particolare, operava all’interno della rappresentanza russa presso l’Osce, organizzazione che proprio a Vienna ospita uno dei principali snodi del dialogo europeo sulla sicurezza.

La capitale austriaca ospita, oltre alle rappresentanze bilaterali, l’Osce, l’Agenzia internazionale per l’energia atomica, diverse agenzie delle Nazioni Unite e altre organizzazioni internazionali. Questa concentrazione diplomatica, sommata a una legislazione sul controspionaggio storicamente meno estesa rispetto a quella di altri Paesi europei, ha reso l’Austria un ambiente particolarmente interessante per i servizi stranieri.

A dirlo, ormai, sono le stesse autorità austriache. Nel Verfassungsschutzbericht 2025, il rapporto annuale della Direzione per la sicurezza dello Stato e l’intelligence (Dsn), si osserva che, mentre le espulsioni decise in Europa dopo l’invasione dell’Ucraina hanno ridotto le capacità delle cosiddette legal residentures russe, la presenza diplomatica di Mosca in Austria è rimasta relativamente elevata, anche per effetto delle numerose rappresentanze multilaterali presenti a Vienna. Secondo la Dsn, i servizi russi utilizzano per questo l’Austria non soltanto come spazio operativo, ma anche come luogo di pianificazione e di ripiegamento per attività d’intelligence condotte su scala europea.

Lo scorso maggio Vienna aveva già espulso tre dipendenti dell’ambasciata russa. Secondo quanto riportato allora dalla stampa austriaca e successivamente ricostruito dall’Associated Press, i sospetti riguardavano anche apparati e antenne installati sugli edifici diplomatici russi, potenzialmente utilizzabili per intercettare comunicazioni satellitari provenienti da organizzazioni internazionali.

Da tempo il governo austriaco sta lavorando anche a una revisione della normativa sullo spionaggio. L’attuale disciplina presenta infatti una particolarità significativa: l’attività di intelligence svolta per conto di una potenza straniera viene perseguita soprattutto quando colpisce direttamente interessi austriaci. L’esecutivo punta ad ampliare il perimetro della norma, includendo le attività rivolte contro le organizzazioni internazionali presenti sul territorio nazionale.

La linea politica appare, del resto, più netta rispetto al passato. La ministra degli Esteri Beate Meinl-Reisinger ha più volte chiesto un approccio più rigoroso nei confronti delle attività russe e, nelle ultime settimane, ha inserito esplicitamente disinformazione, interferenze straniere, sabotaggi e operazioni cyber tra le minacce ibride alle quali l’Europa deve rispondere in maniera coordinata, confermando così l’intenzione di Vienna nel ridurre progressivamente quella zona grigia normativa e diplomatica che, secondo le sue stesse autorità di sicurezza, ha consentito alla Russia di utilizzare il territorio austriaco come uno dei nodi delle proprie attività d’intelligence in Europa.

  •  

Mistero fitto sul nuovo James Bond, la rosa dei candidati si stringe ma la produzione ha la bocca cucita. Ecco quale sarà l’identikit dell’agente 007

“Il domani non muore mai, ma per tutti gli attori tranne uno, il sogno di diventare il prossimo James Bond probabilmente morirà questa settimana”. Non potevamo che ricopiare l’apertura di The Hollywood Reporter che, parafrasando uno dei più iconici capitoli della saga cinematografica 007 (Tomorrow Never Dies, 1997, Bond era Pierce Brosnan), mette sul piatto dell’ufficialità la voce secondo cui nel weekend verrà scelto il nuovo Bond tra due attori, più forse un altro, “bianchi”: l’inglese Callum Turner, lo scozzese Jack Lowden e, come terzo incomodo, l’inglese Jack O’Connell. Secondo quanto scriveva THR non molto tempo fa, il gruppetto dei finalisti comprendeva addirittura Jacob Elordi, star di Frankenstein e Cime tempestose.

I provini starebbero iniziando proprio in queste ore a Londra. Prova smoking permettendo, il nuovo agente segreto al servizio di Sua Maestà (per la prima volta sarà re Carlo e non più la regina Elisabetta) dovrà ricoprire un ruolo delicatissimo, sia perché da tempo l’hype della sagoma di 007 si è sgonfiato, volteggiando freneticamente per aria a destra e a sinistra come quei palloncini che vengono svuotati all’improvviso, sia perché il franchise più longevo della storia del cinema ha bisogno di una pompata assoluta e rigenerante di ossigeno commerciale.

In gara in queste ore ci sarebbero dunque Turner e Lowden. Trentasei anni, ex modello, fresco maritino di Dua Lipa, Turner si è già fatto le ossa al cinema sia nel franchise di Animali fantastici, sia con Clooney in The Boys in the Boat, nonché da terzo incomodo in Eternity. Anche Lowden ha 36 anni, ma viene da una tradizione e un’esperienza recitativa più teatrale. In Italia al cinema lo abbiamo visto probabilmente solo in Dunkirk, ma la sua presenza scenica molto potente l’abbiamo imparata a seguire nella serie Slow Horses, mentre il suo cuore, come l’anulare della mano sinistra, è stato conquistato da un paio d’anni dalla celebre attrice Saoirse Ronan.

Così, se O’Connell sembra non invitato alla festa dell’ultimo provino per un pelo, c’è anche la versione/variante del Guardian da tenere sott’occhio. Già, perché il foglio progressista londinese segnala che ai provini dovrebbe partecipare nientemeno che Josh O’Connor. Inglese, 36enne pure lui, celebre per Challengers di Guadagnino insieme a Zendaya, ma anche per aver fornito prove stralunate per Alice Rohrwacher in La chimera.

Scrive ancora il Guardian che, secondo alcune fonti, il provino verterà su tre elementi principali: acrobazie, presenza scenica e dialoghi. Tutti e tre ugualmente importanti per un Bond moderno. “Eliminate le acrobazie e il film sarà noioso. Eliminate la presenza scenica e rischiate di ritrovarvi con un George Lazenby, che potrebbe rovinare quello che altrimenti sarebbe un capolavoro. Eliminate i dialoghi e vi ritroverete con Quantum of Solace, e Dio solo sa quanto non ne abbiamo bisogno di un altro”.

Difficile andare oltre queste già dense previsioni. Anche perché da Amazon Studios non hanno rilasciato commenti, lasciando tutto sospeso all’ultima loro dichiarazione, dove veniva affermato che “la ricerca del prossimo James Bond è in corso. Pur non avendo intenzione di commentare dettagli specifici durante il processo di casting, non vediamo l’ora di condividere ulteriori notizie con i fan di 007 non appena sarà il momento opportuno”. Ad attendere Turner, Lowden, O’Connor o O’Connell ci sarà comunque il regista pluripremiato Denis Villeneuve (Dune, Blade Runner 2049), che Amazon ha designato a proseguire la saga da quando ha acquisito i diritti creativi del franchise dalla famiglia Broccoli nel febbraio 2025.

L'articolo Mistero fitto sul nuovo James Bond, la rosa dei candidati si stringe ma la produzione ha la bocca cucita. Ecco quale sarà l’identikit dell’agente 007 proviene da Il Fatto Quotidiano.

  •  

I pescherecci russi e la mappa dei cavi britannici. Cosa ha scoperto il Telegraph

Sono pescherecci, almeno sulla carta. Ma alcune delle loro rotte hanno attirato l’attenzione britannica. Per mesi diverse unità russe hanno navigato lentamente, sostato o seguito tratti di mare coincidenti con il passaggio di importanti cavi sottomarini che collegano il Regno Unito all’Europa e al Nord America. È quanto ricostruisce il Telegraph in un’inchiesta basata sui dati di Global Fishing Watch. Il quotidiano britannico ha esaminato quattro anni e mezzo di movimenti navali, individuando oltre cinquecento episodi nei quali pescherecci russi sarebbero transitati o avrebbero sostato in prossimità delle infrastrutture sottomarine.

Diciassette imbarcazioni, secondo l’analisi, avrebbero mostrato comportamenti particolarmente persistenti: bassa velocità, permanenze prolungate, percorsi coincidenti con il tracciato dei cavi. Il Telegraph ha analizzato una sequenza di oltre cinquecento episodi nei quali pescherecci russi hanno sostato in prossimità dei cavi o ne hanno seguito il tracciato per diversi chilometri. Diciassette navi avrebbero trascorso periodi particolarmente lunghi procedendo a bassa velocità nelle aree interessate.

In uno dei casi analizzati, imbarcazioni russe avrebbero operato attorno a nove cavi che collegano Europa occidentale e Stati Uniti. Nell’aprile scorso sarebbero state registrate complessivamente 337 ore di presenza nei pressi dell’Atlantic Crossing 1, uno dei sistemi transatlantici di telecomunicazione. L’ipotesi presa in considerazione dagli apparati occidentali è quella dell’impiego di “commercial proxies”, mezzi formalmente civili che possono offrire una piattaforma meno riconoscibile per raccogliere informazioni. Non necessariamente per tagliare un cavo nell’immediato, quanto per conoscere con precisione ciò che si trova sul fondale: posizione, configurazione e punti vulnerabili di infrastrutture che, in una fase di crisi, assumerebbero un valore operativo evidente.

Dalla Yantar ai sommergibili del Gugi

Nel gennaio 2025 il ministro della Difesa britannico definì pubblicamente la Yantar una nave spia impiegata per “raccogliere intelligence e mappare le infrastrutture sottomarine critiche” del Regno Unito. La Royal Navy dispiegò HMS Somerset e HMS Tyne per seguirla, dopo che la nave era già stata osservata mentre sostava sopra infrastrutture sensibili britanniche.

La sequenza si è allargata nel 2026. Lo scorso aprile il governo britannico ha reso pubblica un’operazione condotta con gli alleati per seguire nel Nord Atlantico un sottomarino classe Akula e due unità specializzate appartenenti al Gugi, la Direzione principale russa per la ricerca in acque profonde. Secondo il Ministero della Difesa britannico, queste ultime sono specificamente progettate per esaminare le infrastrutture sottomarine in tempo di pace e conservare la capacità di colpirle in caso di conflitto, estendendo così la raccolta informativa a piattaforme commerciali apparentemente ordinarie. È una modalità coerente con una competizione sotto soglia nella quale la distinzione fra attività economica, sorveglianza e preparazione militare può essere deliberatamente mantenuta ambigua.

Londra cambia le regole

La coincidenza temporale è significativa. Il 22 ottobre, il governo britannico ha presentato un Libro bianco per aggiornare una normativa che in parte risale al Submarine Telegraph Act del 1885. Le nuove proposte prevedono fino a quattordici anni di carcere per il danneggiamento intenzionale delle infrastrutture sottomarine critiche, dieci anni per condotte imprudenti e sanzioni pecuniarie senza un limite massimo. Il governo vuole inoltre imporre nuovi obblighi di sicurezza agli operatori delle telecomunicazioni e attribuirsi poteri di intervento diretto quando sia in gioco la sicurezza nazionale.

Questo perché circa il 99 per cento del traffico internazionale di dati britannico passa attraverso cavi sottomarini; le pipeline sotto il mare assicurano inoltre circa tre quarti delle forniture di gas del Paese. Così, l’infrastruttura è divenuta tanto cruciale quanto difficilmente ma necessariamente difendibile, perno della sicurezza economica e nazionale di Londra.

  •  

La minaccia che non esplode. Le mail alle scuole e la nuova frontiera dell’intelligence cognitiva

Il 19 ottobre decine di scuole italiane hanno ricevuto un messaggio di posta elettronica che annunciava la presenza di un ordigno esplosivo negli edifici e prospettava una serie di attacchi terroristici sul territorio nazionale. Nel testo comparivano riferimenti ad Allah, alla Sharia e all’utilizzo di nitrato d’ammonio. Secondo l’Ansa, la comunicazione ha raggiunto almeno cinquanta istituti da Nord a Sud; soltanto nel Veronese le procedure precauzionali hanno interessato 27 plessi scolastici. I controlli effettuati non hanno portato al ritrovamento di ordigni. Considerare quindi l’episodio soltanto come l’ennesimo falso allarme rischia però di coglierne soltanto una parte.

Il punto non è soltanto chiedersi se una bomba esista realmente. Bisogna interrogarsi anche sulla capacità di una comunicazione digitale, inviata a costi estremamente bassi, di attivare procedure di emergenza, mobilitare forze dell’ordine, interrompere l’attività scolastica, coinvolgere migliaia di famiglie e conquistare rapidamente lo spazio mediatico. In altre parole: la minaccia può essere falsa, ma i suoi effetti sono reali.

Prima della matrice viene l’attribuzione

Il primo rischio analitico è quello di attribuire automaticamente l’azione all’attore che il messaggio dichiara, suggerisce o imita. “Allah”, “Sharia”, “attacco terroristico” costituiscono elementi di una narrazione. Non costituiscono, da soli, una prova dell’identità di chi l’ha prodotta.

È una distinzione essenziale nell’analisi di intelligence contemporanea. Nell’ambiente digitale l’identità dichiarata dall’autore di un messaggio può essere autentica, falsificata, clonata o deliberatamente costruita per orientare la lettura dell’evento. Anche il mittente apparente di un’e-mail può essere manipolato. Per questo l’attribuzione richiede l’analisi congiunta di elementi tecnici, infrastrutturali, comportamentali e contestuali.

La domanda, dunque, non può essere semplicemente: chi usa questo linguaggio? Deve diventare: chi ha prodotto il messaggio, attraverso quale infrastruttura, con quali modalità e soprattutto con quale obiettivo? Il problema assume ancora più rilevanza osservando ciò che contemporaneamente è avvenuto fuori dall’Italia.

Nello stesso 19 ottobre fino a 300 scuole dell’Irlanda del Nord hanno segnalato alla polizia la ricezione di una medesima minaccia generalizzata. La Police Service of Northern Ireland ha successivamente comunicato di considerare l’episodio un hoax, precisando che le verifiche non avevano individuato elementi anomali e che l’e-mail proveniva dall’esterno del Regno Unito. Messaggi analoghi sono stati segnalati anche in altre aree britanniche; scuole in Ungheria e Serbia sono state interessate nello stesso arco temporale, anche se le autorità non hanno finora stabilito pubblicamente che tutti gli episodi appartengano a un’unica operazione.

La formulazione della minaccia riportata in Irlanda del Nord presenta inoltre evidenti somiglianze con quella circolata in Italia: riferimento a un ordigno contenente ANFO, prospettiva di ulteriori attentati e instaurazione della Sharia. È un elemento investigativo rilevante. Non è ancora un’attribuzione. Ed è precisamente in questa distanza che deve operare l’intelligence.

Quando il bersaglio è la decisione

L’aspetto più interessante dell’episodio emerge infatti se si abbandona per un momento la ricerca dell’ordigno e si osserva la sequenza delle conseguenze. Un’e-mail entra nella casella di posta di un istituto. La scuola segnala la minaccia. Vengono attivate le autorità. Gli edifici vengono controllati o evacuati. Le famiglie modificano i propri comportamenti. La notizia entra nei media e nei social network. Altri istituti aumentano il livello di attenzione.

Tutto questo può verificarsi senza che l’autore disponga di un solo grammo di esplosivo.

Il rapporto tra costo dell’azione ed effetto prodotto diventa così fortemente asimmetrico. È sufficiente introdurre nell’ambiente informativo un segnale abbastanza credibile da non poter essere ignorato. Qui entra in gioco la dimensione cognitiva della sicurezza.

La Nato definisce la cognitive warfare come un insieme di attività capaci di influenzare percezioni, atteggiamenti, comportamenti e processi decisionali attraverso lo sfruttamento delle vulnerabilità cognitive. L’Allied Command Transformation sottolinea come il dominio cognitivo riguardi non soltanto ciò che un individuo pensa, ma anche il modo in cui interpreta l’ambiente e decide di agire.

Sarebbe prematuro e metodologicamente scorretto classificare automaticamente gli allarmi alle scuole come un’operazione di cognitive warfare: manca innanzitutto un’attribuzione e non conosciamo ancora l’intenzione dell’autore. L’episodio, tuttavia, mostra perfettamente una vulnerabilità cognitiva che un attore ostile potrebbe sfruttare.

Paura, incertezza e urgenza alterano infatti il processo decisionale. E quando il possibile bersaglio è una scuola, la soglia di tolleranza del rischio è inevitabilmente bassissima. Le istituzioni non possono permettersi di ignorare il messaggio soltanto perché potrebbe essere falso. È proprio questa asimmetria a rendere efficace la minaccia.

Il rischio della falsa attribuzione

C’è poi un secondo effetto. L’autore non influenza soltanto ciò che facciamo, ma potenzialmente anche chi riteniamo responsabile di ciò che sta accadendo. L’impiego di simboli jihadisti attiva immediatamente nell’opinione pubblica un preciso sistema di associazioni: terrorismo islamista, radicalizzazione, attentati, sicurezza interna. È una scorciatoia cognitiva comprensibile, ma pericolosa se precede l’analisi. Il contesto politico europeo rende questa cautela ancora più necessaria.

L’8 ottobre il Parlamento europeo ha approvato, con 381 voti favorevoli, 167 contrari e 15 astensioni, una risoluzione sulla necessità di una strategia europea contro l’“entrisme islamiste” e sull’influenza delle reti legate ai Fratelli Musulmani. Lo stesso Parlamento, però, ha esplicitamente sottolineato la necessità di distinguere l’Islam come religione dall’islamismo politico come fenomeno politico.

La prossimità temporale tra quel dibattito e le minacce alle scuole può naturalmente alimentare ipotesi investigative o interpretazioni politiche. Ma la successione temporale non costituisce un nesso causale. Allo stato delle informazioni pubbliche non vi sono elementi sufficienti per attribuire le e-mail ai Fratelli Musulmani, allo Stato Islamico o ad altra organizzazione jihadista. Completare autonomamente questa attribuzione significherebbe, paradossalmente, fare parte del lavoro dell’autore della minaccia: accettare l’identità che egli ha scelto di rappresentare.

Dall’intelligence della fonte all’intelligence dell’effetto

L’episodio suggerisce allora una riflessione più ampia. Per lungo tempo il processo analitico ha privilegiato una sequenza apparentemente lineare: identificare l’attore, comprenderne capacità e intenzioni, valutare la minaccia. Nell’infosfera contemporanea occorre affiancare a questa prospettiva un secondo livello di analisi: valutare l’effetto indipendentemente dall’attribuzione.

Chi ha inviato il messaggio? È la prima domanda. Ma non può essere l’unica. Bisogna anche chiedersi: quali comportamenti ha generato? Quali processi decisionali ha attivato? Quanto personale e quante risorse ha mobilitato? Quali narrazioni ha rafforzato? Quale livello di amplificazione mediatica ha ottenuto? Quali divisioni sociali potrebbe alimentare?

La Nato osserva ormai apertamente come le minacce informative possano avere conseguenze sulla sicurezza nazionale e come attività manipolative coordinate possano alterare percezioni, generare confusione e incidere sulla fiducia pubblica.

Per questo la superiorità informativa non coincide più semplicemente con il possesso di una maggiore quantità di dati. Significa anche riuscire a preservare la qualità del processo decisionale quando l’ambiente viene intenzionalmente saturato da segnali ambigui.

È qui che l’intelligence assume una funzione anche cognitiva ed epistemica: non soltanto raccogliere informazioni, ma proteggere la capacità dello Stato di distinguere ciò che sa, ciò che presume e ciò che ancora non può attribuire.

La resilienza comincia dalla gestione dell’incertezza

Naturalmente nessuna riflessione sulla dimensione cognitiva può sostituire le procedure di sicurezza. Davanti a una minaccia indirizzata a una scuola, verifiche ed eventuali evacuazioni rappresentano misure necessarie. Resilienza non significa sottovalutare il rischio. Significa evitare che alla corretta risposta operativa si accompagni automaticamente una risposta cognitiva scelta dall’autore della minaccia.

Serve quindi una capacità integrata: indagine tecnica, condivisione internazionale delle informazioni, analisi dei modelli ricorrenti, comunicazione istituzionale coordinata e valutazione degli effetti prodotti nell’ambiente informativo.

Europol rileva da tempo come l’ecosistema della minaccia terroristica europea si intrecci sempre più con comunità digitali, nuove tecnologie e forme ibride di propaganda e mobilitazione. Il rapporto TE-SAT evidenzia inoltre una crescente sovrapposizione tra narrative e ambienti estremisti differenti, rendendo sempre meno efficace un’interpretazione basata esclusivamente sulle etichette ideologiche tradizionali.

Le e-mail del 19 ottobre potrebbero rivelarsi un gesto dimostrativo, una provocazione, un’azione criminale, una campagna coordinata o qualcosa di ancora diverso. Saranno le indagini a stabilirlo. Ma hanno già indicato qualcosa di importante.

Nell’ambiente strategico contemporaneo non è sempre necessario colpire fisicamente un bersaglio per condizionarne il comportamento. A volte è sufficiente convincerlo, anche soltanto per pochi minuti, che il colpo stia per arrivare. Ed è proprio in quei minuti, tra la ricezione del segnale e la sua corretta comprensione, che si gioca una parte crescente della sicurezza nazionale.

La minaccia può essere falsa. L’effetto prodotto, invece, è già reale.

  •  

Doppelgänger, così Mosca costruisce la disinformazione per l’Occidente. Il dossier di The Insider

Doppelgänger? Una struttura che individua le vulnerabilità politiche di ciascun Paese, costruisce il messaggio più adatto per sfruttarle, produce il contenuto e infine ne misura la capacità di penetrazione. Dietro, funzionari dell’Amministrazione presidenziale russa, comunicatori, ex diplomatici, specialisti dei social network e professionisti della propaganda.

Un’inchiesta di The Insider spiega, sulla base della corrispondenza hackerata tra personale dell’Amministrazione presidenziale russa e dipendenti dell’Agency for Social Design (Asd), la struttura che avrebbe coordinato una parte rilevante delle attività della rete conosciuta in Occidente come Doppelgänger.

La documentazione descritta da The Insider permette soprattutto di guardare dietro il prodotto finale della disinformazione, dagli articoli falsi e video manipolati a quello che c’è dietro: riunioni, indicazioni operative, distribuzione delle competenze, studio dei pubblici e valutazioni sull’efficacia delle campagne.

La regia del Cremlino

Secondo i documenti esaminati dalla testata, l’operazione sarebbe stata avviata da Sergei Kiriyenko, primo vicecapo dell’Amministrazione presidenziale russa. La supervisione avrebbe coinvolto in particolare Alexander Kharichev, responsabile della componente rivolta all’Ucraina, e Sofia Zakharova, indicata invece come figura di riferimento per le operazioni destinate ai Paesi occidentali. L’esecuzione del progetto sarebbe stata affidata a Ilya Gambashidze e alla sua Agency for Social Design.

In un rapporto indirizzato all’Amministrazione presidenziale, ricostruisce The Insider, Gambashidze presentava il progetto come uno strumento capace di influenzare l’opinione pubblica dei Paesi bersaglio senza apparire apertamente come propaganda russa. L’obiettivo non era necessariamente convincere un pubblico occidentale ad assumere posizioni esplicitamente filorusse, quanto fare entrare determinate narrative all’interno di discussioni politiche già esistenti.

A luglio 2022, secondo l’inchiesta, era già stato delineato un piano per condurre contemporaneamente la campagna in cinque Paesi europei. Le priorità indicate erano tre: screditare Stati Uniti, Regno Unito e Nato; diffondere la rappresentazione russa della guerra in Ucraina; e, soprattutto sul fronte tedesco, alimentare l’opposizione alle sanzioni.

L’Italia era già un bersaglio nel 2022

L’Italia compare fin dalle prime fasi dell’operazione. Secondo i documenti consultati da The Insider, alla fine di giugno 2022 Doppelgänger era già attivo almeno in Germania, Italia e Regno Unito.

Il sistema prevedeva la pubblicazione sui social network di post collegati a falsi siti che imitavano testate giornalistiche conosciute. Collegamenti agli stessi siti venivano inoltre inseriti nei commenti sotto i contenuti pubblicati da media reali, utilizzando Facebook, Instagram e Telegram. Per promuovere alcuni post venivano investite quotidianamente centinaia di dollari. Con l’obiettivo di alimentare l’ostilità verso i rifugiati ucraini, gli operatori proposero di diffondere una falsa storia secondo cui le ville sequestrate ai cittadini russi sarebbero state consegnate ai profughi provenienti dall’Ucraina, mentre le spese necessarie al loro mantenimento sarebbero state sostenute dai bilanci locali, cercando ci collegare la presenza dei rifugiati alla pressione sulle risorse pubbliche italiane, trasformando una questione internazionale in un potenziale elemento di conflitto politico interno.

L’Agency for Social Design, secondo la documentazione esaminata da The Insider, pensò di commissionare a blogger italiani uno sketch contro le sanzioni alla Russia, senza però rivelare chi fosse davvero il committente. Agli interessati, secondo quella stessa comunicazione, era stato fatto credere che dietro l’incarico ci fosse un partito politico italiano.

Come si costruisce un falso

Il materiale ottenuto da The Insider contiene anche una sorta di manuale per la produzione dei contenuti, dalla realtà aumentata o special report per indicare fotografie, video e screenshot manipolati, fino ai veri e propri fake. Le tecniche previste andavano dalla modifica digitale di un’immagine alla sostituzione dei volti, dal doppiaggio di filmati alla produzione di video su green screen. Tra questi, anche la realizzazione di scene completamente costruite.

Ed è ancora una volta l’Italia a comparire espressamente nelle istruzioni: gli operatori potevano girare in Russia utilizzando oggetti e scenografie capaci di ricreare ambientazioni simili alla Germania, all’Italia o all’Inghilterra, affidando ad attori l’interpretazione delle scene predisposte e intervenendo successivamente con la computer grafica. In alternativa, le riprese potevano essere effettuate direttamente nei Paesi bersaglio.

Un messaggio diverso per ogni pubblico

Dai documenti emerge anche una notevole attenzione alla segmentazione del pubblico. Uno stesso evento poteva essere commentato attraverso identità politiche, nazionali o religiose differenti, in modo da inserirsi contemporaneamente in comunità che partivano da posizioni persino opposte.

The Insider riporta, ad esempio, istruzioni per costruire commenti attribuibili di volta in volta a un cittadino francese medio, a un musulmano francese, a un elettore tedesco di sinistra o a un tedesco di origine turca. Insomma, non era necessario che queste voci sostenessero la stessa argomentazione, ma che potessero inserirsi nella sensibilità del pubblico prescelto.

Lo stesso principio compare poi nell’utilizzo dell’intelligenza artificiale. L’inchiesta ha trovato tra i materiali di un responsabile della campagna alcuni prompt risalenti ad aprile 2024, destinati a generare commenti scritti dal punto di vista di persone con caratteristiche sociali e politiche precise: un francese contrario alle spese per le Olimpiadi, una donna polacca preoccupata per l’inflazione e l’immigrazione ucraina, una cittadina israeliana critica verso i costi della guerra.

Diplomatici, funzionari e specialisti della comunicazione

La ricostruzione di The Insider dedica una parte consistente anche alle persone impiegate nella cosiddetta “European counter-campaign”. Secondo l’inchiesta, alcuni lavoravano formalmente per il Center for Global IT Cooperation, ma provenivano da istituzioni dello Stato russo. Nel 2024 il centro avrebbe assunto circa due dozzine di persone, tra cui ex funzionari del Ministero degli Esteri e laureati dell’MGIMO, l’università moscovita tradizionalmente legata alla formazione della diplomazia russa.

La figura più importante dell’Unione europea viene identificata in Alexey Goltyaev, ex funzionario del Ministero degli Esteri e, dal 2024, dirigente nell’apparato del Consiglio di sicurezza russo. Margarita Klimanova, consigliera dell’Amministrazione presidenziale, avrebbe invece avuto la responsabilità del targeting delle audience, con particolare attenzione ai giovani e alle comunità migranti. Un’altra funzionaria dell’Amministrazione, Ekaterina Sorokova, avrebbe seguito statistiche e calendari, contribuendo a stabilire quali eventi dovessero ricevere maggiore attenzione.

Un significativo passo in avanti rispetto alle tradizionali “fabbriche dei troll”, che affianca alla produzione del contenuto analisi dei pubblici, calendarizzazione, statistiche, distribuzione e valutazione dei risultati.

Dopo Prigozhin?

Secondo The Insider, la dissoluzione dell’apparato mediatico costruito attorno a Yevgeny Prigozhin, dopo la sua morte nell’agosto 2023, avrebbe rappresentato un punto di svolta. Rimasta senza una guida, la precedente infrastruttura della “troll factory”, il progetto coordinato da Kiriyenko sarebbe diventato progressivamente uno dei principali strumenti per la diffusione della disinformazione russa all’estero. Alcuni ex appartenenti alle strutture di Prigozhin sarebbero poi entrati nella distribuzione dei materiali prodotti dall’Agency for Social Design. Parallelamente, professionisti provenienti dai media russi e consulenti politici avrebbero curato video, manifesti, meme e altri prodotti destinati alle differenti campagne. Da qui,  emerge una trasformazione organizzativa importante. La logica della propaganda rimane ma diviene più strutturata: produzione professionale dei contenuti, targeting delle audience e coordinamento con figure riconducibili all’apparato statale.

Online e Onlife?

The Insider afferma di aver ricostruito il coinvolgimento di persone direttamente collegate a Kharichev e all’Agency for Social Design nell’organizzazione di campi di addestramento destinati a operazioni in Europa, dall’interferenza elettorale in Moldova fino a provocazioni e sabotaggi nei Paesi occidentali.

Secondo la testata, un gruppo composto anche da neonazisti e hooligan sarebbe stato addestrato nei Balcani all’utilizzo di droni con esplosivi. The Insider precisa che saranno oggetto della seconda parte dell’indagine. L’immagine restituita dai documenti visionati restituisce una struttura che studia il contesto politico del Paese bersaglio, individua le sue linee di frattura e prova a inserirvi contenuti costruiti per sembrare locali.

Dunque, che fare? Alla base vi è una conoscenza delle nostre divisioni e la capacità di sfruttarle; per difendersi o reagire occorre conoscere le proprie fratture meglio di chi vuole strumentalizzarle e comprendere la logica di chi vuole attaccarci per neutralizzare la sua efficacia.

  •  

Dalle reti russe ai sospetti su Iran e Algeria. Cosa (non) svela Ft sulle proteste in Europa

L’Unione europea sta indagando sulle possibili interferenze straniere nelle proteste violente che hanno attraversato negli ultimi giorni Francia e altri Paesi europei, tra cui Italia e Belgio. Secondo quanto rivelato dal Financial Times, funzionari della sicurezza e autorità di regolamentazione stanno esaminando il ruolo di reti di disinformazione filorusse, insieme a possibili operazioni riconducibili a Iran e Algeria, nella diffusione di contenuti violenti e narrazioni polarizzanti.

Le verifiche riguardano soprattutto l’amplificazione digitale delle proteste, ma alcuni governi hanno chiesto ai servizi di intelligence di accertare anche l’eventuale coinvolgimento diretto di agenti stranieri negli episodi di violenza. Al momento, precisano le fonti europee interpellate dal quotidiano britannico, non esistono prove concrete di provocazioni organizzate dall’estero.

È una dinamica che Formiche.net aveva già analizzato in un articolo di Emanuele Rossi, ricostruendo come le tensioni sociali europee possano essere sfruttate da attori ostili attraverso strumenti di guerra ibrida, campagne informative e operazioni di influenza. Le nuove rivelazioni del Financial Times aggiungono a questa lettura gli elementi raccolti dalle autorità europee.

David Colon, ricercatore di Sciences Po specializzato in disinformazione, spiega che influencer filo-Cremlino collegati alla campagna russa “Storm-1516” hanno amplificato le proteste francesi diffondendo narrazioni false. Colon ha indicato anche “Matryoshka”, un’altra rete di influenza russa già attiva in operazioni di manipolazione informativa.

Ci sono diversi account già individuati per aver diffuso filmati violenti falsamente attribuiti alle manifestazioni francesi. Un video pubblicato su X da un profilo con appena cinquemila follower ha raggiunto quasi sei milioni di visualizzazioni, mostrando manifestanti intenti a lanciare fuochi d’artificio. Le immagini risalivano in realtà alle proteste del 2024 a Tbilisi, in Georgia. Colon ha tuttavia precisato che gli influencer filorussi non hanno originato le manifestazioni né risultano averne condizionato direttamente lo svolgimento. Le operazioni osservate sembrano soprattutto orientate a sfruttare e amplificare eventi già in corso.

L’attenzione si estende anche a Iran e Algeria. Sono stati segnalati indizi di possibili operazioni di influenza riconducibili ai due Paesi Le autorità europee stanno cercando di comprendere se l’attività online possa accompagnarsi a provocazioni fisiche. Il precedente richiamato dal Financial Times risale al 2023, quando persone sospettate di agire per conto della Russia disegnarono stelle di David sui muri di Parigi. Secondo l’organismo francese Viginum, l’operazione mirava ad alimentare divisioni nella società.

Il problema riguarda la possibile convergenza tra tensioni autentiche, operazioni clandestine e amplificazione algoritmica. Distinguere queste componenti non è sempre semplice, soprattutto quando le attività di influenza utilizzano intermediari e reti difficilmente attribuibili. Bruxelles ha intanto avviato confronti con le autorità francesi e con i regolatori nazionali per valutare la collaborazione delle piattaforme, tra cui X e TikTok. La Commissione vuole impedire che gli algoritmi contribuiscano ad amplificare contenuti violenti o campagne coordinate. Un intervento europeo diretto resta possibile qualora il rischio diventasse sistemico.

La questione riguarda da vicino anche l’Italia, dove il ministro della Difesa Guido Crosetto ha denunciato una “guerra ibrida” condotta contro i Paesi occidentali attraverso social media e piattaforme digitali. Le fonti dell’intelligence europea invitano comunque a non sovrastimare il ruolo degli attori stranieri. Le proteste nascono da tensioni politiche e sociali reali, che possono essere successivamente sfruttate da potenze esterne.

È proprio questo il nodo strategico: le operazioni di influenza non devono necessariamente creare il disordine per trasformarlo in uno strumento di pressione. Possono inserirsi nelle fratture esistenti, amplificarle e renderne più difficile la gestione, sfruttando anche l’incertezza sull’attribuzione delle responsabilità. Una vulnerabilità delle democrazie europee che le indagini in corso stanno riportando al centro dell’attenzione.

  •  

Il caos delle piazze e la tentazione della regia. Gli indizi da cercare

Il ministro della Difesa Guido Crosetto ha scelto parole nette. Intervenendo il 20 ottobre al Defense Procurement Forum di Roma, ha definito gli scontri di Milano e delle altre città italiane il frutto di una guerra ibrida combattuta attraverso TikTok, i social e YouTube, che l’Occidente non saprebbe né riconoscere né contrastare.[1] Ha escluso che i ragazzi in piazza fossero i cosiddetti maranza o figli dell’immigrazione, parlando piuttosto di una controeducazione ricevuta fuori dalla famiglia e dalla scuola, e del rischio che alcuni Paesi usino algoritmi e dati comportamentali per orientare il pensiero dei più giovani. Non ha nominato alcuno Stato. Matteo Salvini gli ha risposto, a stretto giro, che di regia non ce n’è e che le ipotesi su un ruolo russo sono strambe, mentre Stefania Craxi e Lia Quartapelle hanno richiamato, da sponde opposte, il rischio che potenze straniere abbiano amplificato proteste convocate sui social.[2]

La domanda di sempre

È una scena che si ripete. Ogni volta che un movimento di protesta degenera, dai gilets jaunes ai no vax, la discussione pubblica si divide subito in due tifoserie: chi vede dietro ogni vetrina infranta la mano di Mosca e chi liquida qualsiasi ipotesi di interferenza come complottismo. Entrambe sbagliano, perché confondono tre cose diverse: l’esistenza di un’attività ostile, la sua capacità di amplificare un fenomeno già esistente e il suo effetto causale sulla violenza. La prima è spesso documentabile, la seconda talvolta, la terza quasi mai. La tesi del ministro, nella sua versione più solida, riguarda una vulnerabilità strutturale reale: intere generazioni esposte a ecosistemi algoritmici che piattaforme e attori statali ostili sono in grado di sfruttare. Il passaggio dalla vulnerabilità all’attribuzione di un fatto specifico richiede però prove di altra natura.

Che cosa dicono i dati

La Francia, dove tutto è cominciato, offre il termine di paragone più utile. La mobilitazione del 17 ottobre, nata dai blocchi dei licei e confluita nella protesta contro il caro vita, ha portato in piazza circa 550.000 persone e si è chiusa con quasi 2.400 arresti e un migliaio di agenti feriti.[3] Secondo i dati di Visibrain ripresi da Le Monde, l’appello aveva generato circa 460.000 messaggi e oltre 132 milioni di visualizzazioni su TikTok; ma Viginum, il servizio francese contro le ingerenze digitali straniere, non aveva individuato operazioni estere significative dietro la sua diffusione.[4] Una fonte governativa ha riconosciuto a 20 Minutes che una parte del traffico proveniva dall’estero, pur restando la conversazione prevalentemente nazionale, e che i video delle violenze sono stati rilanciati in massa dai media di Stato russi, iraniani, algerini, turchi e cinesi.[5] È il quadro tipico: nessuna regia dimostrata all’origine, un’amplificazione opportunistica evidente a valle.

In Italia il fenomeno più rivelatore non sono stati gli scontri, ma ciò che è seguito. Dal 19 ottobre le chat di studenti e genitori di Milano, Pavia, Cremona, Ravenna e del Veneto sono state invase da falsi allarmi su stupri di gruppo, spedizioni di neofascisti contro gli stranieri, incendi alle università, con video di vecchie violenze spacciati per attuali.[6] Nessuna minaccia si è materializzata, ma a Ravenna in un istituto è entrato un decimo degli studenti, a Cremona il centro è rimasto deserto per ore.[7] È la definizione di un’operazione cognitiva riuscita. Eppure l’unico caso con responsabili accertati, proprio quello di Cremona, ha portato la Digos a denunciare due ragazzi di 14 e 15 anni del posto.[8] Lo stesso panico può nascere da un adolescente come da un servizio straniero, e solo l’analisi tecnica delle reti può distinguere l’uno dall’altro.

Il jihad dell’attenzione

C’è poi un terzo attore, che nessuno ha nominato. BBC Monitoring ha documentato come account dell’area di sostegno allo Stato Islamico abbiano esortato i “fratelli” in Francia a sfruttare il caos e a non distinguere tra civili e militari, salutando una “primavera europea” che comprendeva espressamente l’Italia, mentre altri ambienti islamisti si limitavano a celebrare il declino dell’Occidente.[9] Non c’è alcuna prova di un ruolo jihadista nelle piazze; l’analista Daniele Garofalo ha ricordato che non esistono elementi su un ruolo operativo dei Fratelli musulmani o di altri gruppi.[10] Ma Europol segnala che nel 2025 108 dei 347 arrestati per terrorismo jihadista nell’Unione avevano diciotto anni o meno.[11] Il rischio non è l’infiltrazione organizzata, ma il singolo già radicalizzato che legge nel disordine una copertura. E colpisce la simmetria con la destra radicale: quando Donald Trump attribuisce le proteste francesi all’islam e all’immigrazione, offre agli account jihadisti la stessa cornice di scontro di civiltà che essi propongono.[12] Ogni estremismo trova nell’altro la conferma delle proprie premesse.

Mosca e Teheran, la stessa sceneggiatura

Il 6 ottobre l’Iran ha convocato l’ambasciatore francese, accusando Parigi di repressione violenta e di doppi standard rispetto alle critiche ricevute per le proteste iraniane di gennaio.[13] Il giorno dopo il Quai d’Orsay ha convocato l’ambasciatore iraniano denunciando una campagna di disinformazione condotta dagli account ufficiali del ministero degli Esteri di Teheran.[14] Lo schema è noto. Durante le proteste iraniane di inizio 2026, l’Institute for Strategic Dialogue aveva documentato come RT e la diplomazia russa rilanciassero la narrazione di Teheran sulle rivolte eterodirette, in una filiera che dai media di regime passava ai gruppi islamisti alleati e arrivava fino all’estrema destra occidentale.[15] Oggi il copione si rovescia: sono i media di Mosca e di Teheran a raccontare la Francia come un regime che reprime i suoi giovani. Va detto con precisione: le fonti aperte documentano una convergenza di narrazioni e un’amplificazione reciproca, mentre un coordinamento operativo tra i due apparati resta, come osserva il CSIS, più affermato che provato.[16] Ma per l’effetto cognitivo la differenza conta poco: due voci che ripetono lo stesso racconto valgono più di una.

Quando la regia c’era

La storia recente offre casi in cui l’interferenza è stata accertata oltre ogni ragionevole dubbio. Il 21 maggio 2016 a Houston due cortei contrapposti, uno contro l’”islamizzazione del Texas” e uno a difesa dei musulmani, si fronteggiarono davanti a un centro islamico: entrambi erano stati convocati da pagine Facebook gestite dall’Internet Research Agency di San Pietroburgo, che secondo il rapporto Mueller organizzò decine di manifestazioni negli Stati Uniti.[17] Nello stesso anno, a Berlino, la falsa notizia dello stupro di una tredicenne russo-tedesca, rilanciata dai media russi e dal ministro Lavrov, portò in piazza la comunità russofona prima che la polizia dimostrasse che il rapimento non era mai avvenuto.[18]

La Francia ha poi conosciuto il salto dal digitale al fisico. Nell’ottobre 2023 le stelle di David dipinte sui muri di Parigi furono rilanciate da 1.095 bot della rete russa RRN, i cui primi post comparvero quarantotto ore prima della prima foto autentica.[19] Il 31 ottobre 2025 il tribunale di Parigi ha condannato quattro bulgari per le mani rosse sul Memoriale della Shoah, definendo indiscutibile l’ingerenza straniera.[20] Nel 2025 la polizia serba ha arrestato undici persone per le teste di maiale davanti alle moschee parigine, che secondo Belgrado agivano su istruzione di un servizio straniero.[21] È la stessa logica di Houston: fabbricare incidenti che mettano comunità contro comunità.

Per i grandi movimenti spontanei, invece, le prove dicono altro. Durante i gilets jaunes una rete di circa seicento account legati alla Russia e i media di Stato cavalcarono la protesta, ma gli studiosi ne hanno giudicato limitato l’effetto e nessuno ha dimostrato un ruolo nella sua nascita.[22] Sui vaccini, i troll dell’IRA postavano in eguale misura messaggi pro e contro, con l’unico scopo di dividere.[23] Nel 2021 Facebook smantellò la rete Fazze, che dalla Russia tentava di pagare influencer per screditare i vaccini Pfizer e AstraZeneca: fu scoperta perché furono gli stessi influencer a denunciarla.[24] E quando il fronte no vax è passato alla violenza, come nell’assalto alla Cgil del 2021, i responsabili condannati erano dirigenti di Forza Nuova.[25] Il caso più grave, le rivolte anti-immigrati seguite all’accoltellamento di Southport nel 2024, nacque dal nome falso di un presunto aggressore musulmano diffuso da un sito commerciale a caccia di traffico, senza che la commissione Affari interni di Westminster abbia individuato alcun attore statale.[26] L’interferenza straniera, nell’ultimo decennio, ha fatto da acceleratore, non da detonatore, e il detonatore è stato quasi sempre domestico.

Gli indizi da cercare

Che cosa servirebbe, allora, per trasformare l’allarme del ministro in un’attribuzione? Tre elementi, che l’esperienza francese ha reso riconoscibili. Il primo è temporale: un’operazione coordinata si tradisce quando l’amplificazione anticipa l’evento. Il secondo è materiale: le provocazioni affidate a esecutori stranieri lasciano tracce di viaggi, telefoni e pagamenti. Il terzo è infrastrutturale: le reti già note riutilizzano domini, account e tecniche. Finché nessuno di questi elementi emerge da una valutazione tecnica pubblica, la guerra ibrida resta un’ipotesi plausibile e un allarme legittimo, ma non una prova. E un’attribuzione prematura rischia di fare esattamente ciò che l’avversario desidera: alimentare sfiducia e polarizzazione. La vulnerabilità più grave, ci dice il decennio alle spalle, non è la forza di chi ci attacca, ma la disponibilità delle nostre società a fare da sole il suo lavoro.

[1]Ansa, «Crosetto: “I fatti di Milano frutto della guerra ibrida”», 20 ottobre 2026; Lettera43, «Scontri a Milano, Crosetto: “Frutto della guerra ibrida”», 20 ottobre 2026

[2]mam-e, «Scontri a Milano, Crosetto parla di “guerra ibrida”. Salvini lo smentisce», 20 ottobre 2026, ; Il Fatto Quotidiano, «Guerra ibrida a Milano, Crosetto: “I social usati contro l’Occidente”», 20 ottobre 2026

[3]CNBC, «France hit by worst unrest in years», 19 ottobre 2026

[4]La Clé publique, «17 octobre : lycéens et gilets jaunes se retrouvent sur TikTok», 17 ottobre 2026

[5]20 Minutes, «Violences du 17 octobre : y a-t-il eu des ingérences étrangères sur les réseaux sociaux ?», ottobre 2026

[6]Il Fatto Quotidiano, «Fake news nelle chat: falsi allarmi su stupri e incendi alle università», 20 ottobre 2026

[7]Ravenna&Dintorni, «Minacce nelle chat, scuole presidiate a Ravenna ma nessun incidente», 20 ottobre 2026

[8]Cremonaoggi, «Psicosi da disordini: denunciati due minori per istigazione a delinquere e procurato allarme», 20 ottobre 2026

[9]BBC Monitoring, «Briefing: Jihadists, Islamists seek to exploit protests in France, Europe», 19 ottobre 2026

[10]The Media Line, «France’s Riots Give Extremist Networks an Opening, Experts Warn», 20 ottobre 2026

[11]Europol, EU Terrorism Situation and Trend Report 2026; sintesi in eucrim 

[12]AFP, «Islam Wanting to Take Over: Trump Blames France Protests on Migration», 7 ottobre 2026, ripreso da Deccan Chronicle

[13]Anadolu Agency, «Iran summons French ambassador over student protests», 6 ottobre 2026

[14]KUNA/ Kuwait Times, «France summons Iran’s ambassador over disinformation campaign», ottobre 2026

[15]Institute for Strategic Dialogue, «Axis of amplification: Regime media, proxies and Western supporters respond to Iranian protests», 2026

[16]N. Shah, J. Sherman, «Understanding Russia-Iran Collaboration in Cyberspace», CSIS, 14 luglio 2026

[17]RFE/RL, «U.S. Senator Says Russian Trolls Were Behind Competing Protests In Houston», 2 novembre 2017; KUT, «Confederate Rally In Houston Cited In Mueller Report As Earliest Evidence Of Russian Interference», 18 aprile 2019

[18]The Local Germany, «Germany warns Moscow not to exploit Berlin rape investigation», 27 gennaio 2016; per la ricostruzione complessiva

[19]Ministère de l’Europe et des Affaires étrangères, «Russie – Nouvelle ingérence numérique russe contre la France», 9 novembre 2023,

[20]The Local France, «French court jails Bulgarians for up to four years for Holocaust memorial defacement», 1° novembre 2025

[21]Brut, «Têtes de cochon devant des mosquées en région parisienne : 11 arrestations en Serbie», 2025

[22]Deutsche Welle, «France’s “yellow vests” and the Russian trolls that encourage them», 15 dicembre 2018, ripubblicato dall’IFRI

[23]D. A. Broniatowski et al., «Weaponized Health Communication: Twitter Bots and Russian Trolls Amplify the Vaccine Debate», American Journal of Public Health, 2018

[24]CyberScoop, sul rapporto di Facebook del 10 agosto 2021

[25]LaPresse, «Assalto Cgil, Giuliano Castellino condannato a 8 anni e 7 mesi», 20 dicembre 2023

[26]Logically Facts, «How dubious website Channel3Now fueled misinformation about Southport suspect», 6 agosto 2024; sulla relazione della Home Affairs Committee del 14 aprile 2025

  •  

Chi decide di cosa dobbiamo avere paura? La lezione del caso Coxon

L’8 settembre Jacob Coxon, ricercatore ventisettenne che per tre anni ha lavorato al pretraining dei modelli prima in OpenAI e poi in Anthropic, ha annunciato su X le proprie dimissioni con un messaggio destinato a fare il giro del mondo: i grandi laboratori, ha scritto, corrono verso una superintelligenza capace di migliorarsi da sé e stanno giocando d’azzardo con le nostre vite. In trentasei ore il post ha superato, secondo Time, i centocinquanta milioni di visualizzazioni. Nel giro di una settimana gli hanno dato ragione un dirigente della sua stessa azienda, Bernie Sanders e Steve Bannon; e una parte non piccola della rete gli ha dato del burattino.

Chi studia la guerra cognitiva sa che i fatti raramente arrivano al pubblico nudi: arrivano dentro una cornice, e la battaglia vera si combatte sulla cornice. Il caso Coxon è istruttivo proprio perché ne ha prodotte due, simultanee e incompatibili, ciascuna con i propri argomenti, i propri amplificatori e i propri interessi. Vale la pena metterle una accanto all’altra.

La storia del testimone

La prima è la storia del testimone che rinuncia. Coxon non è un addetto alla sicurezza assunto per preoccuparsi: è uno di quelli che il motore lo hanno costruito, accreditato da OpenAI tra i contributori principali di GPT-4o. Si è dimesso, riferisce Axios, circa due mesi prima che maturassero le sue azioni, rinunciandovi. E soprattutto non è rimasto solo: Evan Hubinger, responsabile dell’alignment science di Anthropic, ha dichiarato pubblicamente di condividerne la diagnosi, stimando oltre il dieci per cento la probabilità che l’IA causi l’estinzione umana entro il decennio; pochi giorni dopo lo stesso amministratore delegato, Dario Amodei, ha invocato un rallentamento. In questa lettura l’allarme non è un’operazione: è la crepa che si apre quando chi sta dentro dice ad alta voce ciò che si ripete in privato.

La storia della campagna

La seconda è la storia della campagna. Qui l’attenzione si sposta dal messaggio alla sua meccanica: l’esclusiva del Wall Street Journal online circa diciotto minuti prima del post; le prime risposte arrivate in pochi minuti da esponenti di Encode AI, AI Futures Project e AI Policy Network, organizzazioni che condividono finanziatori legati al mondo dell’altruismo efficace e, in alcuni casi, agli investitori di Anthropic; la sponda immediata di parlamentari che invocano una legge già pronta. La cornice teorica è quella che il critico Cal Newport ha chiamato “doom trolling”: aziende che descrivono solennemente i danni potenziali dei propri sistemi continuando a svilupparli, con l’effetto, secondo chi la sostiene, di gonfiarne la percezione di potenza e di favorire regole che soffocano i concorrenti più piccoli.

Che cosa regge e che cosa no

Entrambe le storie contengono elementi veri, ed entrambe ne omettono altri. La narrazione della campagna ha ragione su un punto che merita di essere preso sul serio: l’ecosistema della “sicurezza dell’IA” è finanziato in larga parte da pochi donatori, e quando giornalisti, testate ed esperti citati sono sostenuti dalle stesse fonti senza dichiararlo, c’è un problema di trasparenza che non dipende dalla buona fede di nessuno. Ma la stessa narrazione inciampa sui fatti. La proposta Sanders-Casar per la messa al bando della superintelligenza era stata annunciata il 3 settembre, cinque giorni prima delle dimissioni: il post le ha dato slancio, non l’ha generata. E un’esclusiva concessa sotto embargo a un grande quotidiano è prassi comune di chi prepara un annuncio pubblico: prova la pianificazione, non una regia altrui. La verifica più accurata finora disponibile conclude che le evidenze pubbliche non dimostrano né un controllo dei donatori su Coxon né un’operazione condotta da Anthropic, e che il ricercatore appare sincero.

La narrazione del testimone, a sua volta, tace qualcosa. Coxon non denuncia illeciti verificabili; ad Axios ha anzi detto di non aver visto Anthropic sacrificare la sicurezza per battere i rivali. La sua è una previsione, non una prova: che le cose possano sfuggire di mano entro la fine del 2027 è un giudizio personale, che oggi non può essere né confermato né smentito. E il dilemma su cui poggia la critica opposta, se ci credete fermatevi e se non ci credete state manipolando, trascura la posizione che le aziende effettivamente dichiarano: il rischio è reale ma incerto, e se la tecnologia verrà costruita comunque è meglio che a costruirla sia chi lo prende sul serio. È un argomento discutibile, ma va discusso, non eluso.

Una paura trasversale

C’è poi un dato che smonta entrambe le cornici nella loro versione più semplice: la geografia politica. La lettura della campagna sottolinea che quasi tutti i politici intervenuti sono democratici, a due mesi dal voto di metà mandato. Ma il 15 settembre, a Washington, Sanders e Bannon sono intervenuti alla stessa conferenza su un approccio “pro-umano” all’IA, uniti nell’allarme e divisi sui rimedi, mentre il presidente Trump liquidava la reazione come una bufala. La diffidenza verso i nuovi oligarchi della tecnologia è diventata trasversale, e la paura dell’IA è ormai una risorsa contesa da destra e da sinistra. Anche la contronarrazione, del resto, ha i suoi sponsor: l’argomento del regulatory capture è stato reso popolare da David Sacks e dal fronte che chiede meno regole, non meno potenza di calcolo.

La contesa sulle parole

Il punto, allora, non è stabilire se Coxon sia un profeta o una pedina. È capire che la contesa sulle parole, “sicurezza”, “rischio”, “controllo”, precede e determina qualunque regola verrà scritta, e che entrambi i campi lo sanno benissimo. Per un decisore pubblico, e per l’Europa in particolare, la lezione è doppia. Da un lato pretendere trasparenza sui finanziamenti di chiunque partecipi al dibattito, allarmisti e scettici. Dall’altro riportare l’attenzione su ciò che è verificabile oggi: il consumo di energia e acqua dei data center, l’impiego dei modelli negli apparati di sorveglianza e nelle decisioni militari, la sostenibilità finanziaria di un’industria che brucia capitale in attesa di ricavi futuri. Episodi come quello riferito dalle cronache di luglio, quando agenti di OpenAI sarebbero usciti dall’ambiente di test attaccando Hugging Face, mostrano che il confine tra rischio ipotetico e incidente presente è più sottile di quanto entrambe le narrazioni lascino credere.

Chi abbia ragione, alla fine, conta meno di una domanda: chi decide di che cosa dobbiamo avere paura?

  •  
❌