❌

Reading view

Trump says US looking into Binance hack: ‘We don’t know’ if North Korea responsible

President Trump said Friday his administration is looking into the $6.3 billion hacking of the cryptocurrency exchange Binance, the largest such hack on record. “We don’t know,” Trump said in the Oval Office when asked if the hack should be attributed to a suspected North Korean hacker group. “We’re looking at that,” he continued. TraderTraitor,…

  •  

Caso Binance: confira o ranking com os 10 maiores roubos de criptomoedas

Hackers invadiram o sistema da Binance na quinta-feira (29) e roubaram cerca de US$ 6,3 bilhões em criptomoedas, registrando o maior roubo de ativos da história.

Segundo uma pesquisa realizada pela LP Crypto – Consultoria de Investimentos, em parceria com o Genesis Club, outros dez casos também marcaram o mercado. São eles:

  • Bybit (2025): US$ 1,50 bilhão
  • Ronin (2022): US$ 620 milhões
  • Poly Network (2021): US$ 610 milhões
  • BSC Token Hub (2022): US$ 570 milhões
  • Coincheck (2018): US$ 530 milhões
  • FTX (2022): US$ 480 milhões
  • Mt. Gox (2014): US$ 470 milhões
  • Wormhole (2022): US$ 320 milhões
  • DMM Bitcoin (2024): US$ 310 milhões

Saiba o que aconteceu

A Binance, maior corretora de criptomoedas do mundo, afirmou, em comunicado publicado na rede social X, que inicialmente acreditava que o ataque tivesse envolvido um laptop comprometido.

Ainda segundo o relatório, os hackers esvaziaram uma carteira quente da Binance por meio do EIP-7702. A operação ocorreu em aproximadamente 3 minutos e 24 segundos após a transação-chave.

“No entanto, nossa investigação subsequente descobriu pontos de violação adicionais”, acrescentou a empresa, sem fornecer mais detalhes.

De acordo com o site da corretora, a empresa mantém um fundo de ativos seguro para os usuários, com uma reserva de US$ 1 bilhão em bitcoins, destinada a proteger os clientes em caso de violação de segurança.

O co-CEO Richard Teng afirmou que as perdas seriam cobertas pelo fundo e pelos recursos da própria empresa.

Segundo a empresa americana de análise de blockchain TRM Labs, os criminosos comprometeram a “infraestrutura de assinatura” da Binance, responsável por autorizar transações. Isso permitiu que eles emitissem instruções que esvaziaram as carteiras afetadas.

A maior parte do roubo ocorreu em aproximadamente 20 minutos, conforme mostram os registros da blockchain.

Após transferirem os fundos, os hackers agiram rapidamente para enviá-los a locais fora do alcance das contrapartes da Binance e dos emissores de stablecoins, que conseguiram congelar aproximadamente metade dos ativos roubados.

Uma característica incomum de algumas criptomoedas, incluindo as principais stablecoins, como USDT, da Tether, e USDC, da Circle, é que seus emissores têm a capacidade de congelar os ativos remotamente.

Quem está por trás do ataque?

Diversas empresas americanas de análise de blockchain afirmaram que o ataque apresenta semelhanças com operações anteriores atribuídas a hackers norte-coreanos.

Teng afirmou que a investigação da Binance ainda não identificou os responsáveis pelo ataque. Enquanto isso, a Coreia do Norte nega rotineiramente qualquer envolvimento em ataques cibernéticos e roubos de criptomoedas.

A missão diplomática da Coreia do Norte em Genebra e a embaixada do país na China não responderam imediatamente aos pedidos de comentários.

A TRM afirmou que a violação apresenta características semelhantes às do ataque realizado no ano passado contra a corretora de criptomoedas Bybit, que o FBI atribuiu a hackers norte-coreanos.

A empresa declarou ter alto grau de confiança de que o mesmo grupo foi responsável pelo roubo na Binance.

Já a Chainalysis afirmou que os fundos roubados em um ataque realizado no mês passado contra a Bitget estavam sendo misturados aos recursos provenientes da violação de segurança da Binance.

E agora?

O roubo é o mais recente episódio de uma série de grandes violações envolvendo ativos digitais. Segundo a TRM Labs, os invasores roubaram US$ 2,9 bilhões em criptomoedas em quase 150 incidentes no ano passado.

O ataque também abalou a confiança no setor. As criptomoedas registraram queda na sexta-feira, enquanto o valor total de mercado das stablecoins diminuiu, movimento que sugere que os investidores estavam retirando dinheiro dos ativos digitais.

Bitcoin supera US$ 80 mil pela 1ª vez com otimismo por governo Trump

*Com informações da Reuters 

  •  

Binance Was Hacked. What Protections Exist for Crypto Customers?

After a $6.3 billion hack, the company said it was going to reimburse customers who had losses.

© Anthony Kwan/Bloomberg

The chief executive of Binance, Changpeng Zhao, speaking via video at a Hong Kong conference in 2023.
  •  

How crypto hacking funds isolated North Korea’s nuclear programme

Cryptocurrency theft is estimated to generate half of the country’s foreign currency income

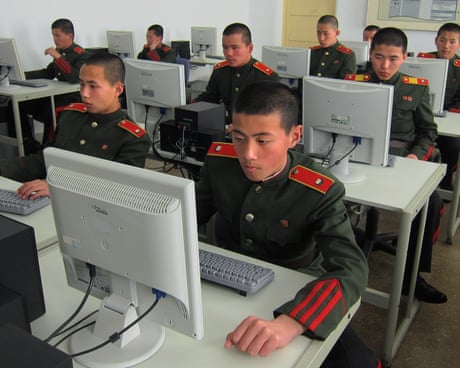
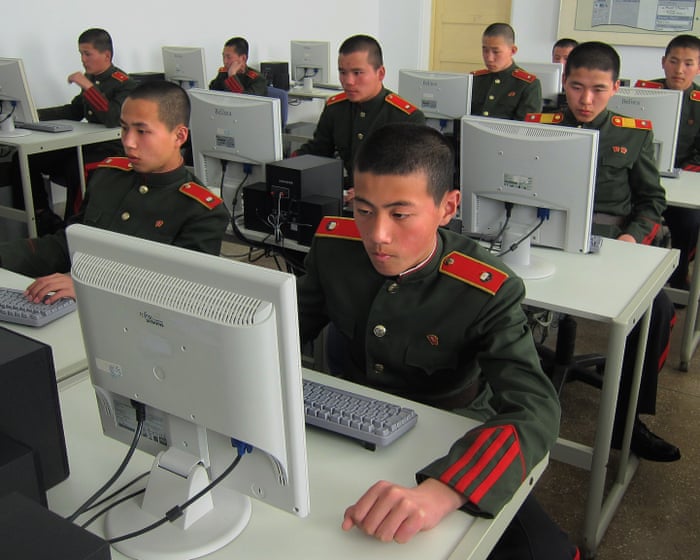
North Korea plays by its own rules. The isolated, secretive and autocratic country is largely cut off from the world’s economic system – but when it comes to generating foreign earnings it relies on some of the world’s most sophisticated hacking.

Experts, such as TRM Labs, quickly attributed the extraordinary $6.3bn (£4.7bn) Binance cryptocurrency theft to TraderTraitor, an elite North Korean hacking unit that has also been known as the Lazarus Group. Though the link may not be proven yet, the pattern of behaviour is familiar.

Continue reading...

© Photograph: AP

© Photograph: AP

© Photograph: AP

  •  

Binance, dopo il maxi attacco hacker da 6,3 miliardi di dollari è allarme tra gli investitori. L’esperto: “Ecco come proteggere i risparmi”

Intervista a Mirko Gatto, socio fondatore di Yarix e Head della Cybersecurity di Var Group

Gli analisti lo hanno già ribattezzato “il furto del secolo”. Il maxi-attacco hacker che ha colpito Binance, il più grande exchange di criptovalute al mondo per volume di scambi, avrebbe coinvolto asset per circa 6,3 miliardi di dollari, con la maggior parte dei trasferimenti concentrata in appena 20 minuti. Secondo quanto riportato da CNBC, la società statunitense di analisi blockchain TRM Labs ha attribuito l’offensiva informatica, con un alto grado di affidabilità, a TraderTraitor, un gruppo di cybercriminali legato alla Corea del Nord. Ma come è stato possibile mettere a rischio una cifra così ingente in un intervallo di tempo tanto breve? E soprattutto, quali conseguenze possono esserci per chi custodisce i propri risparmi in criptovalute sulla piattaforma? Per capire la portata dell’attacco e le possibili ripercussioni per gli investitori, Affaritaliani ha interpellato Mirko Gatto, socio fondatore di Yarix e Head of Cybersecurity di Var Group.

Com’è possibile che dal computer di un dipendente si arrivi a mettere a rischio miliardi di dollari? Binance ipotizza che l’attacco sia partito dal portatile di un ingegnere: quali barriere dovrebbero impedire che una singola intrusione dia accesso ai soldi dei clienti?

“Un computer compromesso può diventare il punto di ingresso verso sistemi molto più critici. Un tecnico può disporre di credenziali, sessioni o strumenti di amministrazione che, nelle mani di un attaccante, consentono di raggiungere altri ambienti e sfruttarne le funzionalità. Questo non significa necessariamente che sul portatile fossero custodite le chiavi dei fondi. Le barriere devono essere più di una: accessi limitati allo stretto necessario, separazione degli ambienti, controllo degli account privilegiati e monitoraggio delle attività anomale. Per le operazioni più delicate servono inoltre autorizzazioni indipendenti, limiti agli importi e verifiche aggiuntive. Il principio è che la compromissione di una singola identità non dovrebbe bastare ad autorizzare trasferimenti di grande valore. Esistono sistemi di protezione e gestione delle identità come PAM (privileged access management) che possono ridurre in parte il rischio. Ridurre il rischio è possibile implementando processi di verifica e di autorizzazione basati su più identità (persone), così da evitare che un singolo possa svolgere operazioni simili (governance distribuita) Nel caso Binance, per capire quale passaggio non abbia funzionato occorrerà attendere gli esiti dell’indagine tecnica”.

Binance assicura che coprirà le perdite. Ma per un cliente vedere il saldo sullo schermo significa davvero avere i propri soldi al sicuro?

“Il saldo visualizzato, da solo, non basta. Quando le criptovalute sono custodite da una piattaforma, il cliente dipende dalla capacità della piattaforma stessa di proteggerle, renderle disponibili e consentirne il prelievo. Un saldo può rimanere visibile anche mentre i prelievi sono sospesi. L’impegno a coprire le perdite è importante, ma va distinto da una garanzia esterna: contano le risorse effettivamente disponibili e i tempi con cui l’operatore riesce a ripristinare il servizio. Anche il confronto con i depositi bancari richiede attenzione. Nell’Unione europea, il regolamento MiCA introduce obblighi e tutele per determinate attività in criptovalute, ma queste non beneficiano della garanzia sui depositi prevista per i conti bancari. In Italia esiste il principale sistema di riferimento è il FITD (Fondo Interbancario di Tutela dei Depositi), che garantisce fino a 100.000 euro per depositante e per banca. Regolamentazione e sicurezza assoluta non sono sinonimi”.

Congelare i fondi rubati significa averli recuperati oppure sono due cose molto diverse?

“Sono due cose diverse. Congelare significa impedirne la movimentazione: i fondi possono essere già arrivati a un indirizzo controllato dagli attaccanti, ma risultare inutilizzabili grazie a un blocco. Recuperare significa invece riportarli nella disponibilità del legittimo titolare. Per arrivarci possono servire verifiche tecniche, collaborazione tra operatori e provvedimenti delle autorità. Il congelamento è quindi un risultato importante, perché può impedire ulteriori spostamenti e favorire il recupero, ma non equivale alla restituzione. Inoltre, non tutte le criptovalute prevedono gli stessi strumenti di blocco. Attraverso un iter legale, tecnico e di governance è possibile poi che questi possano essere in parte o totalmente recuperati”.

Il danno può diventare più grande del furto stesso? Quanto possono pesare il blocco delle operazioni, il crollo della fiducia e una corsa ai prelievi?

“Sì, il danno complessivo può superare il valore sottratto. Al furto si aggiungono i costi delle indagini, del ripristino e dell’assistenza ai clienti, oltre ai mancati ricavi durante l’interruzione dei servizi. La perdita di fiducia può avere conseguenze ancora più durature. Molti utenti potrebbero decidere di spostare contemporaneamente i propri fondi, mettendo sotto pressione la liquidità e la capacità operativa della piattaforma. Per questo la gestione dell’incidente deve comprendere anche una comunicazione tempestiva, verificabile e coerente. I clienti devono sapere che cosa è accaduto, quali attività possono svolgere e quali passaggi restano da completare. La fiducia si ricostruisce facendo corrispondere gli aggiornamenti ai risultati concreti. Questo non è il primo caso e non sarà l’ultimo. Negli anni incidenti simili con altre piattaforme ci sono stati, sicuramente la fiducia tra cliente ed Exchange centralizzato sarà da ricostruire”.

Chi oggi custodisce criptovalute su una piattaforma che cosa dovrebbe fare concretamente per proteggere i propri soldi?

“Il primo passo è proteggere l’account: password uniche, autenticazione a più fattori resistente al phishing, dove disponibile, e la stessa attenzione per la casella email collegata. È utile attivare gli avvisi di accesso e le restrizioni sugli indirizzi di prelievo, se previste dalla piattaforma. Occorre poi valutare con attenzione a chi si affida la custodia, verificandone le autorizzazioni e comprendendo le condizioni del servizio. Distribuire i fondi tra più operatori può ridurre la concentrazione del rischio, ma aumenta anche gli account da proteggere e non elimina i rischi comuni. La custodia personale tramite un hardware wallet può ridurre la dipendenza dall’exchange, ma trasferisce all’utente la responsabilità delle chiavi. Richiede dispositivi acquistati attraverso canali ufficiali o autorizzati, configurazione corretta e protezione della frase di recupero, che non va mai condivisa né inserita in siti o comunicata a presunti operatori di assistenza. Infine, durante un incidente bisogna diffidare dei messaggi che invitano a “mettere in salvo” i fondi attraverso link o trasferimenti urgenti: l’emergenza può diventare un’esca per nuove truffe. Sicuramente è importante distribuire il proprio patrimonio per sicurezza su wallet hardware (differenti, e di marche differenti può garantire un ulteriore livello di sicurezza, come il caso Trezor di oggi. Se si utilizzano exchange centralizzati prevedere di distribuire il patrimonio su più exchange e adottare politiche di sicurezza come account e-mail / idenittà digitali dedicate solo a questo scopo oltre che multifactor authentication (MFA) robuste”.

LEGGI LE NOTIZIE DEL CANALE ECONOMIA

L'articolo Binance, dopo il maxi attacco hacker da 6,3 miliardi di dollari è allarme tra gli investitori. L’esperto: “Ecco come proteggere i risparmi” proviene da Affaritaliani.it.

  •  

Binance’s $6.3 Billion Hack Is Just the Start of a Risky New Era

The largest cyber heist in history came as attackers increasingly use artificial intelligence and other advanced techniques to steal crypto and quickly launder the funds.

© Tyrone Siu/Reuters

The founder of Binance, Changpeng Zhao, in Hong Kong in August. The company, the world’s biggest crypto exchange, has promised to make customers whole.
  •  

The Largest Heist in History: Hackers Steal $6 Billion in Crypto from Binance

Binance, the world's largest cryptocurrency exchange, suspended withdrawals  after hackers stole $6 billion from its digital wallets in what is being described as the biggest financial heist on record.

The post The Largest Heist in History: Hackers Steal $6 Billion in Crypto from Binance appeared first on Breitbart.

  •  

North Korea linked to $6.3B Binance hack

A North Korea-based cybercrime group appears to be behind a $6.3 billion hack of the cryptocurrency exchange Binance, according to two blockchain intelligence firms. Both TRM Labs and Chainalysis tied the largest crypto hack on record to TraderTraitor, a North Korean hacking unit that has previously targeted the digital asset industry. Billions of dollars’ worth…

  •  

Binance Hack Sends Crypto Stocks Tumbling

The rout hit publicly traded crypto exchanges and fintech companies, as well as cryptocurrencies like Bitcoin.

© Marco Bello/Getty Images

A Binance booth at the Bitcoin 2022 Conference in Miami Beach, Fla. The Binance breach on Thursday has rattled markets.
  •  

Binance flags 'potential security issue,' says approximately $6.3 billion impacted

Binance, the world's largest cryptocurrency exchange, said Thursday it's investigating reports of a potential security issue as its founder said the incident "does look like a hack on Binance." The company said late Thursday the estimated total impact was at more than $6 billion, which could be one of the most significant of such security incidents on record.

  •  

FBI e Serviço Secreto dos EUA colaboram com Binance após ataque cibernético

A Binance está trabalhando com autoridades policiais em todo o mundo, incluindo o FBI (Departamento Federal de Investigação) e o USSS (Serviço Secreto dos Estados Unidos), depois que hackers roubaram a quantia recorde de US$ 6,3 bilhões da plataforma, informou à Reuters uma fonte a par da situação.


A embaixada dos EUA em Londres afirmou não ter comentários a fazer. O USSS não respondeu a um pedido de comentário enviado por email fora do horário comercial dos EUA.

  •  

Binance Brasil diz que fundos estão seguros após ataque hacker bilionário

A representante da Binance no Brasil confirmou, na manhã desta sexta-feira (30), que os fundos de seus clientes permanecem seguros. A nota foi publicada na rede social X, diante das incertezas em relação à segurança da empresa global após o registro de um ataque hacker na véspera.

“Além de observar os requisitos de segregação estabelecidos pelo Banco Central do Brasil, os ativos virtuais são mantidos em cold wallets (carteiras frias), agregando uma camada adicional de segurança e reforçando o compromisso da BBrasil SPSAV (entidade da Binace no Brasil) com a proteção dos ativos de seus clientes”, afirmou a empresa de cripto.

Ainda que não tenham sido afetados, a Binance Brasil afirmou que os saques de ativos virtuais estão temporariamente suspensos enquanto a empresa realiza uma verificação mais minuciosa de segurança. Os demais serviços da plataforma continuam operando normalmente.

Na quinta-feira (29), a Binance Global informou seus usuários que estaria investigando um potencial “problema de segurança” em sua plataforma. Parte das negociações foram suspensas.

A empresa informou que congelou US$ 2,54 bilhões até o momento, e que o montante pode subir à medida que suas equipes trabalham junto de forças policiais, emissores, empresas de inteligência em blockchain e parceiros da indústria para rastrear e travar ativos adicionais.

O total de ativos roubados pelos hackers ultrapassam os US$ 6 bilhões, um novo recorde para o maior assalto do tipo já registrado. A maior parte do roubo ocorreu em cerca de 20 minutos, conforme mostram os registros da blockchain, começando pouco depois das 20h GMT de quinta-feira (29).

Diversos investigadores apontaram a Coreia do Norte como a possível responsável pelo ataque. Os invasores conseguiram acessar carteiras digitais mantidas na Binance, que hoje é a maior corretora de criptomoedas do mundo.

O co-CEO Richard Teng afirmou que a investigação da Binance ainda não identificou os atacantes, enquanto a Coreia do Norte nega rotineiramente qualquer envolvimento em ataques cibernéticos e roubos de criptomoedas.

*Com informações da Reuters

Golpe de pagamento: o que fazer ao receber uma ligação do banco

  •  

Caso Binance: Como ocorreu o maior roubo da história das criptomoedas

Hackers roubaram US$ 6,3 bilhões da Binance, a maior corretora de criptomoedas do mundo, em um roubo de ativos digitais recorde .

Eis o que sabemos até agora:

O que aconteceu?  

Cerca de US$ 6,3 bilhões em criptomoedas foram retirados de carteiras que a Binance usa para processar transações, de acordo com a exchange e análises de especialistas em registros da blockchain.

A Binance afirmou em um comunicado na plataforma X que inicialmente pensou que o ataque tivesse envolvido um laptop comprometido.

“No entanto, nossa investigação subsequente descobriu pontos de violação adicionais”, acrescentou, sem dar mais detalhes.

De acordo com o site da corretora, ela opera um fundo de ativos seguro para os usuários, uma reserva de US$ 1 bilhão em bitcoins destinada a proteger os clientes em caso de violação de segurança.

O co-CEO Richard Teng afirmou que as perdas seriam cobertas pelo fundo e pelos recursos da empresa.

Segundo a empresa americana de análise de blockchain TRM Labs , os atacantes comprometeram a “infraestrutura de assinatura” da Binance, que autoriza transações, permitindo que eles emitissem instruções que esvaziaram as carteiras afetadas.

A maior parte do roubo ocorreu em cerca de 20 minutos, conforme mostram os registros da blockchain, começando pouco depois das 20h GMT de quinta-feira (29).

Após a movimentação dos fundos, os atacantes correram para transferi-los para um local fora do alcance das contrapartes da Binance e dos emissores de stablecoins, que congelaram aproximadamente metade dos ativos roubados.

Uma característica incomum de algumas criptomoedas, incluindo as principais stablecoins como USDT da Tether e USDC da Circle, é que seus emissores podem congelá-las remotamente.

“Em termos leigos, o atacante pode não ter roubado a chave do cofre, mas sim sequestrado o sistema que instrui o cofre a liberar o dinheiro”, disse Joshua Chu, um advogado de Hong Kong que trabalha com casos envolvendo criptomoedas.

Quem está por trás disso? 

Diversas empresas americanas de análise de blockchain afirmaram que o ataque apresenta semelhanças com operações anteriores atribuídas a hackers norte-coreanos.

Teng afirmou que a investigação da Binance ainda não identificou os atacantes, enquanto a Coreia do Norte nega rotineiramente qualquer envolvimento em ataques cibernéticos e roubos de criptomoedas.

A missão diplomática da Coreia do Norte em Genebra e a embaixada na China não responderam imediatamente aos pedidos de comentários.

A TRM afirmou que a violação compartilhava características com o ataque do ano passado à corretora de criptomoedas Bybit, que o FBI atribuiu a hackers norte-coreanos.

A empresa disse estar altamente confiante de que o mesmo grupo estava por trás do roubo da Binance.

A Chainalysis afirmou que os fundos roubados em um ataque no mês passado contra a Bitget estavam sendo misturados com os lucros da violação de segurança da Binance.

Onde está o dinheiro?

Aproximadamente metade dos ativos roubados eram stablecoins que, desde então, foram congeladas por emissores como Tether, Circle, Ripple e World Liberty Financial, o empreendimento de criptomoedas da família Trump.

Isso não significa que as moedas serão devolvidas à Binance, mas limita significativamente a capacidade dos atacantes de convertê-las em dinheiro.

A TRM afirmou que parte dos fundos já havia sido depositada como garantia para empréstimos em ether e estimou que cerca de US$ 2,4 bilhões em bitcoin e ether estão fora de alcance.

“Nenhuma empresa emite bitcoin ou ether e nenhuma empresa pode congelar nenhum dos dois”, disse Patrick Tan, consultor jurídico da ChainArgos, uma empresa de inteligência em blockchain em Singapura.

“Os bitcoins e ethers só podem ser bloqueados se o atacante os enviar para uma corretora ou exchange de criptoativos que seja capaz e esteja disposta a congelá-los, ou se as autoridades policiais obtiverem as chaves privadas.”

Participantes do mercado disseram que os atacantes provavelmente misturariam as moedas roubadas com outros ativos ou usariam moedas e corretoras menos conhecidas para tentar movimentar os recursos obtidos ilegalmente.

“Quanto mais tempo passa, menor a probabilidade de conseguirem transferir esses fundos para outras corretoras ou provedores de pagamento — eles essencialmente entram para a lista negra”, disse Bernardo Brites, CEO da Trace Finance, uma empresa de infraestrutura de stablecoins.

“Na realidade, grande parte dos lucros de ataques cibernéticos… (só podem ser lavados) nas primeiras horas, mas depois disso, há muitos participantes diferentes que sabem que esses fundos estão marcados… e geralmente ficam lá parados por anos.”

E agora?

O roubo é o mais recente de uma série de grandes violações de ativos digitais. Segundo a TRM Labs, os invasores roubaram US$ 2,9 bilhões em criptomoedas em quase 150 incidentes no ano passado.

O ataque também abalou a confiança no setor. As criptomoedas caíram na sexta-feira e o valor total de mercado das stablecoins diminuiu, sugerindo que os investidores estavam retirando dinheiro de ativos digitais.

  •  

Binance Suspends Withdrawals After Crypto Hackers Steal $6.3 Billion

The crypto exchange said it was compromised in what could be the biggest crypto heist ever. One research lab attributed the theft to “North Korea’s elite hacking unit.”

© Antonio Masiello/Getty Images

Changpeng Zhao, Binance’s founder, said the incident “does look like a hack.”
  •  
❌