❌

Reading view

Política e monetização: como ativistas se tornam alvo de violência dentro e fora das redes

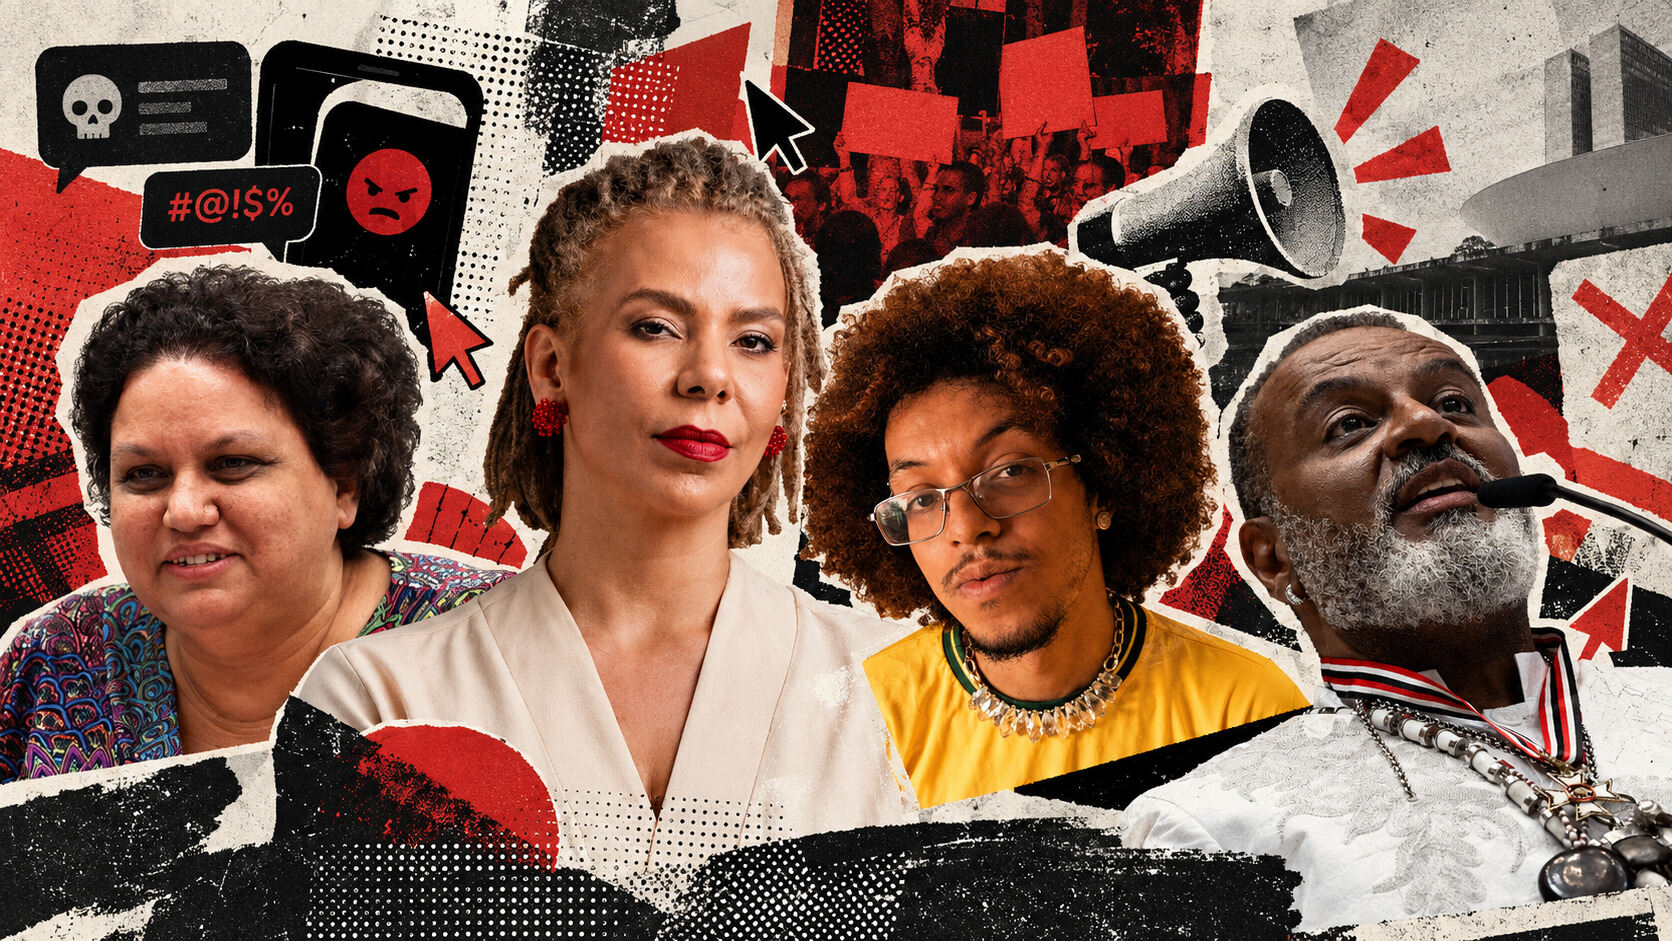
Os perfis nas redes sociais do jornalista e comunicador popular Mateus Fernandes, de 26 anos, sempre articularam debates sobre raça, meio ambiente e participação política a partir da periferia de São Paulo. A decisão de declarar o voto no presidente Lula no segundo turno das eleições custou a liberdade e tranquilidade de Mateus. Conhecido nas redes como @omateuso, seu perfil divulgou uma nota pública no dia 12 de outubro informando que ele havia recebido oito ameaças de morte e tortura, com referências à Ku Klux Klan e saudações nazistas. Além disso, seu endereço residencial foi exposto em comentários no Facebook, o que motivou o jornalista a sair de casa por medo de ser assassinado.  

As ameaças surgiram após a participação de Mateus na campanha de “vira-voto” com centenas de criadores de conteúdo. Sem respostas efetivas às denúncias enviadas à Meta, Mateus e sua equipe jurídica de apoio registraram boletim de ocorrência por racismo, apologia ao nazismo, intolerância religiosa e ameaça. Também levou o caso ao Ministério Público de São Paulo (MP-SP) e à Polícia Civil.

O caso de Mateus não é isolado. Ele se soma a episódios de intimidação contra parlamentares e agentes políticos registrados em diferentes estados durante o período eleitoral. Os dados após o primeiro turno confirmaram o diagnóstico: segundo levantamento da organização de Direitos Humanos Terra de Direitos e da Justiça Global, divulgado no dia 7 de outubro, o Brasil registrou 134 episódios de violência política em 50 dias de campanha, uma média de um caso a cada nove horas.

Segundo a pesquisa, dos 134 episódios registrados no primeiro turno, 102 foram dirigidos a pessoas com candidaturas registradas, o que equivale a 76,1% do total. Os outros 32 casos atingiram quem não disputava eleições: foram vítimas 19 vereadores, 3 prefeitos, um vice-prefeito e dois secretários. Também houve quatro casos contra dirigentes partidários e dois contra sedes do PT e a equipe de uma candidata.  

Um exemplo foi da deputada federal eleita com a melhor votação de Minas Gerais, Ana Elisa (PT-MG), de 21 anos, a mulher mais jovem da história do país e assumir uma cadeira na Câmara dos Deputados. Logo após a confirmação do resultado das urnas, ela passou a ser alvo de perseguição e ameaças de morte.

No Amazonas, a deputada estadual e candidata a vice-governadora Alessandra Campêlo (PSD) denunciou ter sido ameaçada durante um debate eleitoral promovido pela TV Norte Amazonas. Alessandra disputa o segundo turno ao Governo do Estado ao lado de Omar Aziz (PSD) contra a chapa da Professora Maria do Carmo (PL). 

Um homem da coligação adversária foi flagrado, nos bastidores, fazendo um gesto de degolamento enquanto a encarava. Tratava-se de Kidson Maia, que buscou uma vaga de deputado estadual no Amazonas, mas não foi eleito, ficando como 1° suplente. Segundo o portal G1, Alessandra apresentou uma representação criminal e, com isso, a juíza eleitoral Bárbara Folhadela Paulain determinou que Kidson e o deputado federal eleito Sargento Salazar (PL) mantenham distância mínima de 200 metros da parlamentar, proibiu qualquer tipo de contato e suspendeu o porte de armas da dupla. A Agência Pública solicitou um posicionamento do Tribunal Regional Eleitoral do Amazonas mas não obteve retorno até o fechamento desta reportagem. O espaço segue aberto.

Além de candidatas, minorias políticas tornam-se alvo

A violência política segue um padrão na escolha das vítimas: atingem sobretudo pessoas negras, mulheres, populações periféricas, entre outros grupos marginalizados que ocupam o debate público. Em setembro, uma articulação de quase 70 organizações da sociedade civil (entre elas o Instituto Marielle Franco, Terra de Direitos, Justiça Global, Articulação de Mulheres Negras Brasileiras) entregou uma nota coletiva ao Tribunal Superior Eleitoral (TSE Mulheres). O documento exige medidas de prevenção, investigação e responsabilização diante da escalada do racismo, misoginia e exposição de dados pessoais direcionada a candidatas e ativistas.

Um estudo publicado em 2025 pelo Instituto Marielle Franco, já mostrava que 69% das vítimas de violência política virtual de gênero e raça são mulheres pretas e pardas, e 84% dos casos se concentram estão concentrados contra lideranças filiadas a legendas progressistas. Nesses espaços, a identidade racial e a atuação em defesa dos direitos humanos funcionam como catalisadores para campanhas orquestradas de difamação e intimidação física.

Para o advogado Thiago Farias, que representa Mateus Fernandes junto ao Ministério Público de São Paulo, as agressões se tornam bem mais graves quando ultrapassam as telas. “Quando a ameaça cita a rua, o bairro e o trajeto cotidiano de um comunicador, a violência deixa de ser uma agressão virtual difusa e passa a operar como uma tecnologia de confinamento territorial”, explica o jurista. “Não atinge apenas o Mateus, mas envia um recado de intimidação a todo corpo negro e periférico que tenta ocupar o debate.” Farias afirma que essa violência atua em duas frentes: a pressão psicológica e o confinamento.

Pressão e confinamento que impõem custos invisíveis às vítimas e seu entorno. Na segunda-feira seguinte ao primeiro turno, 5 de outubro, o babalorixá, professor e escritor Sidnei Nogueira transmitia uma live ao lado da professora da Unifesp Ellen de Lima Souza. A transmissão lançava um curso sobre saberes de terreiro e os ensaios da teórica feminista negra norte-americana Bell Hooks e da escritora burquinense Sobonfu Somé. Embora a aula não tratasse de política eleitoral, o pai de Santo comentou sua esperança em um resultado democrático no segundo turno. A partir daí, a transmissão passou a ser invadida por dezenas de comentários de ódio, ofensas intolerantes e ataques bolsonaristas.

Para o Babalorixá, o link da transmissão provavelmente foi compartilhado em grupos de mensagens da extrema direita: “não reconheci aquelas pessoas das interações comuns da minha página”, relata. Sidnei já evitava andar a pé pelo próprio bairro por medo. Depois dos ataques, passou a usar mais transportes privados, o que gerou um custo financeiro não planejado. Integrantes de sua comunidade religiosa, seus filhos de Santo, também organizaram uma rede de acompanhamento para que ele não circule sozinho. “A política do ódio substituiu o debate saudável”, reflete Nogueira.

Apesar da violência, a reação dos seguidores do professor abriu caminhos de solidariedade. Pessoas de fora de São Paulo que acompanhavam a transmissão passaram a denunciar os perfis agressores em seus próprios estados, pois se sentiram atingidos pelo discurso de ódio. Diante da gravidade dos ataques, a defesa de Sidnei estuda levar a denúncia à esfera federal.

Se as ameaças visam intimidar, podem ter um efeito contrário. A exposição do caso do pai de Santo Sidnei Nogueira também encorajou outras lideranças religiosas a se posicionarem. “Depois desse episódio, um outro Pai de Santo me mandou mensagem dizendo que não tinha se posicionado até então, mas se sentiu impelido a se manifestar após a repercussão da minha denúncia”, relata Sidnei. Para ele, isso reforça a necessidade de não recuar nem se calar diante da intimidação: “a verdade não tem pressa”, conclui.

O modelo de negócio do ódio e a omissão das Big Techs

Para especialistas e vítimas, a proliferação desses ataques está diretamente conectada à tolerância e ao modelo econômico das empresas de tecnologia.

Ex-deputada federal e cientista política, Áurea Carolina, que teve 2,6 milhões de votos ao Senado por Minas Gerais em 2026, afirma que “o negócio dessas plataformas é baseado em publicidade e retenção de público”. Para ela, a violência atua como um “veneno invisível” que desestimula a presença de mulheres negras na política formal. “Elas [big techs] lucram inclusive com anúncios de golpes e conteúdos de incitação. E há um alinhamento ideológico e de privilégio: dados mostram como algoritmos entregam mais alcance para a extrema-direita enquanto censuram ou reduzem a entrega de perfis progressistas”, analisa Áurea.

A professora e ativista feminista Lola Aronovich, umas das primeiras mulheres a receber e combater os discursos de ódio na internet, cuja perseguição deu origem à Lei 13.642/2018 (Lei Lola), aponta que o ecossistema digital se deteriorou a partir de 2016: “as Big Techs sempre difundiram ódio porque lucram com o engajamento pelo ultraje. Com as eleições de Donald Trump nos EUA e Jair Bolsonaro no Brasil, a ‘machosfera’ e os grupos extremistas perderam a vergonha de expor o rosto. Viram que discursos de misoginia e violência não eram punidos, mas recompensados com o poder”, pontua.

Na análise do advogado Thiago Farias, a facilidade com que discursos extremistas se convertem em perseguição tem relação com as políticas de moderação das empresas de tecnologia. 

“As plataformas digitais precisam abandonar as suas convenientes posturas de distância do debate público. Ficou escancarado no debate público recente, especialmente nos períodos eleitorais, que existe uma assimetria gritante na aplicação dos termos de uso quando o conteúdo partia da extrema direita, permitindo que a desumanização e a incitação ao ódio corressem soltas; em contrapartida, vozes progressistas, periféricas e democráticas, que buscavam apenas qualificar o debate público, foram sistematicamente silenciadas ou punidas com rigor desmedido”, argumenta. 

Farias defende que as redes deixem de usar algoritmos que tratam o engajamento com o ódio como motor de distribuição. Também apela para que elas cooperem imediatamente com a Justiça, fornecendo dados cadastrais e registros de conexão dos agressores.

Jornalismo investigativo é antídoto contra a desinformação. Ajude a garantir informação acessível e gratuita para mais pessoas. Faça um Pix para contato@apublica.org ou doe em apoie.apublica.org.

Partidos também devem se envolver e se responsabilizar

Áurea Carolina avalia que a lei “aumenta a pena e tipifica o crime, mas não prevê nenhuma política pública para prevenir nem cria estruturas de proteção.” Para a ex-deputada, a omissão dos partidos políticos diante dos ataques é um dos principais fatores que deixam as candidatas desprotegidas nas campanhas. Como alternativa, ela defende a criação de um fundo emergencial com recursos do Fundo Eleitoral: a medida destinaria parte da verba pública de campanha para custear ações imediatas de proteção (como escolta, suporte psicológico, veículos blindados ou relocação de domicílio) em até 48 horas após o registro da ameaça. 

“Os partidos são omissos, para não dizer coniventes. Se é de interesse do Brasil financiar candidaturas de todo o espectro político, também deve ser de interesse do país garantir que todas as candidaturas de mulheres concorram em condições de igualdade e segurança. Não dá para esperar um mês de trâmite burocrático partidário quando a vida e o mandato de uma mulher estão em jogo”, defende a cientista política.

Por outro lado, leis focadas em investigação digital têm utilidade quando há vontade política. Lola Aronovich destaca que a Lei Lola (Lei 13.642/2018), que autoriza a Polícia Federal a investigar crimes cibernéticos de misoginia e ódio com repercussão intermunicipal ou internacional, passou a ser aplicada de forma mais firme a partir de 2023. “Hoje ela é usada pela PF para desmantelar fóruns que planejam massacres em escolas, redes internacionais de abuso digital e campanhas organizadas de incitação à violência contra mulheres.”

Apesar dos avanços legais, os órgãos de segurança ainda enfrentam questões operacionais. A Lei 14.192/2021 tipifica a violência política de gênero, mas a aplicação das normas segue desafiada pela velocidade das ameaças. Segundo Thiago Farias, instituições como a Delegacia de Crimes Raciais e Delitos de Intolerância (DECRADI) e o GECRADI, no Ministério Público de São Paulo, são conquistas históricas dos movimentos sociais. Ainda assim, enfrentam limitações de alcance e lentidão burocrática para preservar provas digitais com a urgência necessária.

No Congresso Nacional, há uma proposta em tramitação buscam enfrentar essas brechas: o PL 3191/2026, de autoria da deputada Sâmia Bomfim (PSOL/SP), altera a Lei de Violência Política contra a Mulher (Lei 14.192/2021) e o Código Eleitoral. A proposta tipifica expressamente como violência política de gênero a manipulação digital, o uso de inteligência artificial (deepfakes) e a disseminação de conteúdos falsos ou difamatórios destinados a induzir ao erro sobre a opinião ou identidade de candidatas e parlamentares. Protocolado em junho de 2026, o projeto passa pela análise das comissões da Câmara antes de seguir para votação.

Outro lado

Procurada pela reportagem, a Meta informou por meio de nota, que: “não permite ameaças, intimidação, conduta de ódio ou exposição não autorizada de dados pessoais, inclusive no contexto eleitoral”. A empresa afirmou que qualquer usuário pode denunciar violações diretamente nas redes (Facebook, Instagram e Threads) e ressaltou que mantém, para as Eleições 2026, canais dedicados à Justiça Eleitoral, partidos e candidatas, além de um guia de segurança voltado a mulheres na política. “Removemos conteúdos que violam nossas regras, e contas infratoras podem ter recursos limitados, ser suspensas ou desativadas”, declarou o porta-voz da plataforma.

Guia prático

A pedido da Agência Pública, a advogada especialista em Direito Digital Elaine Keller criou um série de orientações para vítimas de ameaças no ambiente digital

O que fazer em caso de perseguição e ataques virtuais?

1. Qual é o limite entre a liberdade de expressão e o crime de ódio ou perseguição?

A crítica e o debate, mesmo contundentes, são legítimos no ambiente democrático. No entanto, a liberdade de expressão não é absoluta e não pode servir de escudo para ofensas, ameaças, misoginia ou ataques à honra e à dignidade. Quando o limite é ultrapassado, configura-se abuso de direito e ilícito civil e penal (injúria, difamação, ameaça e perseguição).

2. Sofri um ataque ou ameaça na rede. Qual deve ser a minha primeira atitude?

A primeira providência imediata é preservar as provas das agressões (mensagens, comentários, áudios, vídeos e links/URLs das publicações) e denunciar o conteúdo nos canais da própria plataforma. Se persistir ou houver ameaça grave e exposição de dados (doxxing), procure imediatamente a polícia para registrar um Boletim de Ocorrência e busque orientação jurídica.

3. Tirar um simples print (captura de tela) serve como prova na Justiça?

Nem sempre. Para ter validade no Judiciário, a prova digital precisa cumprir três requisitos: autenticidade (origem), integridade (garantia de que não foi manipulada) e licitude. Um print isolado pode ser contestado. O ideal é salvar as URLs exatas, a navegação gravada, manter os arquivos originais sem alteração e, se possível, contar com orientação jurídica ou registros de preservação técnica (como ata notarial em cartório ou plataformas com tecnologia de blockchain).

4. O agressor usou um perfil falso ou sem foto. É possível identificar quem está por trás?

Sim. O anonimato nas redes não é uma blindagem contra responsabilização civil e criminal. Por meio de ordem judicial, as plataformas digitais são obrigadas a fornecer os registros de conexão e dados de acesso, como endereços de IP, datas e horários, que permitem às autoridades policiais identificar o autor da infração.

5. A plataforma não removeu o conteúdo denunciado e a perseguição continua. O que posso fazer judicialmente?

Um advogado especialista em Direito Digital pode acionar o Judiciário para pedir, em caráter de urgência (liminar), a retirada imediata do conteúdo ou a suspensão do perfil sob pena de multa diária à plataforma. Além da remoção, a vítima pode pleitear indenizações civis por danos morais e a responsabilização criminal dos envolvidos.
  •  

Uma startup quer criar “cães de guerra” geneticamente melhorados

Palmer Luckey junta-se ao bilionário dos lobos gigantes Ben Lamm e lança a Warhound, com 200 milhões de dólares, para soltar cães de guerra clonados por engenharia genética. A Warhound saiu da sombra na quarta-feira com 200 milhões de dólares de financiamento e a missão de criar “cães de trabalho de elite” equipados com “blindagem corporal avançada”. A missão nada assusradora da nova startup é criar cães geneticamente melhorados para as forças armadas, a polícia e os socorristas dos Estados Unidos. A Warhound saiu da cabeça de Palmer Luckey, da Anduril, e de Ben Lamm, cofundador da Colossal Biosciences. Em

💾

Palmer Luckey junta-se ao bilionário dos lobos gigantes Ben Lamm e lança a Warhound, com 200 milhões de dólares, para soltar cães de guerra clonados por engenharia genética. A Warhound saiu da sombra na quarta-feira com 200 milhões de dólares de financiamento e a missão de criar "cães de trabalho de

💾

  •  

“Il mio profilo WhatsApp è bloccato. Con tantissimi clienti lo utilizzo per comunicare, non poterlo più fare sarebbe un grande problema”: ecco cosa è successo a un imprenditore modenese

Essere bloccato da WhatsApp può avere oggigiorno importanti ripercussioni anche sul fronte lavorativo. È questo quello che denuncia Gian Paolo Crasta, manager modenese da anni ai vertici del settore dei macchinari per imballaggio e gestione attrezzature, che al rientro da una trasferta negli Stati Uniti ha scoperto che il suo profilo Whatsapp era stato bloccato.

Peccato, però, che l’app di Meta sia un canale di lavoro fondamentale per Crasta, che ha così dovuto fronteggiare una situazione non affatto semplice. “Io ho lo stesso numero da decenni e con tantissimi clienti utilizzo WhatsApp per comunicare con loro. Non poterlo più fare sarebbe un grande problema, per l’attività in Italia come all’estero” ha spiegato al Corriere della Sera.

Il blocco del suo profilo è avvenuto senza nessun particolare preavviso. “Il sistema funzionava normalmente, sono spesso all’estero e uso molte connessioni. Mi ero collegato al wi-fi pubblico, ho ricevuto dei messaggi di spam da numeri americani che ho rimosso. Non ho fatto nulla di diverso” ha spiegato Crasta.

Il manger, dunque, non riesce a spiegarsi perchè è stato bloccato: “Non so per quale motivo io possa essere stato bloccato, non riesco a capire se ho fatto qualcosa di sbagliato, tutte le richieste non danno esito e io non so dove sia il problema, né come poterlo risolvere“.

L'articolo “Il mio profilo WhatsApp è bloccato. Con tantissimi clienti lo utilizzo per comunicare, non poterlo più fare sarebbe un grande problema”: ecco cosa è successo a un imprenditore modenese proviene da Il Fatto Quotidiano.

  •  

“L’idea è quella di aggiungere l’olfatto alle informazioni visive e sonore che già condividiamo a distanza per esperienze più coinvolgenti”: così ricercatori dell’Ohio State University

Finora gli uomini hanno imparato a condividere le stesse percezioni uditive e visive anche a distanza di migliaia di chilometri, tramite immagini, video e registrazioni audio. Ora forse potrebbe diventare possibile anche condividere odori e profumi.

A rendere anche solo immaginabile questo nuovo tipo di comunicazione è un lavoro di ricerca che sta venendo compiuto dai ricercatori dell’Ohio State University, e in particolare dalla dottoranda Chunyu Yang, nell’ambito della cosiddetta “Scentronic“, ovvero la tecnologia digitale degli odori.

“L’idea è quella di aggiungere l’olfatto alle informazioni visive e sonore che già condividiamo a distanza, rendendo queste esperienze più coinvolgenti” ha spiegato Yang. Come dovrebbe funzionare questo meccanismo studiato dall’università americana? Servirebbero due diversi dispositivi, collegati tra loro per unire il “sentire un odore qui” con il “ricreare l’odore corrispondente da qualche altra parte”.

Da una parte ci sarebbe, infatti, un naso elettronico, un dispositivo che utilizza una serie di sensori di gas per rilevare i composti chimici associati a diversi odori, e dall’altra un generatore di fragranze, che a sua volta rilascia profumi per ricreare l’aroma nel punto di ricezione.

Il naso elettronico, per come è stato ora concepito dai ricercatori, ha un diametro di circa 15 centimetri ed è portatile, sebbene non sia progettato per essere indossato. Per il generatore di odori, invece, sono stata ideati diversi modelli, tra cui alcuni da polso, altri a forma di collana, tutti ovviamente portatili.

L'articolo “L’idea è quella di aggiungere l’olfatto alle informazioni visive e sonore che già condividiamo a distanza per esperienze più coinvolgenti”: così ricercatori dell’Ohio State University proviene da Il Fatto Quotidiano.

  •  

OPPO annuncia la nuova serie Find X10: in arrivo due nuovi smartphone con fotocamere da 200MP sviluppate in collaborazione con Hasselblad

Oppo ha annunciato oggi l’arrivo sul mercato globale della nuova generazione dei suoi smartphone di punta, la serie Find X10, con due nuovi smartphone dotati di fotocamere da 200MP sviluppate, come da tradizione del marchio, in collaborazione con Hasselblad.

Oppo Find X10 Pro Max

Il nuovo Oppo Find X10 Pro Max è il prodotto di punta della serie, presentandosi con un sistema fotografico posteriore curato in collaborazione con Hasselblad dotato di sensori da 200MP sia sulla fotocamera principale (apertura f/1.5) che su quella ultra grandangolare (apertura f/2.2) e teleobiettivo (3x, apertura f/2.1), promettendo scatti di alta qualità in tutte le situazioni, grazie anche al supporto del motore LUMO True Image, e più dettagliati grazie al salvataggio a 26MP di default invece dei 12MP adottati tradizionalmente dal mercato. Sul versante video il Find X10 Pro Max è in grado di registrare su tutte e tre le camere in 4K a 60 e 120fps ed in 8K a 30fps, promettendo una qualità video di alto livello su tutte le focali.

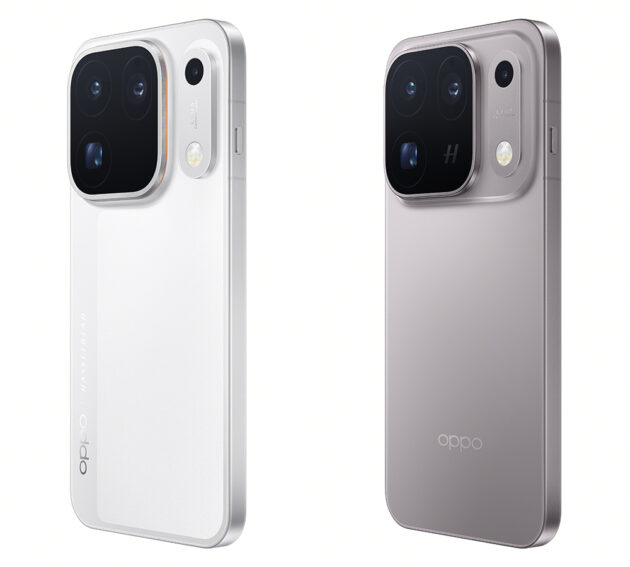
L’Oppo Find X10 Pro Max nelle colorazioni Luna White e Titanium Grey

Al cuore del nuovo flagship di Oppo troviamo il Dimensity 9600Pro di MediaTek, affiancato da 12GB di RAM LPDDR5X e 512GB di memoria UFS4.1, mentre sulla parte frontale troviamo un display AMOLED ProXDR LTPO da 6.78″ con copertura della gamma cromatica BT.2020 e frequenza di aggiornamento dinamica fino a 144Hz. Ad alimentare il Find X10 Pro Max è integrata una batteria al silicio carbonio da 7150mAh che supporta la ricarica rapida SUPERVOOC da 80W e la ricarica wireless AIRVOOC da 50W. Sarà disponibile a partire dal 21 ottobre nelle colorazioni Titanium Grey e Luna White con un prezzo consigliato di 1.799,99€

Oppo Find X10

Un po più piccolo nelle dimensioni, l’Oppo Find X10 offre un display AMOLED ProXDR da 6.59″ ed un sistema posteriore a tripla camera con sensori da 200MP su fotocamera principale (apertura f/1.6) e teleobiettivo( 2.7x, apertura f/2.6) ed un sensore da 50MP sulla quella grandangolare, supportato sempre dal LUMO True Color Engine.

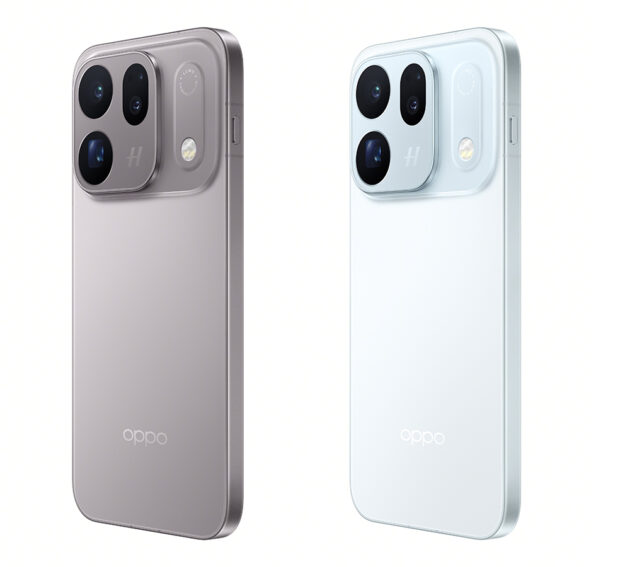
L’Oppo Find X10 nelle due colorazioni Mist Grey e Glacier Blue

Per il Find X10 il produttore cinese ha optato per un chip MediaTek Dimensity 9600M, che offre un’evoluzione dell’architettura del Dimensity 9500 che muoveva i flagship della generazione precedente, affiancato da 12GB di RAM e, in base alla variante acquistata, 256 o 512GB di memoria interna UFS4.1. La batteria è la medesima del Pro Max, con 7150mAh di capacità e supporto alla ricarica rapida a 80W via cavo e 50W wireless. Arriverà sul mercato dal 21 ottobre nelle colorazioni Glacier Blue e Mist Grey con un prezzo consigliato di 1.399,99€ per la variante con 256GB di memoria e di 1.599,99€ per quella con 512GB

Promozioni al lancio

In occasione del lancio Oppo ha previsto alcune vantaggiose promozioni per chi è interessato ad acquistare i suoi due nuovi smartphone sullo store ufficiale del marchio: fino al 25 ottobre, al costo di 0,99€ si potrà acquistare un voucher del valore di 150€ utilizzabile dal 21 ottobre al 30 novembre.

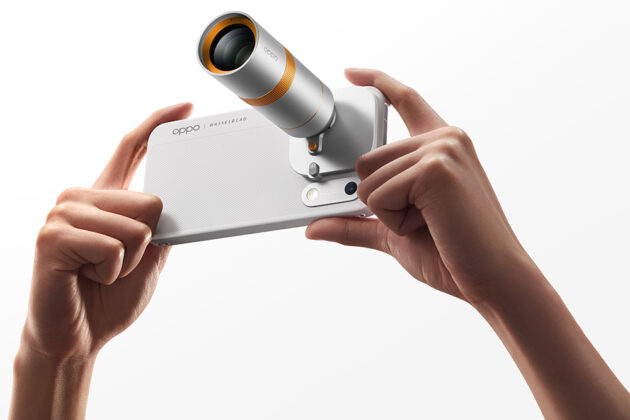
Inoltre coloro che acquisteranno il Find X10 Pro Max o il Find X10 da 512GB potranno scegliere un omaggio tra l’Hasselblad Teleconverter Kit (del valore di 549,99€) , che permette di ottenere un ulteriore ingrandimento ottico di 3.28x negli scatti con la fotocamera tele, l’Oppo Watch X3 (valore 399,99€) e le cuffie Oppo Enco Clip2 (179,99€). Per chi, invece, acquisterà l’Oppo Find X10 da 256GB riceverà come omaggio le cuffie Oppo Enco Clip2.

L’Oppo Find X10 Pro Max con l’Hasselblad Teleconverter Kit (Cover + Obiettivo)

Per chi invece effettuerà l’acquisto presso le principali catene dell’elettronica di consumo sarà possibile aderire al programma di trade-in, vedendo riconosciuto uno sconto pari a 200€ per l’Oppo Find X10 Pro Max, da 100€ per Find X10 da 512GB e da 200€ per Find X10 da 256GB

L'articolo OPPO annuncia la nuova serie Find X10: in arrivo due nuovi smartphone con fotocamere da 200MP sviluppate in collaborazione con Hasselblad proviene da Il Fatto Quotidiano.

  •  

Falle Php, Agenzia cyber: “Almeno 60 mila domini a rischio, governo in allerta”. E spunta l’altro bug sull’autenticazione dei siti web

“Il governo Meloni sta seguendo costantemente l’evoluzione della sicurezza informatica in Italia”, dopo la rivelazione da parte di OpenAI di due falle nel linguaggio PHP. E’ la rassicurazione giunta a ilfattoquotidiano.it dall’Agenzia nazionale per la cybersicurezza (Acn). “In queste ore, il raccordo istituzionale” con l’esecutivo “è stato continuo e tempestivo, garantendo un flusso informativo costante sulle misure adottate”, prosegue l’Autorità.

Il pericolo della “completa compromissione dei portali web”

I rischi sono molto gravi: sfruttando i “buchi”, ora di dominio pubblico, i criminali possono ottenere “la completa compromissione dei portali web”, per rubare “tutti i dati presenti nei sistemi colpiti”, ma anche per costruire un “ponte per ulteriori compromissioni in profondità (account, password, dati personali, dati aziendali, etc) all’interno di reti di soggetti pubblici e aziende”. La minaccia riguarda tutti, avvisa Acn, pubbliche amministrazioni e imprese private: “Il 69.3% dei portali a livello mondiale sono realizzati o utilizzano PHP”, dice citando i numeri del W3Tech, la piattaforma online che monitora i sistemi più diffusi per la creazione e la gestione dei siti web. L’Agenzia ha individuato “almeno 60.000 domini che utilizzano la tecnologia PHP e il numero finale probabilmente sarà più elevato in quanto i più comuni CMS (es. WordPress, Joomla, Drupal, etc) sono realizzati in PHP”. Tutti sono stati avvisati e sollecitati a seguire le istruzioni di sicurezza.

L’Autorità Cyber: “Senza la patch, staccate i sistemi da Internet”

Il pericolo, sottolinea l’Autorità cyber, è esteso al punto da rendere insensato focalizzarsi su specifici servizi: “In linea teorica, il rischio sussiste” per tutti i sistemi basati su linguaggio PHP “esposti su Internet”. Secondo William Nonnis, analista tecnologico della presidenza del Consiglio dei ministri, oltre il 70 per cento dei software per la gestione del personale, nelle aziende e nelle pubbliche amministrazioni, sono basati su PHP. Dunque, anche le informazioni contenute nelle buste paga dei lavoratori sarebbero a rischio: parliamo dei dati bancari incluso l’Iban. “Confidiamo nel fatto che tutti i soggetti interessati adottino tempestivamente tutte le misure tecniche e organizzative necessarie a mitigare le potenziali vulnerabilità”, auspica l’Agenzia. Qualora non si riesca sybito a tappare la falla con le patch rilasciate dalla dalla Fondazione PHP, l’Autorità cyber raccomanda di “spegnere” i sistemi sganciandoli da internet. Ieri, per precauzione, oltre 30 servizi digitali del governo del Regno Unito erano offline, in attesa di metterli al riparo dai criminali informatici. Anche la Germania ha spento per prudenza siti di ministeri. Istituzioni essenziali fuori dal web anche in Olanda e Francia. In Italia, non risultano ministeri offline.

L’altra minaccia, compromesse 8 chiavi di eMudhra: a rischio i certificati dei siti web

I due bug nel linguaggio informatico PHP non sono l’unica falla nella sicurezza informatica globale. Il 20 ottobre la fondazione che gestisce il browser Mozilla ha annunciato la compromissione di 8 chiavi del colosso tecnologico eMudhra, per autenticare i siti web. Secondo due esperti ascoltati da ilfattoquotidiano.it, chiunque sia in possesso delle chiavi può sostituirsi al gigante indiano. Con quali conseguenze per le persone comuni? Potenzialmente, le mail ricevute non si sa se siano autentiche oppure no. Ma è solo un esempio. In ballo ci sono i certificati, ovvero il lucchetto visibile quando un sito si mostra legittimo. Tutti i browser per accedere a internet, su smartphone e pc, si fidano di quei certificati. Un sistema centralizzato, fondato su una lista di poche decine di autorità, inclusa eMudhra: i browser di navigazione online e i sistemi operativi si fidano solo di loro. Ma con le 8 chiavi trafugate è possibile creare un falso sostituto “valido”, per qualsiasi sito, anche delle banche o di posta elettronica, servizi distanti da eMudhra.

Roio: “Il prezzo della centralizzazione. Non possiamo consegnare ancora più potere agli stessi pochi custodi”

Secondo Denis Roio, co-fondatore dell’Associazione Italiana dei Crittografi, “con questa falla si può fare phishing autenticando siti al posto di altri”. Non è un “trucco” affatto facile, alla portata di tutti i criminali informatici. Ma il rischio, in teoria, è approdare su un sito sensibile, ad esempio del governo, riconosciuto come autentico dal browser, mentre si tratta di un’esca per una truffa, indistinguibile all’occhio dell’utente. Sul browser appare l’indirizzo giusto e il lucchetto regolare, ma il sito sarebbe falso. La vulnerabilità, sulla carta, tocca anche le firma digitali, diffuse in Europa anche nelle pubbliche amministrazioni. Emudhra ha dichiarato che si ritirerà volontariamente dal mercato globale della sicurezza: una misura della gravità della falla. Secondo Denis Roio, “il caso mostra il prezzo della centralizzazione: otto chiavi compromesse consentono di falsificare certificati per qualsiasi sito nel mondo. Il documento congiunto delle agenzie di sicurezza Americane (Five Eyes) avverte che emergeranno nuove vulnerabilità e che l’intelligenza artificiale accelera gli attacchi”. “Le prossime falle arriveranno, la risposta non può essere consegnare ancora più potere agli stessi pochi custodi”, ammonisce l’esperto. La soluzione? “Evitare la centralizzazione, per scongiurare il rischio che l’errore di una singola parte travolga tutti”.

L'articolo Falle Php, Agenzia cyber: “Almeno 60 mila domini a rischio, governo in allerta”. E spunta l’altro bug sull’autenticazione dei siti web proviene da Il Fatto Quotidiano.

  •  

Já é possível enviar cinco cheiros pela Internet

Já é possível converter um punhado de cheiros em sinais eletrónicos que podem ser enviados pela internet. Imagine que, além de partilhar fotografias daqueles queques que acabou de fazer, podia também partilhar o seu aroma delicioso. É essa a promessa de um dispositivo assistido por IA capaz de transmitir cheiros pela internet. Para já, funciona apenas com um pequeno número de aromas, entre eles laranja, cerveja e bolo, mas os seus criadores esperam que o sistema venha a recriar mais cheiros, conta a New Scientist. O cheiro de um pinhal ou o aroma do café, por exemplo, poderiam então dar

  •  

El año negro de Meta: las claves de la mayor multa a una tecnológica por cometer 43 millones de infracciones

2026 no está siendo el mejor año para Meta. Un juez de Nuevo México, EE UU, ordenó este miércoles a la empresa matriz de Facebook, Instagram o WhatsApp el pago de una multa de unos 22.000 millones de euros al considerarla culpable de engañar a los usuarios de Facebook sobre su política de privacidad de datos.

Seguir leyendo

© Carlos Barria (REUTERS)

El director general de Meta, Mark Zuckerberg, se pone una gafas inteligentesMeta Ray-Ban Display en el evento corporativo Meta Connect, celebrado el pasado 17 de septiembre.
  •  

Falle del codice PHP, “offline oltre 30 servizi governativi del Regno Unito”. Cloudflare: “Milioni di attacchi hacker”

Mentre Cloudflare lancia l’allarma su “milioni” di attacchi hacker sulla sua rete, decine di siti del governo inglese sono offline. Ma l’allarma dilaga in tutta Europa, dopo la scoperta delle gravi falle di sicurezza nel linguaggio di programmazione Php. Ministeri e istituzioni “spente” anche in Olanda, Germania, Francia, Finlandia. Molti siti e servizi dell’Unione europea funzionano grazie al linguaggio PHP. In Italia, l’Agenzia per la Cybersicurezza nazionale ha rilasciato ieri due patch per mettere al riparo i sistemi. Ma i rischi sono già in atto per milioni di cittadini del Vecchio Continente, non solo in Italia.

Giù siti governativi del Regno Unito, consigli Comunali e serie tv della Bbc

Almeno 32 servizi digitali dell’esecutivo britannico sono inaccessibili, altri 4 operativi solo in parte. Alla Camera dei Lord del parlamento inglese, è la Baroness Lloyd (sottosegretaria per il settore digitale) ha tracciare il perimetro della gigantesca falla, in grado di minacciare la sicurezza informatica in tutto il mondo. I disservizi online derivano soprattutto dalle “misure precauzionali adottate per proteggere i sistemi mentre vengono applicati gli aggiornamenti di sicurezza”, ha chiarito Lloyd. Mentre nessun grande servizio pubblico essenziale rivolto ai cittadini è stato colpito, ha rassicurato un portavoce del governo laburista guidato da Andy Burnham. Ma Downing Street ha esortato “tutte le organizzazioni, private e pubbliche, grandi e piccole” a seguire le indicazioni di protezione. Il Centro nazionale per la sicurezza informatica del Regno Unito (Ncsc) ha diffuso le istruzioni per aggiornare i sistemi “tappando” la falla. Ove non sia possibile, il consiglio è di staccare la spina, mettendo “offline il sistema finché non possa essere pienamente messo in sicurezza”. L’Office for Budget Responsibility (Obr), l’organismo indipendente di controllo dei conti pubblici, ha oscurato il proprio sito, per mettersi al sicuro. Ieri erano finiti offline anche i siti dei consigli comunali di Edimburgo e Oxford, ora tornati accessibili. Restano irraggiungibili le pagine di diversi programmi della Bbc, tra cui quelli delle serie “Doctor Who” e “The Traitors”, anche se non c’è conferma di un legame con le vulnerabilità del linguaggio Php.

Cloudflare: “Milioni di attacchi in corso”. Amazon conferma. Istituzioni offline in Germania e Olanda

Intanto, sulla piattaforma X Matthew Prince, amministratore delegato della società di infrastrutture Internet Cloudflare, ha lanciato l’allarme: “milioni” di tentativi di sfruttare le vulnerabilità di PHP sulla propria rete nelle 10 ore precedenti l’annuncio pubblico. “Da migliaia, il numero è balzato a decine di migliaia nei 45 minuti successivi all’annuncio, a centinaia di migliaia nel giro di due ore e ora a milioni”, ha dichiarato il Ceo del colosso americano,citato dall’emittente pubblica inglese Bbc. “Al momento”, ha chiarito Prince, “non sappiamo se qualche hacker sia riuscito a sfruttare con successo le falle” di sicurezza. Anche Amazon conferme l’esistenza di criminali informatici al lavoro per sfruttare le vulnerabilità, ma finora i suoi siti web funzionano normalmente.

In Germania, come precauzione, ieri erano offline diversi siti dei ministeri, su indicazione dell’Ufficio federale per la sicurezza informatica (BSI). Ma nessun indizio di violazione, secondo il ministro per il Digitale tedesco Karsten Wildberger. “Prendiamo molto sul serio questo incidente e gli attuali avvertimenti”, ha dichiarato il politico della Cdu al quotidiano Bild. L’allarme per la falla del linguaggio PHP, tocca l’intera Europa. In Olanda offline il sito del National Cyber Security Centre (il centro per la sicurezza informatica nazionale), a titolo precauzionale. I Paesi Bassi hanno disattivato diversi servizi e siti web istituzionali, secondo la testata giornalistica Euronews: giù il sistema di identità digitale DigiD, il portale governativo Overheid.nl, il sito della camera bassa del parlamento, i cinque principali partiti politici del Paese. Ma anche infrastrutture chiave come il porto di Rotterdam e diversi ospedali. Il fornitore informatico statale finlandese Valtori ha spento in blocco i servizi web del governo “come misura precauzionale”. In Francia, il Ministero dell’Interno ha messo in modalità manutenzione i siti delle amministrazioni locali, prosegue Euronews.

Una dichiarazione congiunta per esortare ad agire immediatamente sui sistemi online è giunta dalle autorità europee, con un documento firmato dalla Commissione Ue, ENISA, CERT-EU, Europol e la rete europea dei centri nazionali di risposta agli incidenti informatici. Molti siti e servizi delle istituzioni Ue sono basati su Drupal, fondato sul linguaggio PHP. The Drop Times, testata giornalistica specializzata sulle tecnologie Drupal, conta 770 siti attivi per 44 servizi della Commissione, con centinaia di milioni di visite l’anno.

L'articolo Falle del codice PHP, “offline oltre 30 servizi governativi del Regno Unito”. Cloudflare: “Milioni di attacchi hacker” proviene da Il Fatto Quotidiano.

  •  

Trump apuesta por la IA, pero los centros de datos generan rechazo en EE. UU.

La expansión de los centros de datos que sostienen la inteligencia artificial se ha convertido en un nuevo frente político en Estados Unidos. Según una encuesta de la Universidad de Massachusetts publicada en septiembre, el 65 % de los estadounidenses se opone a construir estas instalaciones en su comunidad, una resistencia que también alcanza a los votantes republicanos. Donald Trump defiende su expansión por razones económicas y de seguridad nacional, pero el consumo energético, el uso de recursos y el temor a facturas eléctricas más altas alimentan el rechazo. ¿Puede esta controversia convertirse en un problema para los republicanos en las elecciones de medio mandato?

  •  

Per un TikTok europeo in stile Usa. Ecco l’idea di Mathias Döpfner

Lo scorso gennaio Mathias Döpfner, amministratore delegato e comproprietario del gruppo editoriale tedesco Axel Springer, ha ospitato nel suo studio di Berlino Charles Kushner. Dall’ambasciatore statunitense in Francia, nonché padre di Jared, genero di Donald Trump, voleva sapere qualche dettaglio del piano pensato dall’amministrazione americana per TikTok. Anche Döpfner aveva in mente qualcosa di simile, così da fugare le preoccupazioni di sicurezza che circondano la piattaforma cinese, per cui una chiacchierata non avrebbe fatto male. A raccontare l’incontro è il Financial Times, secondo cui il magnate dei media vorrebbe arrivare a un accordo per scorporare il social network e diventare titolare della sezione europea.

La questione è tutta in divenire. Sia Byte Dance, proprietaria di TikTok, sia funzionari della Commissione europea che hanno discusso della proposta con Döpfner hanno chiuso la porta, definendola una suggestione irrealizzabile. La questione è problematica soprattutto per Bruxelles. Le sue regole sulla sicurezza valgono per tutti gli operatori, dentro e fuori l’Ue, e sono stringenti. Forse non così tanto, come ha sottolineato il vicepresidente del Parlamento europeo Martin Hojsík: “Non stiamo applicando sufficientemente il Digital Services Act e il Digital Markets Act. Dobbiamo chiamare le piattaforme a rispondere delle loro responsabilità”. Döpfner però non perde le speranze.

TikTok, affermava in una intervista a Dpa a inizio settembre, “dovrebbe essere venduto ad azionisti democratici o bandito. Non capisco ancora perché noi in Europa non stiamo agendo. Gli americani hanno dimostrato che si può fare”. Non è un caso che le aziende che amministra siano da poco sbarcare su TikTok. Axel Springer, Bild e Welt hanno di recente aperto un loro profilo sulla piattaforma. Politico e Telegraph, sempre di proprietà di Döpfner, già ne hanno uno. Ed è proprio Axel Springer a uscire allo scoperto: “Come risulta chiaro dalle sue dichiarazioni pubbliche, Mathias Döpfner ha sempre sostenuto una soluzione europea per TikTok sulla falsariga del modello americano. Se tale soluzione si fosse concretizzata, avremmo accolto con favore l’opportunità di farne parte in quanto importante operatore mediatico europeo”.

Dietro c’è anche dell’altro. La strategia di Döpfner è larga e punta a inglobare altri interessi. Politico è uno dei media che sono stati bannati dalla Casa Bianca su ordine di Trump. Per cercare di riportare i suoi giornalisti all’interno delle sale istituzionali americane, Döpfner ha avviato una capillare opera di persuasione. Non soltanto con Kushner. A febbraio, quindi un mese dopo averlo incontrato, si è visto con Susie Wiles, l’importantissima capa di gabinetto di Trump, che la considera centrale per il suo lavoro. A settembre, invece, ha premiato di persona Peter Thiel, altra figura fondamentale nell’alveo del presidente. Un modo elegante per cercare di rientrare nella sua cerchia.

  •  

A Panasonic quer transformar janelas em painéis solares. Já começou a vendê-los

As janelas, as fachadas e as varandas dos prédios podem passar a produzir eletricidade. A Panasonic desenvolveu um vidro que gera energia e, esta semana, antecipou em um ano o arranque da produção em massa. A tecnologia chama-se célula solar de perovskita em vidro: uma camada ultrafina de perovskita, um material que absorve a luz do sol, laminada entre dois vidros com a resistência exigida a um material de construção. É aquilo a que a empresa japonesa chama “vidro que gera eletricidade”. Não é um vidro transparente como os outros. A perovskita é quase preta, por isso o painel fica

💾

As janelas, as fachadas e as varandas dos prédios podem passar a produzir eletricidade. A Panasonic desenvolveu um vidro que gera energia e, esta semana, antecipou em um ano o arranque da produção em massa. A tecnologia chama-se célula solar de perovskita em vidro: uma camada ultrafina de perovskita
  •  

Diritto alla riparazione, dal 22 ottobre 2026 nuove regole per elettrodomestici e smartphone

Da oggi, 22 ottobre 2026, riparare un elettrodomestico diventa più semplice grazie a nuove regole che rafforzano i diritti dei consumatori. I produttori di determinate categorie di beni, tra cui lavatrici, frigoriferi, lavastoviglie e aspirapolvere, dovranno garantire la possibilità di riparazione anche dopo la scadenza della garanzia legale, a titolo gratuito oppure a un prezzo ragionevole, rendendo disponibili inoltre i ricambi e le informazioni tecniche necessarie agli interventi.

La novità arriva dal decreto legislativo 25 settembre 2026, n. 176, che introduce nell’ordinamento italiano il diritto alla riparazione.

Diritto alla riparazione: cosa significa

Il diritto alla riparazione fa riferimento a un insieme di norme europee che punta a rendere più semplice, conveniente e accessibile la riparazione dei prodotti guasti, favorendo questa soluzione rispetto all’acquisto di un bene nuovo. L’obiettivo è prolungare la vita degli apparecchi, ridurre gli sprechi e limitare la produzione di rifiuti e il consumo di materie prime.

Oggi, infatti, riparare una lavatrice o uno smartphone può risultare più costoso e complicato che sostituirlo. In alcuni casi, inoltre, la riparazione non è possibile per la mancanza di pezzi di ricambio o di informazioni tecniche. Le nuove regole europee mirano a superare questi ostacoli, incentivando i produttori a realizzare beni più durevoli e riparabili e sostenendo lo sviluppo del settore dell’assistenza.

La normativa introduce obblighi specifici per i fabbricanti di determinate categorie di prodotti, che dovranno garantire la possibilità di riparazione in tempi ragionevoli e gratuitamente oppure a prezzi ragionevoli. Sarà inoltre necessario rendere accessibili le informazioni sui servizi offerti e assicurare la disponibilità dei ricambi alle condizioni previste.

Un’altra novità riguarda la garanzia legale: quando il consumatore sceglie di riparare un prodotto difettoso coperto dalla garanzia, il periodo di responsabilità del venditore viene prolungato di almeno 12 mesi, secondo le condizioni stabilite dalla normativa.

Il diritto alla riparazione punta così a favorire un modello di consumo più sostenibile, nel quale i prodotti vengano utilizzati più a lungo prima di essere sostituiti. Oltre a offrire maggiori possibilità di scelta ai consumatori, le misure mirano a ridurre i rifiuti, contenere il consumo di risorse e promuovere nuove opportunità economiche e occupazionali nel settore delle riparazioni.

Quali prodotti sono interessati

Il diritto alla riparazione non riguarda indistintamente tutti i beni in commercio. Gli obblighi specifici si applicano inizialmente a determinate categorie di prodotti elettrici ed elettronici, individuate dalla normativa europea.

Tra questi rientrano:

  • lavatrici, lavasciuga e asciugatrici domestiche;
  • frigoriferi e lavastoviglie;
  • aspirapolvere;
  • telefoni cellulari, telefoni cordless e tablet;
  • display elettronici;
  • apparecchi per il riscaldamento d’ambiente locale a uso domestico;
  • server e dispositivi per l’archiviazione dei dati;
  • apparecchiature di saldatura;
  • prodotti con batterie destinati ai mezzi di trasporto leggeri.

Riparazioni anche fuori garanzia: quali obblighi hanno i produttori

La novità centrale è la possibilità di chiedere la riparazione anche quando la garanzia legale è scaduta. Per i prodotti interessati, il fabbricante dovrà occuparsi dell’intervento direttamente oppure attraverso un altro professionista.

La riparazione dovrà essere effettuata entro un tempo ragionevole e gratuitamente oppure a un prezzo ragionevole. Non è previsto, però, un tariffario unico: il costo dipenderà dal tipo di guasto e dall’intervento necessario, nel rispetto delle nuove disposizioni. I produttori dovranno inoltre fornire informazioni chiare sui servizi di assistenza e sui prezzi indicativi degli interventi più comuni. Le informazioni tecniche, gli strumenti e i pezzi di ricambio dovranno essere accessibili anche ai riparatori indipendenti, secondo le condizioni previste dalla normativa.

Un’altra novità riguarda gli ostacoli alla riparazione. I produttori non potranno rifiutare un intervento soltanto perché l’apparecchio è già stato riparato da un tecnico indipendente o dal consumatore. Non potranno nemmeno introdurre limitazioni tecniche ingiustificate che impediscano di intervenire sul prodotto.

Pezzi di ricambio: per quanto tempo saranno disponibili

Le nuove regole puntano a contrastare uno dei problemi più frequenti per chi vuole riparare un elettrodomestico: l’impossibilità di trovare i componenti necessari. Per le categorie interessate, i produttori dovranno garantire la disponibilità dei ricambi per periodi stabiliti dalle norme europee, generalmente compresi tra sette e dieci anni dalla commercializzazione dell’ultima unità del modello. La durata varia in base al prodotto e al componente.

I ricambi dovranno poter essere sostituiti senza provocare danni permanenti all’apparecchio e, nei casi previsti, utilizzando strumenti comuni. I riparatori indipendenti potranno impiegare componenti originali, usati, compatibili o realizzati con stampa 3D, nel rispetto delle norme sulla sicurezza e della proprietà intellettuale.

Garanzia legale: un anno in più se si sceglie la riparazione

Il nuovo regime introduce una modifica anche alla garanzia legale di conformità. Se un prodotto presenta un difetto coperto dalla garanzia e il consumatore sceglie la riparazione come rimedio, il periodo di responsabilità del venditore viene esteso di 12 mesi. L’estensione si applica agli acquisti effettuati dal 31 luglio 2026 e non significa che ogni riparazione effettuata dopo la scadenza della garanzia faccia ripartire il periodo di copertura.

Occorre infatti distinguere le due situazioni:

  • prodotto in garanzia: se l’elettrodomestico è ancora in garanzia e presenta un difetto di conformità, il consumatore può rivolgersi al venditore per ottenere, alle condizioni previste dalla legge, la riparazione o la sostituzione senza spese;
  • prodotto fuori garanzia: se la garanzia è scaduta, la riparazione può essere a pagamento, pur dovendo rispettare gli obblighi specifici previsti per le categorie interessate.

Preventivi trasparenti e piattaforma europea: le altre novità

Per aiutare i consumatori a valutare le offerte, la normativa introduce anche un modulo europeo di informazioni sulla riparazione. Può essere richiesto per gli interventi su prodotti fuori garanzia e contiene, se fornito dal professionista, indicazioni sul prezzo, sui tempi, sul tipo di lavoro e sugli eventuali costi aggiuntivi. Il professionista non è obbligato a rilasciarlo, ma se lo utilizza l’offerta ha una validità vincolante di 30 giorni.

Entro il 31 luglio 2027 dovrà inoltre essere attivata una piattaforma europea gratuita per individuare riparatori, venditori di prodotti ricondizionati e operatori specializzati nel recupero dei beni difettosi.

  •  

Família Volksbus 2027 fica mais moderna com novo painel digital

A Volkswagen Caminhões e Ônibus (VWCO) passa a equipar toda a família Volksbus com novo painel de instrumentos digital, mas como equipamentos opcionao. Com isso, a marca investe em mais segurança, conforto e tecnologia a bordo dos seus ônibus.

Disponível como opcional a partir de 2027, o novo painel digital poderá equipar todos os modelos de ônibus da marca, proporcionando uma condução ainda mais intuitiva, ergonômica e agradável.

O novo painel de instrumentos é uma alternativa tecnológica à versão analógica atual e estará disponível nos idiomas português, inglês, espanhol e francês.

Totalmente digital, a ferramenta reúne cerca de 80 funcionalidades, entre elas a avaliação do motorista, a indicação do peso por eixo e o controle da altura da suspensão nas versões pneumáticas.

Além do design moderno, o novo painel digital aprimora a visibilidade das informações e a navegação pelos menus, proporcionando mais controle e conhecimento sobre a operação do veículo durante a viagem.

Ergonomia e eficiência

A solução também torna o cockpit mais ergonômico e eficiente ao concentrar informações operacionais em uma única interface e permitir a total personalização de dados conforme as necessidades da operação.

Dessa forma, o motorista acessa com mais agilidade os principais indicadores do veículo, reduz distrações e ganha mais conforto, praticidade e controle ao longo de toda a jornada.

Para os modelos elétricos, o sistema conta ainda com integração ao aplicativo VWCOnnect, que disponibiliza no celular do cliente todas as informações do veículo.

Entre as funcionalidades, estão a interpretação de códigos de falha, consultas operacionais, acompanhamento de revisões, histórico de viagens, visualização do consumo médio e monitoramento de gastos.

Compatível com sistemas Android e iOS, o aplicativo permite ainda o cadastro de até sete veículos em uma única conta, proporcionando uma gestão centralizada e mais eficiente da frota.

O novo painel digital reforça a estratégia da VWCO de ampliar o acesso a tecnologias avançadas em toda a família Volksbus, elevando os níveis de conectividade, inteligência operacional e experiência do cliente a bordo.

The post Família Volksbus 2027 fica mais moderna com novo painel digital appeared first on Diário da Manhã - O Jornal do leitor Inteligente.

  •  

Loulé lança Website dedicado às suas cinco áreas protegidas

Lançado a 18 de outubro, no 16º aniversário das Paisagens Protegidas Locais da Rocha da Pena e da Fonte Benémola.

O Município de Loulé lançou dia 18, o website areasprotegidas.cm-loule.pt dedicado à promoção e divulgação das cinco áreas protegidas locais do concelho: a Paisagem Protegida Local da Rocha da Pena, a Paisagem Protegida Local da Fonte Benémola, a Reserva Natural Local da Foz do Almargem e do Trafal, a Reserva Natural Local da Nave do Barão e o Monumento Natural Local da Gruta de Vale Telheiro.

Cada área protegida tem uma página dedicada, com o seu património natural e cultural, informação técnica e galerias de fotografias e vídeos. Estão também disponíveis os projetos científicos e de monitorização desenvolvidos nestas áreas, propostas para as explorar através de percursos pedestres, paisagens sonoras e rotas do Geoparque Algarvensis, e as notícias sobre a atividade nas áreas protegidas.

“Investir no ambiente e na preservação dos recursos naturais é investir num futuro de qualidade. Com este website, queremos aproximar as pessoas das nossas áreas protegidas, para que as conheçam, as valorizem e nos ajudem a cuidar delas”, afirma Telmo Pinto, presidente da Câmara Municipal de Loulé.

O website responde a uma lacuna há muito identificada pelo Município de Loulé, agregando num só lugar toda a informação disponível sobre estas áreas e facilitando o seu acesso. Afirma-se, assim, como uma ferramenta de transparência e proximidade, que permite à população, à comunidade científica e a todas as entidades envolvidas consultar e acompanhar a informação e as atualizações sobre cada uma destas áreas.

Esta iniciativa é apoiada pelos Fundos Europeus, no âmbito do Programa Regional ALGARVE 2030.

Link do website das Áreas Protegidas de Loulé: areasprotegidas.cm-loule.pt

O conteúdo Loulé lança Website dedicado às suas cinco áreas protegidas aparece primeiro em Sempre à Mão.

  •  

A eleição das Big Techs

Quer receber os textos desta coluna em primeira mão no seu e-mail? Assine a newsletter Xeque na Democracia, enviada toda segunda-feira, 12h. Para receber as próximas edições, inscreva-se aqui.

“Wow”, tuitou Elon Musk, dono do X, depois que as apostas no site Polymarket passaram a favorecer Flávio Bolsonaro na disputa contra Lula, demonstrando quem é seu favorito nas eleições brasileiras. O advogado Martin de Lucca, tuitou: “Primeiro eles cancelaram o X. Depois cancelaram o Rumble. Recentemente, até cancelaram o Polymarket. O tiro saiu espetacularmente pela culatra”, escreveu Lucca, que advoga para a Truth Social, rede de Donald Trump, e para a Rumble, rede social de direita que teve investimento milionário de JD Vance e de Peter Thiel, depois da vantagem de Flávio no primeiro turno. “Que bela manhã, né Brasil?”. 

JD Vance reuniu-se com Flávio Bolsonaro em maio deste ano, e com André Marinho, filho do coordenador de campanha bolsonarista, em abril. Seu aliado e fiador, Peter Thiel, esteve em São Paulo apenas duas semanas depois, em 30 de abril, com uma comitiva de pelo menos 15 executivos, segundo revelou o jornalista Paulo Motoryn. De acordo com o site Amado Mundo, a rede Rockbridge Network, fundada por JD Vance, mantém um representante integrante dentro da sede de campanha de Flávio Bolsonaro em São Paulo, e enviou um plano de trabalho que incluía a criação de um Conselho de Tecnologia para assessorar sua campanha, segundo o Intercept. 

Mark Zuckerberg, em janeiro do ano passado, nomeou o Brasil – sem nomear – ao afirmar que “os países latino-americanos têm tribunais secretos que podem ordenar empresas para silenciosamente derrubar [posts]” e que se uniria ao governo de Donald Trump para lutar contra essas ordens secretas – a referência eram ordens do STF depois da tentativa de Golpe de Estado em 2023. 

Os donos das Big Techs estão acompanhando de perto as eleições brasileiras. Afinal, sabem que elas serão cruciais para definir como será o futuro dos seus negócios. 

O caso mais notório de interferência, até agora, tem sido a Meta – empresa que mais faturou com impulsionamento de campanhas, R$282 milhões. Mesmo assim, funcionários da empresa reclamaram em canais internos da inação dos desenvolvedores lotados nos EUA em reverter o banimento da conta de anúncios da campanha de Lula no Instagram, em 9 de outubro. Os americanos fizeram corpo mole em vez de permitir condições iguais às do adversário, que seguia impulsionando seus conteúdos. 

Mas esse foi apenas um dos eventos. Na semana passada, a IA da Meta permitia que qualquer pessoa criasse imagens pró-Flávio e contra o Lula – acusando o PT de corrupto, por exemplo. Se o mesmo pedido era feito sobre o candidato do PL, a IA respondia que não podia gerar a imagem. A Meta reconheceu que sua IA permitiu a criação de imagens favorecendo Flávio e que “a conta de anúncios da campanha de Lula foi desativada por engano por pouco mais de 1 hora, e não por razões políticas”.

Antes disso, a Meta suspendeu por algumas horas a conta do canal Revelando Brasil no Instagram, que tem publicado vídeos documentais sobre casos envolvendo Flávio Bolsonaro, quando este se tornava o principal assunto das redes, uma semana antes do primeiro turno. Até agora não houve explicação do porquê.    

A tendência para o lado da campanha do filho de Jair incomodou até mesmo o TSE, que na semana passada decidiu que a Big Tech tem que agir com isonomia sobre conteúdos das duas campanhas – e que prove que está fazendo isso. Em caso de descumprimento, a Meta terá que pagar R$ 500 mil por dia.

O Ministério da Justiça acionou a Agência Nacional de Proteção de Dados (ANPD) e o Ministério Público Federal para abrir uma investigação contra a Meta, e a Procuradoria Federal dos Direitos do Cidadão do MPF já abriu um procedimento para investigar a empresa. Além disso, a deputada Érika Hilton (PSOL-SP) está coletando assinaturas para uma CPI na Câmara dos Deputados para investigar se está havendo interferência das Big Techs nas eleições. 

A mobilização chamou a atenção da imprensa internacional – o que forçou a Meta a publicar um comunicado negando tentar interferir nas eleições. A empresa ainda saiu com essa: “Há muito tempo, a Meta alerta que as regras rígidas do Brasil para conteúdo digital aumentam o risco de aplicação excessiva e ameaçam a liberdade de expressão. Desde 2025, essas regras ampliaram a possível responsabilidade das plataformas por conteúdo e anúncios gerados por terceiros” – ou seja, a culpa dela estar prejudicando a campanha petista é da regulação.  

É aí que está o fio da meada. Faz sentido para a Meta e também para outras Techs investirem no fim do governo Lula porque o Brasil é o fiel da balança no sul global em termos de regulação do mundo digital. 

Durante o governo Lula, elas contabilizaram muitas derrotas: o banimento do Twitter pelo STF; a decisão do STF de responsabilizá-las legalmente por conteúdo ilegal; o Eca Digital, conhecido como “Lei Felca”; a decisão do Cade de abrir uma investigação conta o Google por concorrência desleal ao jornalismo ao lucrar com o conteúdo sem pagar por ele, além de outras decisões da Secretaria Nacional do Consumidor (Senacom), do MJ, e da ANPD – por exemplo, a agência obrigou a Meta a informar os usuários e pedir permissão sobre uso de conteúdos de usuários no Facebook, WhatsApp, e Instagram para treino no IA. Recentemente, as “lives” do Discord foram banidos depois do suicídio de uma menina de 13 anos.  

Flávio e a bancada digital já avisaram que querem reverter todas essas regras. Flávio planeja um “revogaço” dos decretos de Lula que regulamentaram a decisão do STF sobre a responsabilização das plataformas, que estabeleceu a ANPD como agência reguladora. A “bancada da liberdade de expressão digital”, que tem nomes como Carol di Toni, Filipe Barros e Carlos Jordy, do PL, quer que o Congresso defina as responsabilidades da ANPD.     

Só que, no Brasil, a discussão sobre redes sociais e Big Techs ultrapassou, e muito, a esfera do Congresso. É o que mostra o caso da interferência da Meta nas eleições. Arrisco dizer que o Brasil é o único país em que a sociedade tem clareza dos riscos representados pelas Big Techs. Não se trata de um partido, um político ou um punhado de ONGs: é um país se mobilizando para conter os danos da tecno-oligarquia. 

Hoje às 17h, a pressão vai aumentar. Organizações da sociedade civil e movimentos sociais convocam a sociedade para um ato pacífico na sede da Meta, na Faria Lima, em São Paulo.

E agora, volto ao início da minha coluna. Se as Big Techs estão de olho nas nossas eleições, o mesmo é verdade para a crescente comunidade de especialistas, legisladores, jornalistas e ativistas que se importam com a batalha mundial da humanidade contra essa oligarquia. Com as eleições, o epicentro desta luta volta a ser o Brasil – e isso não vai terminar no domingo, vença quem vencer. O Brasil seguirá tendo um dos movimentos atuantes e mais robustos de pressão e organização cívica para emparedar as Big Techs – um movimento, ouso dizer, irreversível.  

  •  

Meta barra mais conteúdos pró-Lula e progressistas que pró-Flávio, aponta levantamento

A Meta, responsável por Instagram, Facebook, Threads e WhatsApp, foi parar no centro do debate sobre as eleições após restrições atingirem conteúdos pró-Lula e levantarem acusações de tratamento desigual entre grupos que disputam a presidência do Brasil.

Um levantamento da CTRL+Z ao qual a Agência Pública teve acesso documentou mais de mil casos de restrições e banimentos nas plataformas da empresa na primeira quinzena de outubro, dos quais 22% envolvem contas ou publicações censuradas sem explicação.

Dentre esses conteúdos, a maior parte (54%) foi classificada como de posição política indeterminada, isto é, não era possível identificar se eram favoráveis a um candidato específico. Porém, dentre as postagens que foram restritas pela Meta e puderam ser classificadas, nove em cada dez eram pró-Lula ou conteúdos progressistas.

Segundo o documento, a Meta tem removido publicações, desativado contas e limitado o alcance de conteúdos sem apresentar justificativas claras ou oferecer mecanismos acessíveis de contestação.

O tipo mais frequente é a perda de alcance, com 356 ocorrências, seguida por restrições de repostagem (163), restrições de conta (125), banimentos de publicações (119) e banimentos de contas (116). O levantamento também identificou 101 casos classificados como indeterminados, além de bloqueios de conta (40), redução de visibilidade nas buscas (38), restrições de comentários (36), banimentos relacionados a comentários (22), restrições de impulsionamento (14) e comentários ocultados (13).

  • Postagens afetadas pela moderação da Meta
  • Postagens afetadas pela moderação da Meta

Para Yasmin Curzi, professora e pesquisadora de direito digital na FGV Rio, as denúncias indicam uma possível assimetria no tratamento de diferentes setores políticos. “Estamos vendo que essas suspensões não afetam todos os espectros políticos igualmente, mas sim setores progressistas, imprensa independente, movimentos sociais e políticos de esquerda”, afirma.

A Federação Nacional dos Jornalistas (FENAJ) denunciou, ainda em junho, a derrubada de perfis ligados à mídia independente às vésperas do período eleitoral. Em outro episódio, em 23 de setembro, a Meta desativou a conta de anúncios da campanha de reeleição do presidente Lula, sem explicar publicamente os motivos da decisão.

Durante o primeiro turno, a empresa afirmou ter removido publicações de ministros, jornalistas e militantes para cumprir decisões do Tribunal Superior Eleitoral (TSE). Segundo as denúncias reunidas pelo levantamento, porém, as remoções ocorreram sem aviso prévio, justificativas individualizadas ou canais acessíveis de recurso. A campanha do PT também denunciou ao TSE restrições na distribuição de publicações de Lula e de perfis aliados, que, segundo a campanha, poderiam comprometer a paridade da disputa com o senador Flávio Bolsonaro.

Curzi avalia que a falta de explicações e de mecanismos efetivos de contestação amplia o poder das plataformas sobre o debate público. “Sem explicação e sem chance real de recurso, a empresa acaba decidindo, na prática, quem pode participar e quem é mais ouvido no debate público”, diz.

A pesquisadora também questiona a ideia de que a desigualdade de alcance entre grupos políticos decorra apenas da capacidade de comunicação de cada campo. Para ela, é necessário considerar o funcionamento das próprias plataformas e seus interesses comerciais, analisando que a Meta tem silenciado sistematicamente atores que contrariam seu modelo de negócio, em um movimento que, segundo sua avaliação, ficou mais evidente após a vitória de Donald Trump nas eleições presidenciais dos Estados Unidos, em 2024.

Denúncia: IA da Meta gera imagens favoráveis a Flávio, mas não a Lula

As críticas contra a Meta ganharam ainda mais repercussão nesta quarta-feira, 14 de outubro, quando usuários da internet identificaram diferenças na geração de imagens pela Meta AI.

Em vários testes, o programa de inteligência artificial produziu imagens com material de propaganda de Flávio Bolsonaro, mas não de Lula. A coligação Brasil Pronto Pra Mais, que apoia a candidatura de Lula, acionou novamente o Tribunal Superior Eleitoral (TSE) para questionar o funcionamento da ferramenta. O pedido aponta tratamento desigual e também denuncia restrições ao alcance de publicações da campanha petista. Diante das suspeitas de interferência da empresa nas eleições, Lula determinou ainda que sua campanha apresente uma denúncia à Organização dos Estados Americanos (OEA) contra a Meta.

Programa de inteligência artificial da Meta montou imagens de propaganda de Flávio Bolsonaro, mas não de Lula

À Folha, a Meta respondeu ter proibido “temporariamente a recomendação de candidatos ou a geração de imagens deles”, em cumprimento com as regras eleitorais do Brasil. “Tomamos medidas adicionais para que comandos usando apenas o primeiro nome dos candidatos e seu número nas urnas também não produzam imagens”.

Segundo a BBC, a Meta prometeu alterar sua IA após as acusações de favorecimento a Flávio Bolsonaro.

Enquanto derruba postagens, Meta deixa rede de robôs atuar nas eleições

As denúncias compiladas pela CTRL + Z também mostram um contexto controverso: a circulação de conteúdos políticos produzidos com inteligência artificial e automatizados tem passado despercebida pela moderação da plataforma e não foram derrubadas. Um levantamento do Instituto Democracia em Xeque obtido pelo Aos Fatos revelou que uma rede de 255 perfis automatizados teria alcançado 58 milhões de visualizações em um único mês, simulando apoio à família Bolsonaro e ao ministro André Mendonça, além de ataques ao Lula e ao STF.

De acordo com o projeto VigIA, da Agência Lupa, dos 64 conteúdos sintéticos identificados entre 1º e 5 de outubro, 61 continuavam disponíveis em 7 de outubro.

Outra pesquisa da Anistia Internacional apontou falhas da Meta na identificação de anúncios de desinformação eleitoral no Brasil, questionando a capacidade da empresa de detectar conteúdos que prejudicam o debate público, enquanto publicações legítimas são removidas ou restringidas.

Para Curzi, as restrições denunciadas podem afetar diretamente a igualdade de condições entre as candidaturas. Ela cita, entre os exemplos, dificuldades na produção de materiais de campanha do PT para ferramentas de inteligência artificial, a redução do alcance de publicações favoráveis ao partido e restrições ao impulsionamento de conteúdos progressistas. Na avaliação da pesquisadora, esses episódios interferem na isonomia eleitoral.

Meta é acusada de não bloquear conteúdos produzidos com IA e impulsionado por contas automatizadas

Falta de transparência e responsabilidade das plataformas

As denúncias de restrições e banimentos na Meta levantam dúvidas sobre qual dispositivo legal poderia ser acionado no Brasil contra a plataforma. André Fernandes, diretor do Instituto de Pesquisa em Direito e Tecnologia do Recife (IP.rec), afirma que a atuação da Meta deve ser analisada à luz do Marco Civil da Internet (MCI), da Lei Geral de Proteção de Dados (LGPD), da decisão do Supremo Tribunal Federal sobre o artigo 19 do MCI e das resoluções eleitorais.

O Marco Civil da Internet estabelece princípios como a liberdade de expressão e a proteção dos direitos dos usuários, enquanto a Lei Geral de Proteção de Dados (LGPD) prevê garantias relacionadas à transparência, à não discriminação e à revisão de determinadas decisões automatizadas. A decisão do STF sobre o artigo 19 do Marco Civil redefiniu parâmetros de responsabilização das plataformas por conteúdos de terceiros. 

Já o Supremo Tribunal Federal (STF), em decisão de junho de 2025, declarou parcialmente inconstitucional o regime do artigo 19 do MCI e estabeleceu novos parâmetros para a responsabilização civil das plataformas por conteúdos de terceiros, incluindo hipóteses de responsabilização após notificação extrajudicial e situações em que há dever de atuação proativa. A decisão, contudo, não criou um regime geral para banimentos de contas ou redução de alcance. 

No âmbito eleitoral, a Resolução TSE nº 23.610/2019, atualizada para as eleições de 2026, estabelece regras para a propaganda na internet e impõe às plataformas deveres de prevenção e mitigação da desinformação que possa comprometer a integridade do pleito. A norma também exige planos de conformidade que detalhem medidas adotadas pelas empresas, enquanto a Portaria TSE nº 463/2026 prevê informações sobre políticas de moderação, canais de denúncia e contestação e mecanismos de transparência na publicidade política. As regras não proíbem toda remoção ou restrição de conteúdo, mas permitem questionar se as medidas adotadas seguem critérios compatíveis com a legislação eleitoral e se eventuais diferenças de tratamento comprometem a igualdade entre candidaturas e o direito à informação.

Fernandes observa que as normas eleitorais estabelecem obrigações específicas para as plataformas, inclusive em relação à circulação de conteúdos e à recomendação de publicações. O problema, segundo ele, surge quando medidas de moderação são aplicadas sem informações suficientes para que os usuários compreendam e contestem as decisões.

“A liberdade de expressão, que pode ser legitimamente restrita por uma regra de legalidade, emanada de autoridade competente, começa a ruir quando essas ações e decisões são tomadas sem devido processo informacional, sem informe detalhado de qual postagem, qual parte, o motivo da suspensão”, afirma.

Para Fernandes, a ausência de transparência compromete o escrutínio público e o direito à informação. Ele também aponta que os algoritmos de recomendação podem reforçar bolhas de conteúdo e câmaras de eco, priorizando a viralização em detrimento da qualidade informativa. Esse funcionamento, avalia, contribui para a disseminação de desinformação e para o enfraquecimento do debate democrático.

Curzi também defende uma investigação mais direta sobre a atuação da Meta. Na avaliação da pesquisadora, o Ministério Público Federal (MPF) e a Advocacia-Geral da União (AGU) deveriam apurar as denúncias de tratamento desigual entre as candidaturas, considerando as evidências reunidas pela CTRL+Z.

A pesquisadora afirma ainda que declarações de representantes de grandes empresas de tecnologia e de autoridades norte-americanas levantam questionamentos sobre possíveis interesses políticos envolvidos na atuação das plataformas. Ela avalia que a Meta pode ter interesses convergentes com setores que defendem a revogação ou o bloqueio de regulações sobre as big techs no Brasil. Trata-se, segundo Curzi, de uma hipótese que demanda investigação sobre as decisões e seus efeitos concretos.

Meta reconhece falhas técnicas, mas diz que algoritmo não tem viés ideológico

Em 10 de outubro, o ministro Marco Aurélio Bellizze, do TSE, deu prazo de 48 horas para que a Meta prestasse esclarecimentos sobre as restrições denunciadas pelo levantamento. A cobrança incluiu os registros de moderação e as justificativas específicas para cada bloqueio. 

Em manifestação apresentada ao TSE, a Meta reconheceu falhas técnicas relacionadas a anúncios e publicações da campanha de Lula, mas negou que seus algoritmos tenham viés ideológico ou sejam usados para favorecer candidaturas. A empresa afirmou que os problemas não afetaram exclusivamente o Brasil ou contas específicas e sustentou que seus sistemas seguem critérios objetivos, públicos e auditáveis pela Justiça Eleitoral. Também declarou cumprir as normas eleitorais e estar comprometida com a isonomia no uso de suas plataformas, rejeitando as acusações de interferência na disputa. 

A empresa também assinou um memorando com o TSE e apresentou um plano de ação para lidar com questões relacionadas à moderação de conteúdos eleitorais.

A petição feita pela CTRL + Z, no entanto, considera insuficientes os compromissos assumidos sem a divulgação de dados, critérios de decisão, justificativas e mecanismos efetivos de revisão.

Grupo responsável por levantamento pediu ao presidente do TSE, Kássio Nunes Marques, que a Meta adote medidas urgentes para enfrentar as denúncias

O documento solicita que o presidente do TSE, Kássio Nunes Marques, determine à Meta a adoção de medidas imediatas para enfrentar as denúncias. Entre os pedidos estão a restauração de conteúdos e contas removidos por manifestações políticas legítimas, a proteção de perfis de jornalistas, veículos de comunicação e movimentos sociais e o fim de restrições de alcance aplicadas sem notificação ou possibilidade de recurso, prática conhecida como shadowban.

O documento também pede que a empresa informe ao tribunal e ao público quantas contas foram banidas e quantas publicações foram removidas no Brasil desde o início do período eleitoral de 2026. Os dados deverão ser discriminados por plataforma, categoria de infração e tipo de medida, incluindo remoções, suspensões temporárias e desativações definitivas.

  •  

Big Problema

O Big Problema é uma conversa sobre o impacto das escolhas de quem está com a caneta na mão. Esse podcast narrativo foi idealizado pela primeira turma de trainees da Agência Pública e procura entender como grandes empreendimentos têm impactado a cultura local das cidades brasileiras. Sabe quando bate um desespero porque a solução dos problemas ao seu redor não parece estar sob seu controle? Então, esse é um Big Problema.

A cada episódio, uma reportagem em áudio parte da vivência de um dos trainees para abordar como nossa relação com o espaço tem sido transformada com a chegada de gigantes da tecnologia e mais. Olhando as particularidades de cada cidade, esperamos mostrar que a distância não deve nos enganar: no fim, um problema local também é um problema coletivo. O nosso questionamento é: em nome dos interesses de poucos, o que temos deixado de fazer?

  •  
❌