Já estávamos com saudade de ouvir isto … O toque mais famoso da história dos telemóveis não nasceu num estúdio: são uns segundos de “Gran Vals”, peça para guitarra que o espanhol Francisco Tárrega escreveu em 1902. No fim dos anos 1990 e início dos 2000, havia um som que se ouvia em todo o lado. Nas ruas, nos cafés, aeroportos, centros comerciais, salas de reuniões. Nos cinemas, a meio dos filmes, como não podia deixar de ser. E em casa, até em casa. Se um telemóvel tocava, era quase certo que dava aquela melodia. Nessa altura ainda não se
Já estávamos com saudade de ouvir isto ... O toque mais famoso da história dos telemóveis não nasceu num estúdio: são uns segundos de "Gran Vals", peça para guitarra que o espanhol Francisco Tárrega escreveu em 1902. No fim dos anos 1990 e início dos 2000, havia um som que se ouvia em todo o lado. N
Nem no maior viveiro mundial de vídeos feitos por IA as pessoas estão dispostas a pagar bilhete para a ver. O primeiro filme chinês inteiramente gerado por inteligência artificial estreou na sexta-feira, no que promete ser um teste difícil nas bilheteiras para a indústria tecnológica em expansão do país. Mas a venda antecipada de bilhetes está a ficar aquém do esperado. Segundo a plataforma de bilhetes Maoyan, estão marcadas para sexta-feira mais de 10.000 sessões do thriller de ficção científica “Sanxingdui: Future Past“. A recetividade do público tem sido reduzida. As receitas do filme aproximavam-se dos 290.000 yuans (38 mil
Nem no maior viveiro mundial de vídeos feitos por IA as pessoas estão dispostas a pagar bilhete para a ver. O primeiro filme chinês inteiramente gerado por inteligência artificial estreou na sexta-feira, no que promete ser um teste difícil nas bilheteiras para a indústria tecnológica em expansão do
E9X, o avião que mostra que voar sem querosene já não é apenas um sonho. Pilotos já aprendem nos Países Baixos. Uma empresa neerlandesa está a desenvolver um avião comercial totalmente elétrico, capaz de transportar 90 passageiros e percorrer até 1000 quilómetros com recurso a baterias. O projeto E9X, da Elysian Aircraft, pretende contribuir para a redução das emissões poluentes da aviação e poderá entrar em serviço comercial em 2034. Os primeiros ensaios de voo de um demonstrador à escala já começaram nos Países Baixos, marcando uma nova etapa no desenvolvimento desta tecnologia. A iniciativa surge num contexto de crescimento
Investigadores de Cambridge criaram um espectrómetro ótico compacto que identificou alimentos, plásticos e medicamentos nos testes e demonstrou potencial para medir glicose e álcool sem perfuração. Os espetrómetros óticos — os aparelhos que lêem a composição química das coisas pela luz que elas absorvem ou refletem — estão por trás de meio mundo de tecnologia, da análise de materiais à medicina. O problema sempre foi encolhê-los. Quando se tornam pequenos, perdem precisão, e ficam bons só para identificações grosseiras, não para medir a sério. Uma equipa da Universidade de Cambridge, juntamente com a start-up GlitterinTech criada pelo mesmo grupo, diz
Um pedaço de gelo. Cristais de origem vegetal. E uma proteína feita à medida. Resultado: gelo 10 vezes mais resistente. Durante a Segunda Guerra Mundial, a Marinha Real britânica testou a ideia de usar gelo reforçado com pasta de madeira para construir um porta-aviões. O material compósito, conhecido como Pykrete, era aparentemente tão resistente como o betão, desde que se mantivesse congelado. O navio teria sido, na prática, um icebergue flutuante, feito à medida e reforçado, de onde os aviões descolavam e aterravam. Mas, com a subida dos custos e o aparecimento de melhores alternativas, o projeto acabou por ser
He de reconocer que, hasta ahora, creía que la postura escorada de los gobiernos autonómicos en favor de los centros de datos se debía a la misma injusta mezcla que nos afecta a buena parte de los españoles: la falta de información por parte de las grandes corporaciones promotoras y la diseminación por estas de algunos datos confusos y sobredimensionados en empleo e inversión. La labor que he tratado de desempeñar estos últimos meses, como investigador predoctoral del CSIC y de la UC3M, ha sido precisamente tratar de poner la información a disposición de los vecinos y las administraciones afectadas por estas instalaciones. Es por ello que recibí con ilusión la invitación de Unidas por Extremadura para comparecer en la Comisión de Economía, Empleo y Transformación Digital de la Asamblea de Extremadura con el objeto de ofrecer un análisis científico de los beneficios y riesgos asociados a los proyectos de instalación de grandes centros de datos en esta tierra. La misma tierra que cultivaron mis abuelos y de la que emigraron con la intención de que sus nietos pudieran estudiar en las instituciones en las que a día de hoy trabajo.
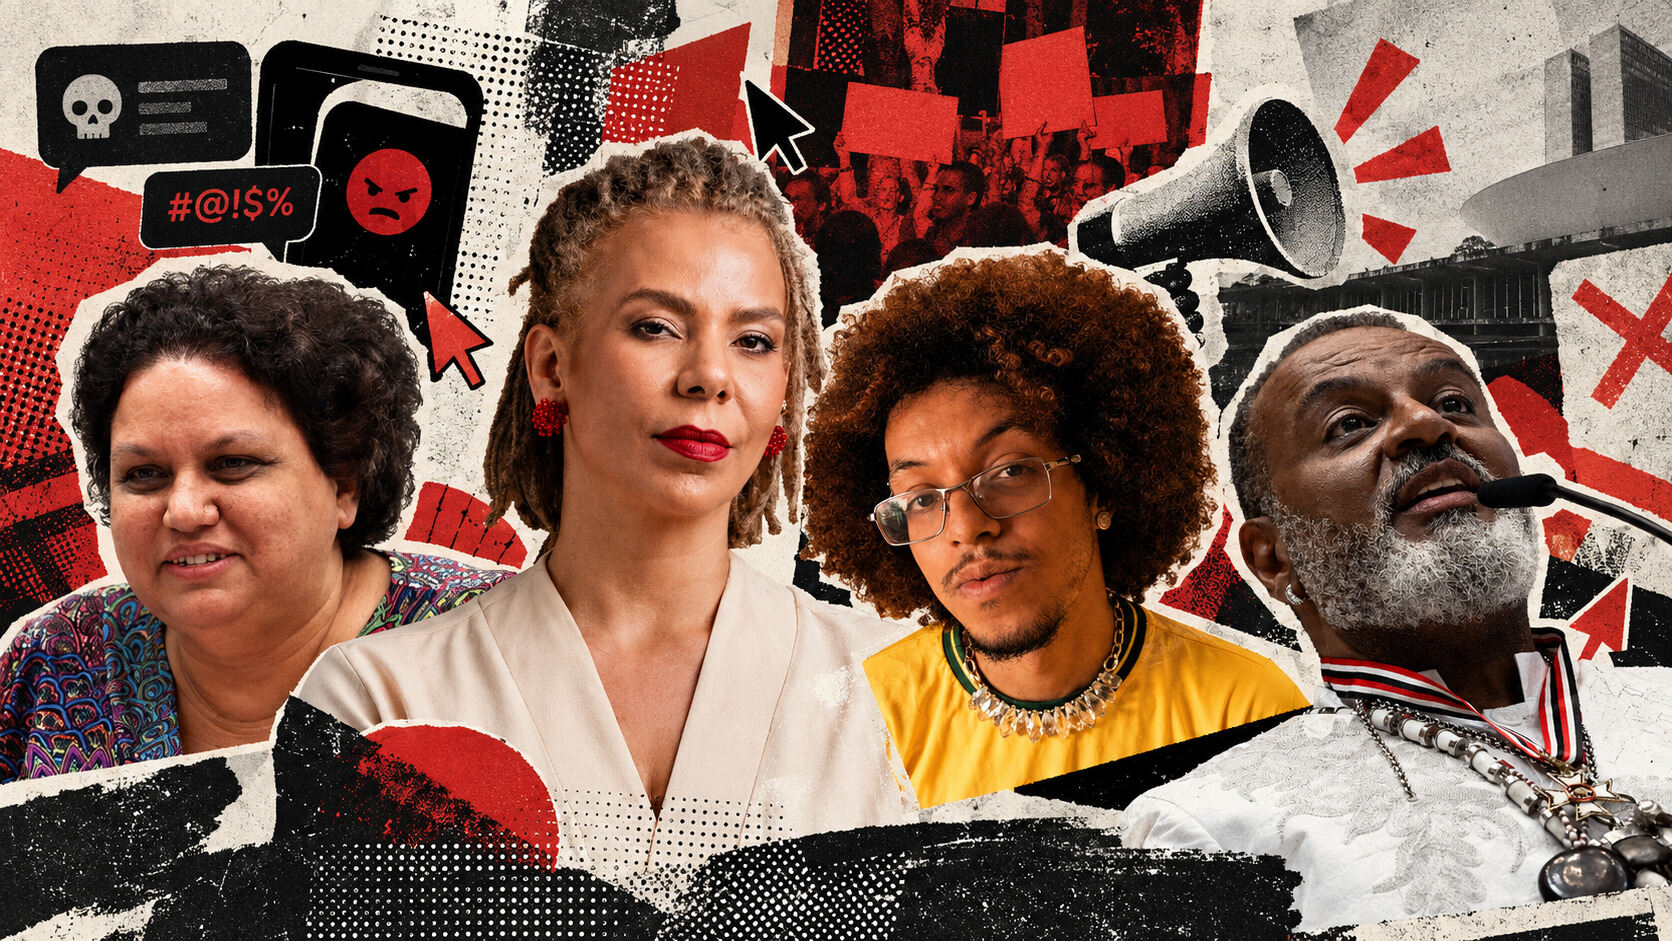
Os perfis nas redes sociais do jornalista e comunicador popular Mateus Fernandes, de 26 anos, sempre articularam debates sobre raça, meio ambiente e participação política a partir da periferia de São Paulo. A decisão de declarar o voto no presidente Lula no segundo turno das eleições custou a liberdade e tranquilidade de Mateus. Conhecido nas redes como @omateuso, seu perfil divulgou uma nota pública no dia 12 de outubro informando que ele havia recebido oito ameaças de morte e tortura, com referências à Ku Klux Klan e saudações nazistas. Além disso, seu endereço residencial foi exposto em comentários no Facebook, o que motivou o jornalista a sair de casa por medo de ser assassinado.
As ameaças surgiram após a participação de Mateus na campanha de “vira-voto” com centenas de criadores de conteúdo. Sem respostas efetivas às denúncias enviadas à Meta, Mateus e sua equipe jurídica de apoio registraram boletim de ocorrência por racismo, apologia ao nazismo, intolerância religiosa e ameaça. Também levou o caso ao Ministério Público de São Paulo (MP-SP) e à Polícia Civil.
O caso de Mateus não é isolado. Ele se soma a episódios de intimidação contra parlamentares e agentes políticos registrados em diferentes estados durante o período eleitoral. Os dados após o primeiro turno confirmaram o diagnóstico: segundo levantamento da organização de Direitos Humanos Terra de Direitos e da Justiça Global, divulgado no dia 7 de outubro, o Brasil registrou 134 episódios de violência política em 50 dias de campanha, uma média de um caso a cada nove horas.
Segundo a pesquisa, dos 134 episódios registrados no primeiro turno, 102 foram dirigidos a pessoas com candidaturas registradas, o que equivale a 76,1% do total. Os outros 32 casos atingiram quem não disputava eleições: foram vítimas 19 vereadores, 3 prefeitos, um vice-prefeito e dois secretários. Também houve quatro casos contra dirigentes partidários e dois contra sedes do PT e a equipe de uma candidata.
Um exemplo foi da deputada federal eleita com a melhor votação de Minas Gerais, Ana Elisa (PT-MG), de 21 anos, a mulher mais jovem da história do país e assumir uma cadeira na Câmara dos Deputados. Logo após a confirmação do resultado das urnas, ela passou a ser alvo de perseguição e ameaças de morte.
No Amazonas, a deputada estadual e candidata a vice-governadora Alessandra Campêlo (PSD) denunciou ter sido ameaçada durante um debate eleitoral promovido pela TV Norte Amazonas. Alessandra disputa o segundo turno ao Governo do Estado ao lado de Omar Aziz (PSD) contra a chapa da Professora Maria do Carmo (PL).
Um homem da coligação adversária foi flagrado, nos bastidores, fazendo um gesto de degolamento enquanto a encarava. Tratava-se de Kidson Maia, que buscou uma vaga de deputado estadual no Amazonas, mas não foi eleito, ficando como 1° suplente. Segundo o portal G1, Alessandra apresentou uma representação criminal e, com isso, a juíza eleitoral Bárbara Folhadela Paulain determinou que Kidson e o deputado federal eleito Sargento Salazar (PL) mantenham distância mínima de 200 metros da parlamentar, proibiu qualquer tipo de contato e suspendeu o porte de armas da dupla. A Agência Pública solicitou um posicionamento do Tribunal Regional Eleitoral do Amazonas mas não obteve retorno até o fechamento desta reportagem. O espaço segue aberto.
Além de candidatas, minorias políticas tornam-se alvo
A violência política segue um padrão na escolha das vítimas: atingem sobretudo pessoas negras, mulheres, populações periféricas, entre outros grupos marginalizados que ocupam o debate público. Em setembro, uma articulação de quase 70 organizações da sociedade civil (entre elas o Instituto Marielle Franco, Terra de Direitos, Justiça Global, Articulação de Mulheres Negras Brasileiras) entregou uma nota coletiva ao Tribunal Superior Eleitoral (TSE Mulheres). O documento exige medidas de prevenção, investigação e responsabilização diante da escalada do racismo, misoginia e exposição de dados pessoais direcionada a candidatas e ativistas.
Um estudo publicado em 2025 pelo Instituto Marielle Franco, já mostrava que 69% das vítimas de violência política virtual de gênero e raça são mulheres pretas e pardas, e 84% dos casos se concentram estão concentrados contra lideranças filiadas a legendas progressistas. Nesses espaços, a identidade racial e a atuação em defesa dos direitos humanos funcionam como catalisadores para campanhas orquestradas de difamação e intimidação física.
Para o advogado Thiago Farias, que representa Mateus Fernandes junto ao Ministério Público de São Paulo, as agressões se tornam bem mais graves quando ultrapassam as telas. “Quando a ameaça cita a rua, o bairro e o trajeto cotidiano de um comunicador, a violência deixa de ser uma agressão virtual difusa e passa a operar como uma tecnologia de confinamento territorial”, explica o jurista. “Não atinge apenas o Mateus, mas envia um recado de intimidação a todo corpo negro e periférico que tenta ocupar o debate.” Farias afirma que essa violência atua em duas frentes: a pressão psicológica e o confinamento.
Pressão e confinamento que impõem custos invisíveis às vítimas e seu entorno. Na segunda-feira seguinte ao primeiro turno, 5 de outubro, o babalorixá, professor e escritor Sidnei Nogueira transmitia uma live ao lado da professora da Unifesp Ellen de Lima Souza. A transmissão lançava um curso sobre saberes de terreiro e os ensaios da teórica feminista negra norte-americana Bell Hooks e da escritora burquinense Sobonfu Somé. Embora a aula não tratasse de política eleitoral, o pai de Santo comentou sua esperança em um resultado democrático no segundo turno. A partir daí, a transmissão passou a ser invadida por dezenas de comentários de ódio, ofensas intolerantes e ataques bolsonaristas.
Para o Babalorixá, o link da transmissão provavelmente foi compartilhado em grupos de mensagens da extrema direita: “não reconheci aquelas pessoas das interações comuns da minha página”, relata. Sidnei já evitava andar a pé pelo próprio bairro por medo. Depois dos ataques, passou a usar mais transportes privados, o que gerou um custo financeiro não planejado. Integrantes de sua comunidade religiosa, seus filhos de Santo, também organizaram uma rede de acompanhamento para que ele não circule sozinho. “A política do ódio substituiu o debate saudável”, reflete Nogueira.
Apesar da violência, a reação dos seguidores do professor abriu caminhos de solidariedade. Pessoas de fora de São Paulo que acompanhavam a transmissão passaram a denunciar os perfis agressores em seus próprios estados, pois se sentiram atingidos pelo discurso de ódio. Diante da gravidade dos ataques, a defesa de Sidnei estuda levar a denúncia à esfera federal.
Se as ameaças visam intimidar, podem ter um efeito contrário. A exposição do caso do pai de Santo Sidnei Nogueira também encorajou outras lideranças religiosas a se posicionarem. “Depois desse episódio, um outro Pai de Santo me mandou mensagem dizendo que não tinha se posicionado até então, mas se sentiu impelido a se manifestar após a repercussão da minha denúncia”, relata Sidnei. Para ele, isso reforça a necessidade de não recuar nem se calar diante da intimidação: “a verdade não tem pressa”, conclui.
O modelo de negócio do ódio e a omissão das Big Techs
Para especialistas e vítimas, a proliferação desses ataques está diretamente conectada à tolerância e ao modelo econômico das empresas de tecnologia.
Ex-deputada federal e cientista política, Áurea Carolina, que teve 2,6 milhões de votos ao Senado por Minas Gerais em 2026, afirma que “o negócio dessas plataformas é baseado em publicidade e retenção de público”. Para ela, a violência atua como um “veneno invisível” que desestimula a presença de mulheres negras na política formal. “Elas [big techs] lucram inclusive com anúncios de golpes e conteúdos de incitação. E há um alinhamento ideológico e de privilégio: dados mostram como algoritmos entregam mais alcance para a extrema-direita enquanto censuram ou reduzem a entrega de perfis progressistas”, analisa Áurea.
A professora e ativista feminista Lola Aronovich, umas das primeiras mulheres a receber e combater os discursos de ódio na internet, cuja perseguição deu origem à Lei 13.642/2018 (Lei Lola), aponta que o ecossistema digital se deteriorou a partir de 2016: “as Big Techs sempre difundiram ódio porque lucram com o engajamento pelo ultraje. Com as eleições de Donald Trump nos EUA e Jair Bolsonaro no Brasil, a ‘machosfera’ e os grupos extremistas perderam a vergonha de expor o rosto. Viram que discursos de misoginia e violência não eram punidos, mas recompensados com o poder”, pontua.
Na análise do advogado Thiago Farias, a facilidade com que discursos extremistas se convertem em perseguição tem relação com as políticas de moderação das empresas de tecnologia.
“As plataformas digitais precisam abandonar as suas convenientes posturas de distância do debate público. Ficou escancarado no debate público recente, especialmente nos períodos eleitorais, que existe uma assimetria gritante na aplicação dos termos de uso quando o conteúdo partia da extrema direita, permitindo que a desumanização e a incitação ao ódio corressem soltas; em contrapartida, vozes progressistas, periféricas e democráticas, que buscavam apenas qualificar o debate público, foram sistematicamente silenciadas ou punidas com rigor desmedido”, argumenta.
Farias defende que as redes deixem de usar algoritmos que tratam o engajamento com o ódio como motor de distribuição. Também apela para que elas cooperem imediatamente com a Justiça, fornecendo dados cadastrais e registros de conexão dos agressores.
Jornalismo investigativo é antídoto contra a desinformação. Ajude a garantir informação acessível e gratuita para mais pessoas. Faça um Pix para contato@apublica.org ou doe em apoie.apublica.org.
Partidos também devem se envolver e se responsabilizar
Áurea Carolina avalia que a lei “aumenta a pena e tipifica o crime, mas não prevê nenhuma política pública para prevenir nem cria estruturas de proteção.” Para a ex-deputada, a omissão dos partidos políticos diante dos ataques é um dos principais fatores que deixam as candidatas desprotegidas nas campanhas. Como alternativa, ela defende a criação de um fundo emergencial com recursos do Fundo Eleitoral: a medida destinaria parte da verba pública de campanha para custear ações imediatas de proteção (como escolta, suporte psicológico, veículos blindados ou relocação de domicílio) em até 48 horas após o registro da ameaça.
“Os partidos são omissos, para não dizer coniventes. Se é de interesse do Brasil financiar candidaturas de todo o espectro político, também deve ser de interesse do país garantir que todas as candidaturas de mulheres concorram em condições de igualdade e segurança. Não dá para esperar um mês de trâmite burocrático partidário quando a vida e o mandato de uma mulher estão em jogo”, defende a cientista política.
Por outro lado, leis focadas em investigação digital têm utilidade quando há vontade política. Lola Aronovich destaca que a Lei Lola (Lei 13.642/2018), que autoriza a Polícia Federal a investigar crimes cibernéticos de misoginia e ódio com repercussão intermunicipal ou internacional, passou a ser aplicada de forma mais firme a partir de 2023. “Hoje ela é usada pela PF para desmantelar fóruns que planejam massacres em escolas, redes internacionais de abuso digital e campanhas organizadas de incitação à violência contra mulheres.”
Apesar dos avanços legais, os órgãos de segurança ainda enfrentam questões operacionais. A Lei 14.192/2021 tipifica a violência política de gênero, mas a aplicação das normas segue desafiada pela velocidade das ameaças. Segundo Thiago Farias, instituições como a Delegacia de Crimes Raciais e Delitos de Intolerância (DECRADI) e o GECRADI, no Ministério Público de São Paulo, são conquistas históricas dos movimentos sociais. Ainda assim, enfrentam limitações de alcance e lentidão burocrática para preservar provas digitais com a urgência necessária.
No Congresso Nacional, há uma proposta em tramitação buscam enfrentar essas brechas: o PL 3191/2026, de autoria da deputada Sâmia Bomfim (PSOL/SP), altera a Lei de Violência Política contra a Mulher (Lei 14.192/2021) e o Código Eleitoral. A proposta tipifica expressamente como violência política de gênero a manipulação digital, o uso de inteligência artificial (deepfakes) e a disseminação de conteúdos falsos ou difamatórios destinados a induzir ao erro sobre a opinião ou identidade de candidatas e parlamentares. Protocolado em junho de 2026, o projeto passa pela análise das comissões da Câmara antes de seguir para votação.
Outro lado
Procurada pela reportagem, a Meta informou por meio de nota, que: “não permite ameaças, intimidação, conduta de ódio ou exposição não autorizada de dados pessoais, inclusive no contexto eleitoral”. A empresa afirmou que qualquer usuário pode denunciar violações diretamente nas redes (Facebook, Instagram e Threads) e ressaltou que mantém, para as Eleições 2026, canais dedicados à Justiça Eleitoral, partidos e candidatas, além de um guia de segurança voltado a mulheres na política. “Removemos conteúdos que violam nossas regras, e contas infratoras podem ter recursos limitados, ser suspensas ou desativadas”, declarou o porta-voz da plataforma.
Guia prático
A pedido da Agência Pública, a advogada especialista em Direito Digital Elaine Keller criou um série de orientações para vítimas de ameaças no ambiente digital
O que fazer em caso de perseguição e ataques virtuais?
1. Qual é o limite entre a liberdade de expressão e o crime de ódio ou perseguição?
A crítica e o debate, mesmo contundentes, são legítimos no ambiente democrático. No entanto, a liberdade de expressão não é absoluta e não pode servir de escudo para ofensas, ameaças, misoginia ou ataques à honra e à dignidade. Quando o limite é ultrapassado, configura-se abuso de direito e ilícito civil e penal (injúria, difamação, ameaça e perseguição).
2. Sofri um ataque ou ameaça na rede. Qual deve ser a minha primeira atitude?
A primeira providência imediata é preservar as provas das agressões (mensagens, comentários, áudios, vídeos e links/URLs das publicações) e denunciar o conteúdo nos canais da própria plataforma. Se persistir ou houver ameaça grave e exposição de dados (doxxing), procure imediatamente a polícia para registrar um Boletim de Ocorrência e busque orientação jurídica.
3. Tirar um simples print (captura de tela) serve como prova na Justiça?
Nem sempre. Para ter validade no Judiciário, a prova digital precisa cumprir três requisitos: autenticidade (origem), integridade (garantia de que não foi manipulada) e licitude. Um print isolado pode ser contestado. O ideal é salvar as URLs exatas, a navegação gravada, manter os arquivos originais sem alteração e, se possível, contar com orientação jurídica ou registros de preservação técnica (como ata notarial em cartório ou plataformas com tecnologia de blockchain).
4. O agressor usou um perfil falso ou sem foto. É possível identificar quem está por trás?
Sim. O anonimato nas redes não é uma blindagem contra responsabilização civil e criminal. Por meio de ordem judicial, as plataformas digitais são obrigadas a fornecer os registros de conexão e dados de acesso, como endereços de IP, datas e horários, que permitem às autoridades policiais identificar o autor da infração.
5. A plataforma não removeu o conteúdo denunciado e a perseguição continua. O que posso fazer judicialmente?
Um advogado especialista em Direito Digital pode acionar o Judiciário para pedir, em caráter de urgência (liminar), a retirada imediata do conteúdo ou a suspensão do perfil sob pena de multa diária à plataforma. Além da remoção, a vítima pode pleitear indenizações civis por danos morais e a responsabilização criminal dos envolvidos.
Cuba volvió a ubicarse entre los países con mayores restricciones al acceso a Internet, según el informe Freedom on the Net 2026 de Freedom House, que la clasifica como “No Libre” y le otorga una puntuación de 19 sobre 100.
Palmer Luckey junta-se ao bilionário dos lobos gigantes Ben Lamm e lança a Warhound, com 200 milhões de dólares, para soltar cães de guerra clonados por engenharia genética. A Warhound saiu da sombra na quarta-feira com 200 milhões de dólares de financiamento e a missão de criar “cães de trabalho de elite” equipados com “blindagem corporal avançada”. A missão nada assusradora da nova startup é criar cães geneticamente melhorados para as forças armadas, a polícia e os socorristas dos Estados Unidos. A Warhound saiu da cabeça de Palmer Luckey, da Anduril, e de Ben Lamm, cofundador da Colossal Biosciences. Em
Palmer Luckey junta-se ao bilionário dos lobos gigantes Ben Lamm e lança a Warhound, com 200 milhões de dólares, para soltar cães de guerra clonados por engenharia genética. A Warhound saiu da sombra na quarta-feira com 200 milhões de dólares de financiamento e a missão de criar "cães de trabalho de
Essere bloccato da WhatsApp può avere oggigiorno importanti ripercussioni anche sul fronte lavorativo. È questo quello che denuncia GianPaolo Crasta, manager modenese da anni ai vertici del settore dei macchinari per imballaggio e gestione attrezzature, che al rientro da una trasferta negli Stati Uniti ha scoperto che il suo profilo Whatsapp era stato bloccato.
Peccato, però, che l’app di Meta sia un canale di lavoro fondamentale per Crasta, che ha così dovuto fronteggiare una situazione non affatto semplice. “Io ho lo stesso numero da decenni e con tantissimi clienti utilizzo WhatsApp per comunicare con loro. Non poterlo più fare sarebbe un grande problema, per l’attività in Italia come all’estero” ha spiegato al Corriere della Sera.
Il blocco del suo profilo è avvenuto senza nessun particolare preavviso. “Il sistema funzionava normalmente, sono spesso all’estero e uso molte connessioni. Mi ero collegato al wi-fi pubblico, ho ricevuto dei messaggi di spam da numeri americani che ho rimosso. Non ho fatto nulla di diverso” ha spiegato Crasta.
Il manger, dunque, non riesce a spiegarsi perchè è stato bloccato: “Non so per quale motivo io possa essere stato bloccato, non riesco a capire se ho fatto qualcosa di sbagliato, tutte le richieste non danno esito e io non so dove sia il problema, né come poterlo risolvere“.
Finora gli uomini hanno imparato a condividere le stesse percezioni uditive e visive anche a distanza di migliaia di chilometri, tramite immagini, video e registrazioni audio. Ora forse potrebbe diventare possibile anche condividere odori e profumi.
A rendere anche solo immaginabile questo nuovo tipo di comunicazione è un lavoro di ricerca che sta venendo compiuto dai ricercatori dell’Ohio State University, e in particolare dalla dottoranda Chunyu Yang, nell’ambito della cosiddetta “Scentronic“, ovvero la tecnologia digitale degli odori.
“L’idea è quella di aggiungere l’olfatto alle informazioni visive e sonore che già condividiamo a distanza, rendendo queste esperienze più coinvolgenti” ha spiegato Yang. Come dovrebbe funzionare questo meccanismo studiato dall’università americana? Servirebbero due diversi dispositivi, collegati tra loro per unire il “sentire un odore qui” con il “ricreare l’odore corrispondente da qualche altra parte”.
Da una parte ci sarebbe, infatti, un naso elettronico, un dispositivo che utilizza una serie di sensori di gas per rilevare i composti chimici associati a diversi odori, e dall’altra un generatore di fragranze, che a sua volta rilascia profumi per ricreare l’aroma nel punto di ricezione.
Il naso elettronico, per come è stato ora concepito dai ricercatori, ha un diametro di circa 15 centimetri ed è portatile, sebbene non sia progettato per essere indossato. Per il generatore di odori, invece, sono stata ideati diversi modelli, tra cui alcuni da polso, altri a forma di collana, tutti ovviamente portatili.
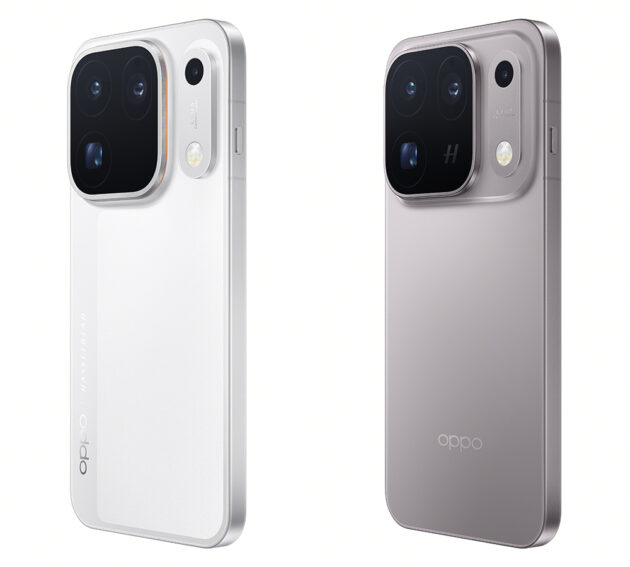
Oppo ha annunciato oggi l’arrivo sul mercato globale della nuova generazione dei suoi smartphone di punta, la serie Find X10, con due nuovi smartphone dotati di fotocamere da 200MP sviluppate, come da tradizione del marchio, in collaborazione con Hasselblad.
Oppo Find X10 Pro Max
Il nuovo Oppo Find X10 Pro Max è il prodotto di punta della serie, presentandosi con un sistema fotografico posteriore curato in collaborazione con Hasselblad dotato di sensori da 200MP sia sulla fotocamera principale (apertura f/1.5) che su quella ultra grandangolare (apertura f/2.2) e teleobiettivo (3x, apertura f/2.1), promettendo scatti di alta qualità in tutte le situazioni, grazie anche al supporto del motore LUMO True Image, e più dettagliati grazie al salvataggio a 26MP di default invece dei 12MP adottati tradizionalmente dal mercato. Sul versante video il Find X10 Pro Max è in grado di registrare su tutte e tre le camere in 4K a 60 e 120fps ed in 8K a 30fps, promettendo una qualità video di alto livello su tutte le focali.
L’Oppo Find X10 Pro Max nelle colorazioni Luna White e Titanium Grey
Al cuore del nuovo flagship di Oppo troviamo il Dimensity 9600Pro di MediaTek, affiancato da 12GB di RAM LPDDR5X e 512GB di memoria UFS4.1, mentre sulla parte frontale troviamo un display AMOLED ProXDR LTPO da 6.78″ con copertura della gamma cromatica BT.2020 e frequenza di aggiornamento dinamica fino a 144Hz. Ad alimentare il Find X10 Pro Max è integrata una batteria al silicio carbonio da 7150mAh che supporta la ricarica rapida SUPERVOOC da 80W e la ricarica wireless AIRVOOC da 50W. Sarà disponibile a partire dal 21 ottobre nelle colorazioni Titanium Grey e Luna White con un prezzo consigliato di 1.799,99€
Oppo Find X10
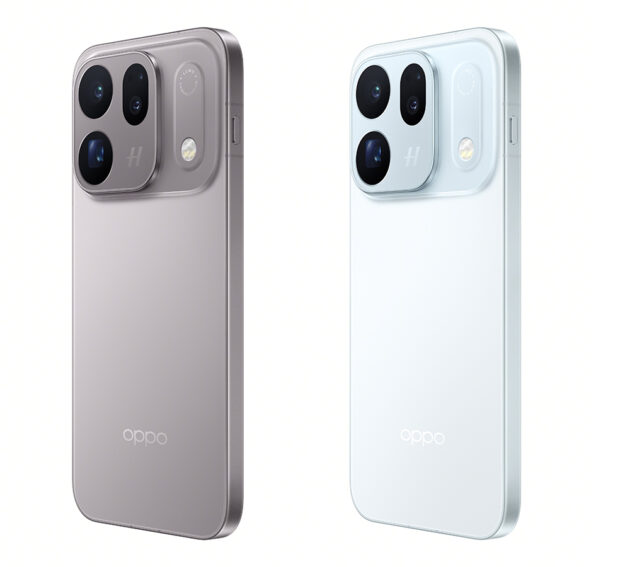
Un po più piccolo nelle dimensioni, l’Oppo Find X10 offre un display AMOLED ProXDR da 6.59″ ed un sistema posteriore a tripla camera con sensori da 200MP su fotocamera principale (apertura f/1.6) e teleobiettivo( 2.7x, apertura f/2.6) ed un sensore da 50MP sulla quella grandangolare, supportato sempre dal LUMO True Color Engine.
L’Oppo Find X10 nelle due colorazioni Mist Grey e Glacier Blue
Per il Find X10 il produttore cinese ha optato per un chip MediaTek Dimensity 9600M, che offre un’evoluzione dell’architettura del Dimensity 9500 che muoveva i flagship della generazione precedente, affiancato da 12GB di RAM e, in base alla variante acquistata, 256 o 512GB di memoria interna UFS4.1. La batteria è la medesima del Pro Max, con 7150mAh di capacità e supporto alla ricarica rapida a 80W via cavo e 50W wireless. Arriverà sul mercato dal 21 ottobre nelle colorazioni Glacier Blue e Mist Grey con un prezzo consigliato di 1.399,99€ per la variante con 256GB di memoria e di 1.599,99€ per quella con 512GB
Promozioni al lancio
In occasione del lancio Oppo ha previsto alcune vantaggiose promozioni per chi è interessato ad acquistare i suoi due nuovi smartphone sullo store ufficiale del marchio: fino al 25 ottobre, al costo di 0,99€ si potrà acquistare un voucher del valore di 150€ utilizzabile dal 21 ottobre al 30 novembre.
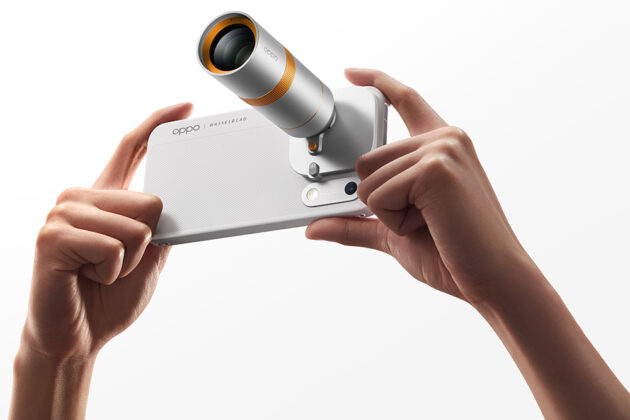
Inoltre coloro che acquisteranno il Find X10 Pro Max o il Find X10 da 512GB potranno scegliere un omaggio tra l’Hasselblad Teleconverter Kit (del valore di 549,99€) , che permette di ottenere un ulteriore ingrandimento ottico di 3.28x negli scatti con la fotocamera tele, l’Oppo Watch X3 (valore 399,99€) e le cuffie Oppo Enco Clip2 (179,99€). Per chi, invece, acquisterà l’Oppo Find X10 da 256GB riceverà come omaggio le cuffie Oppo Enco Clip2.
L’Oppo Find X10 Pro Max con l’Hasselblad Teleconverter Kit (Cover + Obiettivo)
Per chi invece effettuerà l’acquisto presso le principali catene dell’elettronica di consumo sarà possibile aderire al programma di trade-in, vedendo riconosciuto uno sconto pari a 200€ per l’Oppo Find X10 Pro Max, da 100€ per Find X10 da 512GB e da 200€ per Find X10 da 256GB
“Il governo Meloni sta seguendo costantemente l’evoluzione della sicurezza informatica in Italia”, dopo la rivelazione da parte di OpenAI di due falle nel linguaggio PHP. E’ la rassicurazione giunta a ilfattoquotidiano.itdall’Agenzia nazionale per la cybersicurezza (Acn). “In queste ore, il raccordo istituzionale” con l’esecutivo “è stato continuo e tempestivo, garantendo un flusso informativo costante sulle misure adottate”, prosegue l’Autorità.
Il pericolo della “completa compromissione dei portali web”
I rischi sono molto gravi: sfruttando i “buchi”, ora di dominio pubblico, i criminali possono ottenere “la completa compromissione dei portali web”, per rubare “tutti i dati presenti nei sistemi colpiti”, ma anche per costruire un “ponte per ulteriori compromissioni in profondità (account, password, dati personali, dati aziendali, etc) all’interno di reti di soggetti pubblici e aziende”. La minaccia riguarda tutti, avvisa Acn, pubbliche amministrazioni e imprese private: “Il 69.3% dei portali a livello mondiale sono realizzati o utilizzano PHP”, dice citando i numeri del W3Tech, la piattaforma online che monitora i sistemi più diffusi per la creazione e la gestione dei siti web. L’Agenzia ha individuato “almeno 60.000 domini che utilizzano la tecnologia PHP e il numero finale probabilmente sarà più elevato in quanto i più comuni CMS (es. WordPress, Joomla, Drupal, etc) sono realizzati in PHP”. Tutti sono stati avvisati e sollecitati a seguire le istruzioni di sicurezza.
L’Autorità Cyber: “Senza la patch, staccate i sistemi da Internet”
Il pericolo, sottolinea l’Autorità cyber, è esteso al punto da rendere insensato focalizzarsi su specifici servizi: “In linea teorica, il rischio sussiste” per tutti i sistemi basati su linguaggio PHP “esposti su Internet”. Secondo William Nonnis, analista tecnologico della presidenza del Consiglio dei ministri, oltre il 70 per cento dei software per la gestione del personale, nelle aziende e nelle pubbliche amministrazioni, sono basati su PHP. Dunque, anche le informazioni contenute nelle buste paga dei lavoratori sarebbero a rischio: parliamo dei dati bancari incluso l’Iban. “Confidiamo nel fatto che tutti i soggetti interessati adottino tempestivamente tutte le misure tecniche e organizzative necessarie a mitigare le potenziali vulnerabilità”, auspica l’Agenzia. Qualora non si riesca sybito a tappare la falla con le patch rilasciate dalla dalla Fondazione PHP, l’Autorità cyber raccomanda di “spegnere” i sistemi sganciandoli da internet. Ieri, per precauzione, oltre 30 servizi digitali del governo del Regno Unito erano offline, in attesa di metterli al riparo dai criminali informatici. Anche la Germania ha spento per prudenza siti di ministeri. Istituzioni essenziali fuori dal web anche in Olanda e Francia. In Italia, non risultano ministeri offline.
L’altra minaccia, compromesse 8 chiavi di eMudhra: a rischio i certificati dei siti web
I due bug nel linguaggio informatico PHP non sono l’unica falla nella sicurezza informatica globale. Il 20 ottobre la fondazione che gestisce il browser Mozilla ha annunciato la compromissione di 8 chiavi del colosso tecnologico eMudhra, per autenticare i siti web. Secondo due esperti ascoltati da ilfattoquotidiano.it, chiunque sia in possesso delle chiavi può sostituirsi al gigante indiano. Con quali conseguenze per le persone comuni? Potenzialmente, le mail ricevute non si sa se siano autentiche oppure no. Ma è solo un esempio. In ballo ci sono i certificati, ovvero il lucchetto visibile quando un sito si mostra legittimo. Tutti i browser per accedere a internet, su smartphone e pc, si fidano di quei certificati. Un sistema centralizzato, fondato su una lista di poche decine di autorità, inclusa eMudhra: i browser di navigazione online e i sistemi operativi si fidano solo di loro. Ma con le 8 chiavi trafugate è possibile creare un falso sostituto “valido”, per qualsiasi sito, anche delle banche o di posta elettronica, servizi distanti da eMudhra.
Roio: “Il prezzo della centralizzazione. Non possiamo consegnare ancora più potere agli stessi pochi custodi”
Secondo Denis Roio, co-fondatore dell’Associazione Italiana dei Crittografi, “con questa falla si può fare phishing autenticando siti al posto di altri”. Non è un “trucco” affatto facile, alla portata di tutti i criminali informatici. Ma il rischio, in teoria, è approdare su un sito sensibile, ad esempio del governo, riconosciuto come autentico dal browser, mentre si tratta di un’esca per una truffa, indistinguibile all’occhio dell’utente. Sul browser appare l’indirizzo giusto e il lucchetto regolare, ma il sito sarebbe falso. La vulnerabilità, sulla carta, tocca anche le firma digitali, diffuse in Europa anche nelle pubbliche amministrazioni. Emudhra ha dichiarato che si ritirerà volontariamente dal mercato globale della sicurezza: una misura della gravità della falla. Secondo Denis Roio, “il caso mostra il prezzo della centralizzazione: otto chiavi compromesse consentono di falsificare certificati per qualsiasi sito nel mondo. Il documento congiunto delle agenzie di sicurezza Americane (Five Eyes) avverte che emergeranno nuove vulnerabilità e che l’intelligenza artificiale accelera gli attacchi”. “Le prossime falle arriveranno, la risposta non può essere consegnare ancora più potere agli stessi pochi custodi”, ammonisce l’esperto. La soluzione? “Evitare la centralizzazione, per scongiurare il rischio che l’errore di una singola parte travolga tutti”.
Já é possível converter um punhado de cheiros em sinais eletrónicos que podem ser enviados pela internet. Imagine que, além de partilhar fotografias daqueles queques que acabou de fazer, podia também partilhar o seu aroma delicioso. É essa a promessa de um dispositivo assistido por IA capaz de transmitir cheiros pela internet. Para já, funciona apenas com um pequeno número de aromas, entre eles laranja, cerveja e bolo, mas os seus criadores esperam que o sistema venha a recriar mais cheiros, conta a New Scientist. O cheiro de um pinhal ou o aroma do café, por exemplo, poderiam então dar
2026 no está siendo el mejor año para Meta. Un juez de Nuevo México, EE UU, ordenó este miércoles a la empresa matriz de Facebook, Instagram o WhatsApp el pago de una multa de unos 22.000 millones de euros al considerarla culpable de engañar a los usuarios de Facebook sobre su política de privacidad de datos.
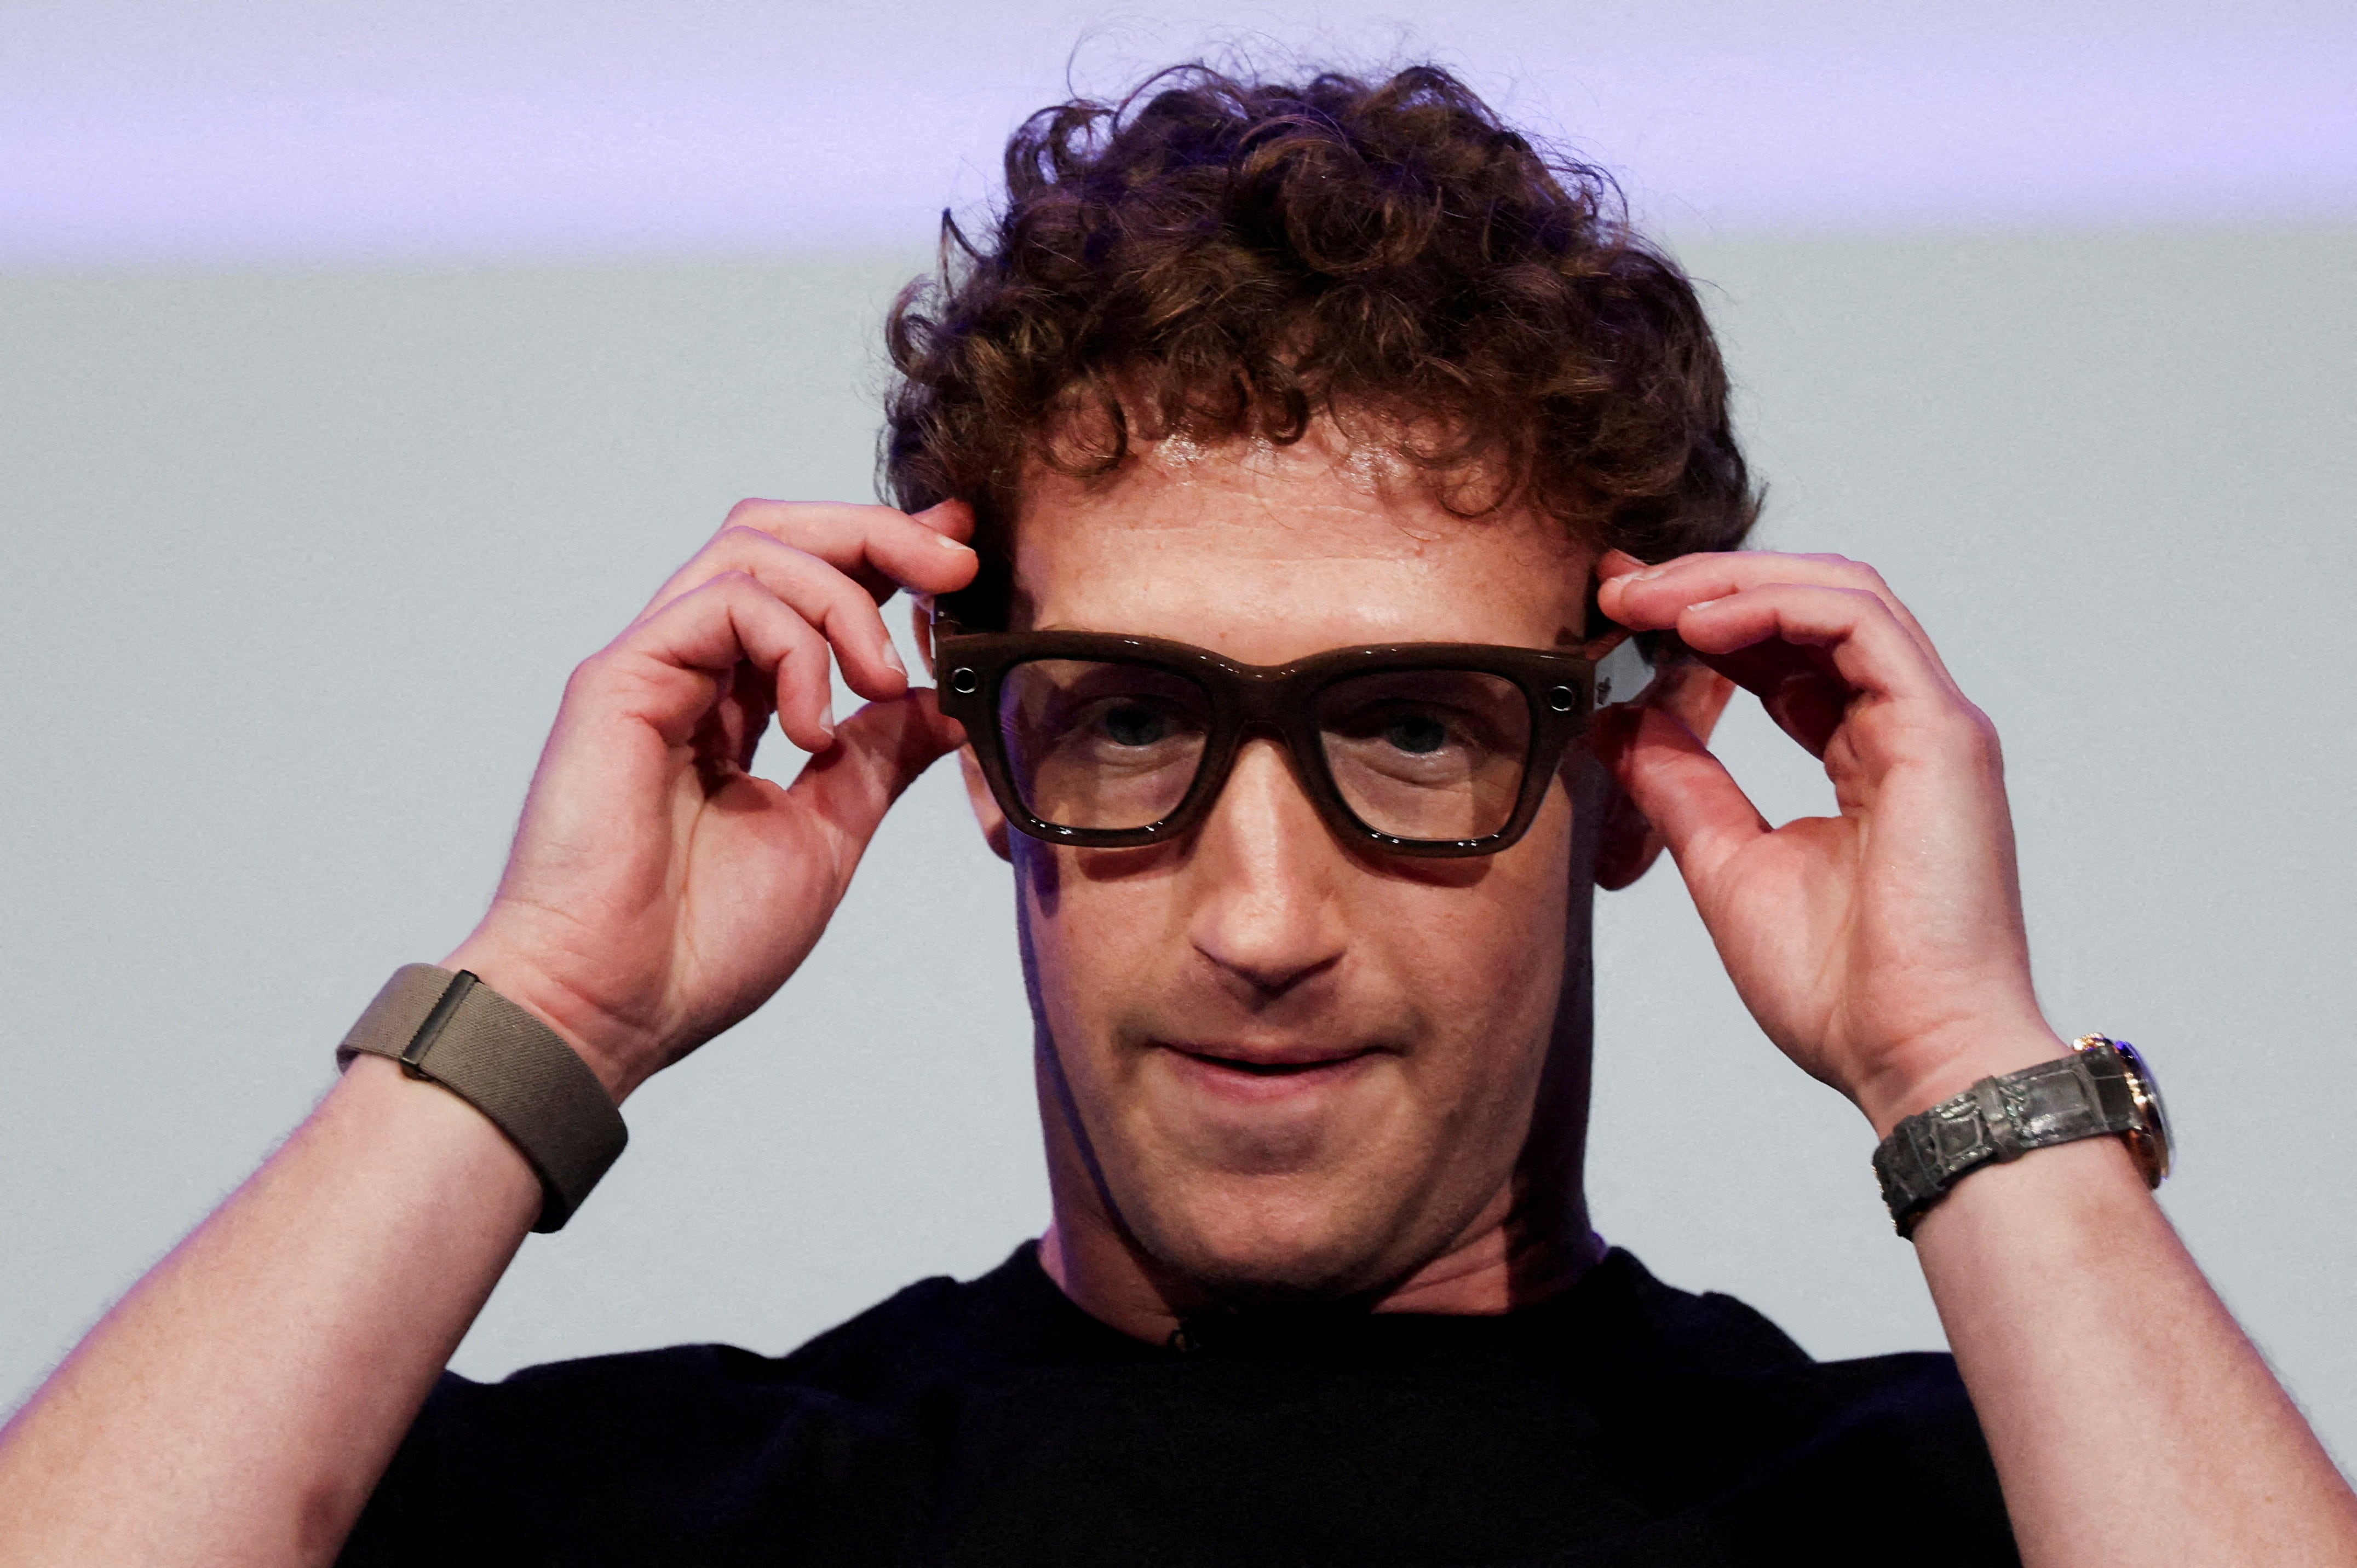
El director general de Meta, Mark Zuckerberg, se pone una gafas inteligentesMeta Ray-Ban Display en el evento corporativo Meta Connect, celebrado el pasado 17 de septiembre.
Giù siti governativi del Regno Unito, consigli Comunali e serie tv della Bbc
Almeno 32 servizi digitali dell’esecutivo britannico sono inaccessibili, altri 4 operativi solo in parte. Alla Camera dei Lord del parlamento inglese, è la Baroness Lloyd (sottosegretaria per il settore digitale) ha tracciare il perimetro della gigantesca falla, in grado di minacciare la sicurezza informatica in tutto il mondo. I disservizi online derivano soprattutto dalle “misure precauzionali adottate per proteggere i sistemi mentre vengono applicati gli aggiornamenti di sicurezza”, ha chiarito Lloyd. Mentre nessun grande servizio pubblico essenziale rivolto ai cittadini è stato colpito, ha rassicurato un portavoce del governo laburista guidato da Andy Burnham. Ma Downing Street ha esortato “tutte le organizzazioni, private e pubbliche, grandi e piccole” a seguire le indicazioni di protezione. Il Centro nazionale per la sicurezza informatica del Regno Unito (Ncsc) ha diffuso le istruzioni per aggiornare i sistemi “tappando” la falla. Ove non sia possibile, il consiglio è di staccare la spina, mettendo “offline il sistema finché non possa essere pienamente messo in sicurezza”. L’Office for Budget Responsibility (Obr), l’organismo indipendente di controllo dei conti pubblici, ha oscurato il proprio sito, per mettersi al sicuro. Ieri erano finiti offline anche i siti dei consigli comunali di Edimburgo e Oxford, ora tornati accessibili. Restano irraggiungibili le pagine di diversi programmi della Bbc, tra cui quelli delle serie “Doctor Who” e “The Traitors”, anche se non c’è conferma di un legame con le vulnerabilità del linguaggio Php.
Cloudflare: “Milioni di attacchi in corso”. Amazon conferma. Istituzioni offline in Germania e Olanda
Intanto, sulla piattaforma X Matthew Prince, amministratore delegato della società di infrastrutture Internet Cloudflare, ha lanciato l’allarme: “milioni” di tentativi di sfruttare le vulnerabilità di PHP sulla propria rete nelle 10 ore precedenti l’annuncio pubblico. “Da migliaia, il numero è balzato a decine di migliaia nei 45 minuti successivi all’annuncio, a centinaia di migliaia nel giro di due ore e ora a milioni”, ha dichiarato il Ceo del colosso americano,citato dall’emittente pubblica inglese Bbc. “Al momento”, ha chiarito Prince, “non sappiamo se qualche hacker sia riuscito a sfruttare con successo le falle” di sicurezza. Anche Amazon conferme l’esistenza di criminali informatici al lavoro per sfruttare le vulnerabilità, ma finora i suoi siti web funzionano normalmente.
In Germania, come precauzione, ieri erano offline diversi siti dei ministeri, su indicazione dell’Ufficio federale per la sicurezza informatica (BSI). Ma nessun indizio di violazione, secondo il ministro per il Digitale tedesco Karsten Wildberger. “Prendiamo molto sul serio questo incidente e gli attuali avvertimenti”, ha dichiarato il politico della Cdu al quotidiano Bild. L’allarme per la falla del linguaggio PHP, tocca l’intera Europa. In Olanda offline il sito del National Cyber Security Centre (il centro per la sicurezza informatica nazionale), a titolo precauzionale. I Paesi Bassi hanno disattivato diversi servizi e siti web istituzionali, secondo la testata giornalistica Euronews: giù il sistema di identità digitale DigiD, il portale governativo Overheid.nl, il sito della camera bassa del parlamento, i cinque principali partiti politici del Paese. Ma anche infrastrutture chiave come il porto di Rotterdam e diversi ospedali. Il fornitore informatico statale finlandese Valtori ha spento in blocco i servizi web del governo “come misura precauzionale”. In Francia, il Ministero dell’Interno ha messo in modalità manutenzione i siti delle amministrazioni locali, prosegue Euronews.
Una dichiarazione congiunta per esortare ad agire immediatamente sui sistemi online è giunta dalle autorità europee, con un documento firmato dalla Commissione Ue, ENISA, CERT-EU, Europol e la rete europea dei centri nazionali di risposta agli incidenti informatici. Molti siti e servizi delle istituzioni Ue sono basati su Drupal, fondato sul linguaggio PHP. The Drop Times, testata giornalistica specializzata sulle tecnologie Drupal, conta 770 siti attivi per 44 servizi della Commissione, con centinaia di milioni di visite l’anno.
La expansión de los centros de datos que sostienen la inteligencia artificial se ha convertido en un nuevo frente político en Estados Unidos. Según una encuesta de la Universidad de Massachusetts publicada en septiembre, el 65 % de los estadounidenses se opone a construir estas instalaciones en su comunidad, una resistencia que también alcanza a los votantes republicanos. Donald Trump defiende su expansión por razones económicas y de seguridad nacional, pero el consumo energético, el uso de recursos y el temor a facturas eléctricas más altas alimentan el rechazo. ¿Puede esta controversia convertirse en un problema para los republicanos en las elecciones de medio mandato?
Lo scorso gennaio Mathias Döpfner, amministratore delegato e comproprietario del gruppo editoriale tedesco Axel Springer, ha ospitato nel suo studio di Berlino Charles Kushner. Dall’ambasciatore statunitense in Francia, nonché padre di Jared, genero di Donald Trump, voleva sapere qualche dettaglio del piano pensato dall’amministrazione americana per TikTok. Anche Döpfner aveva in mente qualcosa di simile, così da fugare le preoccupazioni di sicurezza che circondano la piattaforma cinese, per cui una chiacchierata non avrebbe fatto male. A raccontare l’incontro è il Financial Times, secondo cui il magnate dei media vorrebbe arrivare a un accordo per scorporare il social network e diventare titolare della sezione europea.
La questione è tutta in divenire. Sia Byte Dance, proprietaria di TikTok, sia funzionari della Commissione europea che hanno discusso della proposta con Döpfner hanno chiuso la porta, definendola una suggestione irrealizzabile. La questione è problematica soprattutto per Bruxelles. Le sue regole sulla sicurezza valgono per tutti gli operatori, dentro e fuori l’Ue, e sono stringenti. Forse non così tanto, come ha sottolineato il vicepresidente del Parlamento europeo Martin Hojsík: “Non stiamo applicando sufficientemente il Digital Services Act e il Digital Markets Act. Dobbiamo chiamare le piattaforme a rispondere delle loro responsabilità”. Döpfner però non perde le speranze.
TikTok, affermava in una intervista a Dpa a inizio settembre, “dovrebbe essere venduto ad azionisti democratici o bandito. Non capisco ancora perché noi in Europa non stiamo agendo. Gli americani hanno dimostrato che si può fare”. Non è un caso che le aziende che amministra siano da poco sbarcare su TikTok. Axel Springer, Bild e Welt hanno di recente aperto un loro profilo sulla piattaforma. Politico e Telegraph, sempre di proprietà di Döpfner, già ne hanno uno. Ed è proprio Axel Springer a uscire allo scoperto: “Come risulta chiaro dalle sue dichiarazioni pubbliche, Mathias Döpfner ha sempre sostenuto una soluzione europea per TikTok sulla falsariga del modello americano. Se tale soluzione si fosse concretizzata, avremmo accolto con favore l’opportunità di farne parte in quanto importante operatore mediatico europeo”.
Dietro c’è anche dell’altro. La strategia di Döpfner è larga e punta a inglobare altri interessi. Politico è uno dei media che sono stati bannati dalla Casa Bianca su ordine di Trump. Per cercare di riportare i suoi giornalisti all’interno delle sale istituzionali americane, Döpfner ha avviato una capillare opera di persuasione. Non soltanto con Kushner. A febbraio, quindi un mese dopo averlo incontrato, si è visto con Susie Wiles, l’importantissima capa di gabinetto di Trump, che la considera centrale per il suo lavoro. A settembre, invece, ha premiato di persona Peter Thiel, altra figura fondamentale nell’alveo del presidente. Un modo elegante per cercare di rientrare nella sua cerchia.
As janelas, as fachadas e as varandas dos prédios podem passar a produzir eletricidade. A Panasonic desenvolveu um vidro que gera energia e, esta semana, antecipou em um ano o arranque da produção em massa. A tecnologia chama-se célula solar de perovskita em vidro: uma camada ultrafina de perovskita, um material que absorve a luz do sol, laminada entre dois vidros com a resistência exigida a um material de construção. É aquilo a que a empresa japonesa chama “vidro que gera eletricidade”. Não é um vidro transparente como os outros. A perovskita é quase preta, por isso o painel fica
As janelas, as fachadas e as varandas dos prédios podem passar a produzir eletricidade. A Panasonic desenvolveu um vidro que gera energia e, esta semana, antecipou em um ano o arranque da produção em massa. A tecnologia chama-se célula solar de perovskita em vidro: uma camada ultrafina de perovskita

 Login